개념을 실습으로 확인
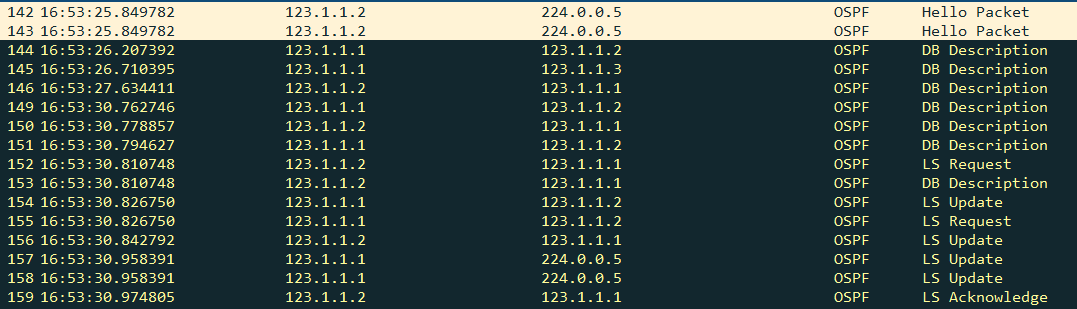
DBD에서 LSA 요청과 동기화까지 패킷 순서 추적하기
OSPF 인접 형성 캡처에서 Hello, DBD, LSR, LSU, LSAck의 역할을 실제 교환 순서와 연결한다.
설정부터 결과 해석까지 →무엇인지부터, 어떻게 동작하는지까지.
개념 사전에서 시작해 상세 노트와 원본 실습 캡처로 이어집니다.
주소와 프레임에서 시작해 연결과 경로 선택을 공부합니다.
네트워크 · 프로토콜 · 패킷 해석운영체제의 자원 관리와 서비스의 처리 과정을 공부합니다.
시스템 · 서비스 · 운영보안 원리와 로그를 연결해 탐지 결과를 해석합니다.
보안 · 탐지 규칙 · 분석구성·명령·실행 화면을 연결해 기술이 실제로 동작하는 과정을 읽습니다.
OSPF 인접 형성 캡처에서 Hello, DBD, LSR, LSU, LSAck의 역할을 실제 교환 순서와 연결한다.
설정부터 결과 해석까지 →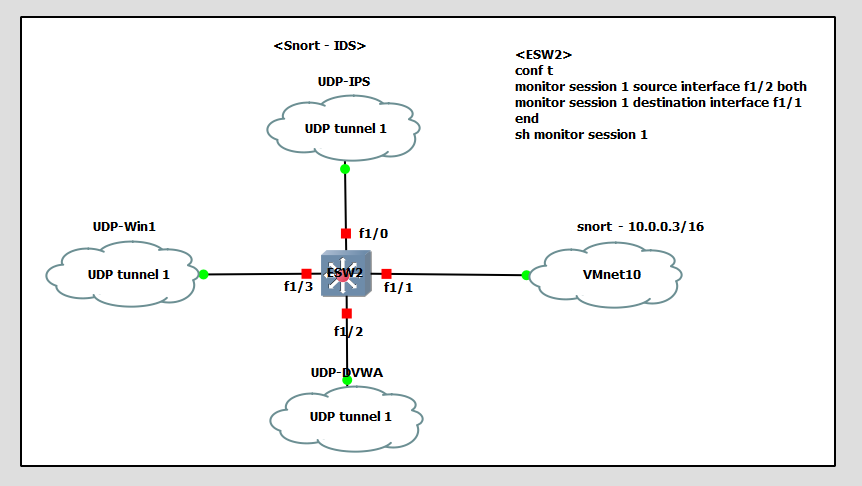
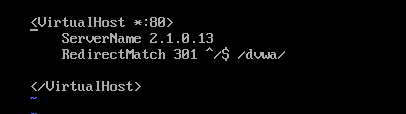
같은 실습 앱을 제공하는 세 설정을 비교하여 브라우저 재요청, 내부 파일 매핑, 정규식 규칙의 차이를 설명한다.
설정부터 결과 해석까지 →
는 네트워크 트래픽을 재조립하고 응용 프로토콜을 해석해 규칙으로 탐지하는 엔진이다. 의 ·· 설정과 규칙 버퍼를 연결해야 일치 또는 불일치 원인을 설명할 수 있다.

는 정적 파일 제공과 역방향 프록시· 종단 같은 기능을 수행하는 웹 서버이다. listen·으로 사이트를 선택하고 location 규칙으로 URI를 파일이나 뒤쪽 서비스에 연결한다.
는 라우터끼리 네트워크 연결 정보를 공유하여 패킷이 지나갈 경로를 계산하는 내부 프로토콜이다. 같은 영역의 링크 상태 데이터베이스를 동기화한 뒤 각 라우터가 자신을 출발점으로 계산을 수행하며, 와 의 패킷 형식과 지원 방식에는 차이가 있다.

는 HTTP 요청을 받아 정적 파일 또는 설정한 처리기의 응답을 제공하는 웹 서버이다. 모듈과 · 같은 설정 구역으로 사이트 선택·파일 접근·프록시· 기능을 구성한다.

는 패킷·흐름·응용 을 분석하여 탐지와 자료를 만드는 엔진이다. 은 경보뿐 아니라 HTTP···흐름 등의 서로 다른 이벤트를 담는다.

는 네트워크 장비와 서버를 토폴로지로 연결해 실제 소프트웨어 실행과 패킷 흐름을 실습하는 환경이다. 화면의 GUI·제어 서버·장비를 실행하는 에뮬레이터가 분리되므로 그림과 실제 실행 위치를 함께 이해해야 한다.

는 ··상태 기반 필터링· 등을 구성하는 방화벽 플랫폼이다. 규칙이 보는 주소와 패킷 캡처 위치가 전후에 따라 달라질 수 있다.

은 데스크톱 호스트에서 여러 을 만들고 실행하는 가상화 프로그램이다. VMnet 기반 가상 네트워크와 가상 디스크·스냅샷을 이용해 게스트의 자원 및 통신 경로를 구성한다.

은 객체·함수·모듈을 이용해 프로그램을 작성하는 범용 프로그래밍 언어이다. 운영 자동화와 자료 처리에 널리 쓰이며 이름의 바인딩·가변성·예외·실행 환경을 이해하면 짧은 코드가 실제로 바꾸는 상태를 추적할 수 있다.
은 유선 링크에서 장치가 프레임을 주고받기 위한 물리·링크 계층 기술군이다. ·상위 프로토콜 식별·를 갖춘 프레임을 사용하며 스위치는 이를 과 포트 문맥에서 전달한다.

는 를 바탕으로 격리된 환경인 를 만들고 실행하는 플랫폼이다. 는 호스트 커널을 공유하고 ··파일 계층·권한 제한을 조합하므로 독립 커널을 가진 과 구조가 다르다.
태그는 프레임이 속한 과 우선순위 등의 정보를 링크 위에서 표현한다. 태그 자체와 트렁크 포트의 허용 정책·native 분류는 연관되지만 서로 다른 설정과 필드다.
은 패킷이나 경로의 조건을 위에서 아래로 비교해 첫 일치 항목의 동작을 적용하는 목록이다. 인터페이스 필터· 분류· 등 적용 기능에 따라 permit과 deny의 최종 효과가 달라진다.
와 는 에서 데이터 패킷을 보호하는 서로 다른 프로토콜이다. 는 기밀성을 제공하지 않고 의 보호 속성은 선택한 변환에 달리며 transport와 tunnel 모드는 무엇을 안쪽에 넣는지가 다르다.
는 같은 링크에서 주소에 대응하는 링크 계층 주소를 알아내는 프로토콜이다. 원격 서버에 보낼 때는 서버의 MAC이 아니라 경로표가 선택한 다음 홉의 MAC을 구한다.
는 프리픽스와 경로 속성을 교환하여 자율시스템의 정책에 맞는 경로를 선택하는 프로토콜이다. 세션이 여도 주소군·광고 조건·필터· 해석 때문에 특정 경로는 전달에 쓰이지 않을 수 있다.
는 iBGP 경로를 정해진 규칙으로 다른 iBGP 이웃에게 반사하여 full mesh 요구를 줄이는 기능이다. AS_PATH만으로 구분하기 어려운 AS 내부 반사 루프를 와 등의 정보로 제어한다.

는 질의를 받아 권한 있는 영역 데이터나 재귀 조회 결과를 제공하는 서버 프로그램이다. 가 통신 규칙과 이름 체계라면 는 그 규칙을 구현한 소프트웨어이며, 서버 와 설정·검사·조회 도구를 함께 사용한다.
와 는 Cisco 네트워크 장비의 운영체제 계열이며 CLI로 인터페이스··정책과 상태를 관리한다. 는 구조와 지원 기능이 전통 IOS와 다를 수 있어 같은 명령 이름도 모델·릴리스의 문맥에서 확인한다.
는 화면에 네트워크 장비와 링크를 배치하고 설정·패킷 이동을 실습하는 교육용 시뮬레이터다. 실제 장비의 모든 동작을 그대로 실행하는 도구가 아니라 학습을 위한 모델이므로 지원 명령·프로토콜·시간 동작에는 한계가 있다.
는 패킷의 주소 주장과 필드를 검사하고 는 포트에서 들어오는 IP 출발지를 바인딩과 대조하는 기능이다. 두 기능은 자료를 함께 사용할 수 있지만 검사하는 패킷과 조건이 다르다.
는 클라이언트에게 주소를 일정 시간 임대하고 마스크·게이트웨이· 등의 옵션을 제공하는 프로토콜이다. DHCPv4의 와 의 DHCPv6는 별도 메시지 체계이며 기본 게이트웨이를 얻는 방식도 다르다.
는 클라이언트의 로컬 교환을 다른 의 서버에 전달하는 중계 기능이다. 단순히 모든 브로드캐스트를 라우팅하는 것이 아니라 등 링크 문맥을 넣고 응답을 클라이언트 쪽으로 돌려준다.
은 스위치가 메시지의 유입 방향을 검사하고 정상 임대에서 주소 바인딩을 학습하는 기능이다. 서버를 대신하는 기능이 아니라 승인되지 않은 서버 응답을 제한하고 다른 L2 보호 기능의 근거를 제공한다.
는 계층적인 이름 공간의 정보를 분산된 서버에서 조회하는 시스템이다. 이름과 IP만 연결하는 단일 표가 아니라 여러 레코드·위임·캐시·권한 서버와 재귀 해석기의 협업으로 동작한다.
은 데이터에 을 붙여 검증기가 자료의 출처와 변조 여부를 확인하게 하는 확장이다. 통신 내용을 암호화하는 기능은 아니며 신뢰 기준에서 해당 존까지 이어지는 검증 사슬이 필요하다.
는 일부 Cisco 스위치 링크에서 트렁크 동작 여부를 협상하는 프로토콜이다. 데이터베이스를 배포하는 와 다르며 플랫폼별 지원과 기본 포트 모드를 확인해야 한다.
DUAL은 가 거리 정보의 의존 관계를 이용해 루프 없는 다음 홉을 결정하는 분산 알고리즘이다. 즉시 안전하다고 증명할 후보와 추가 Query·Reply 계산이 필요한 후보를 구별하는 핵심이 FC다.
는 이웃이 보고한 거리와 로컬 링크 정보를 유지하며 DUAL로 루프 없는 경로를 선택하는 프로토콜이다. 토폴로지 표의 후보와 역사적 ·를 이용하므로 단순히 가장 작은 현재 숫자만 고르는 방식으로 이해하면 안 된다.
는 프레임을 망의 pseudowire에 실어 양 끝 고객 연결 사이로 전달하는 기술이다. 고객 프레임의 목적지 MAC과 전송망의 라벨은 서로 다른 계층에서 사용되므로 중간망 전체를 고객 스위치처럼 구성할 필요가 없다.
은 여러 물리 링크를 하나의 논리 링크로 묶어 사용하는 Cisco의 링크 집계 기능 이름이다. 정적 집계·· 등 협상 방식이 있으며 단일 흐름이 반드시 모든 링크 속도의 합을 얻는 것은 아니다.
는 케이블·광 매체의 신호와 디지털 프레임 처리를 연결하는 물리 계층 기능이다. 속도·매체·Duplex·자동 협상은 연결 조건이며 현대적인 전이중 스위치 링크를 과거 공유 반이중 충돌 모델과 구분해야 한다.
은 MP-로 서비스의 MAC 도달성·관련 IP 정보·다중 접속 상태 등을 교환하는 제어 평면을 제공하는 VPN 기술이다. 실제 고객 데이터를 운반하는 방식은 또는 VXLAN 같은 별도 데이터 평면이며, 과 VXLAN은 같은 이름이 아니다.
는 호스트가 사용하는 기본 게이트웨이를 여러 L3 장비가 함께 책임지게 하는 기술 부류다. ··는 가상 주소와 역할 선출을 사용하지만 전달자 수와 분산 방식은 서로 다르다.
는 하나의 물리 접속 위에 여러 가상 회선을 식별해 운반하던 WAN 링크 기술이다. 현재 학습에서는 의 로컬 의미· 상태·주소 매핑· 을 구분하는 데 초점을 둔다.
주소 충돌 탐지는 사용할 주소를 다른 장치가 이미 쓰는지 로 확인하는 절차다. 라는 표현은 주소 알림을 넓게 가리키기도 하므로 Probe와 의 필드·시점을 정확히 구분한다.
는 게이트웨이 이중화와 함께 한 그룹의 여러 장비가 호스트 트래픽을 분담하도록 설계된 Cisco 프로토콜이다. 는 응답과 가상 MAC 배정을 조정하고 들은 자신에게 배정된 가상 MAC의 패킷을 전달한다.
는 원래 패킷을 헤더와 바깥 전달 헤더로 감싸 다른 네트워크를 통과시키는 터널 방식이다. 논리 링크를 제공하지만 기본 만으로 암호화·송신자 인증·식 신뢰성을 제공하지 않는다.
는 한 그룹의 라우터가 가상 게이트웨이를 전달하고 가 장애 때 역할을 인계하는 Cisco 계열 다. v1과 v2는 패킷·그룹 범위·가상 MAC 형식이 달라 같은 버전과 그룹 조건을 맞춰야 한다.
는 IP 전달 과정의 오류나 상태를 알리는 인터넷 계층 제어 메시지다. 의 와 의 ICMPv6는 번호·필요 기능이 다르며 모든 메시지가 오류인 것은 아니다.
는 통신에 사용할 인증·키·보안 연관을 협상하고 그 수명을 관리하는 프로토콜이다. IKEv1의 Main/Quick Mode와 IKEv2의 IKE_SA_INIT/IKE_AUTH는 메시지 체계가 다르므로 같은 단계 이름으로 섞지 않는다.
은 서로 다른 에 속한 IP 네트워크 사이의 패킷을 L3 장비가 전달하는 기능이다. 라우터의 트렁크 나 L3 스위치의 를 사용할 수 있으며 태그만 연결하는 L2 전달과 구분한다.
은 IP 계층에서 정책에 따라 패킷의 무결성·출처 인증·기밀성 등을 제공하는 체계다. ··와 를 연결하며 실제 보호 범위는 선택한 모드·알고리즘·정책에 달려 있다.
는 32비트 주소를 사용해 서로 다른 네트워크 사이로 데이터그램을 전달하는 인터넷 계층 프로토콜이다. 에 필요한 주소와 ·길이·단편 정보를 제공하지만 도착·순서·재전송을 보장하지 않는다.
는 128비트 주소와 40바이트 기본 헤더를 사용하는 인터넷 계층 프로토콜이다. 와 함께 사용할 수 있지만 주소 해석·자동 설정·조각화 방식이 달라 규칙을 그대로 적용하지 않는다.
는 에서 같은 링크의 이웃과 라우터를 발견하고 주소·도달 상태를 관리하는 ICMPv6 기반 기제다. 단순히 의 패킷 이름만 바꾼 기능이 아니라 라우터 발견·프리픽스 정보·까지 포함한다.
IP는 서로 다른 링크 네트워크를 넘어 패킷을 목적지 주소까지 전달하는 인터넷 계층 프로토콜이다. 주로 와 가 쓰이며 공통적인 데이터그램 전달 개념을 갖지만 주소 길이·헤더··조각화 규칙은 다르다.
는 라우터끼리 링크 상태와 목적지 도달 정보를 공유하여 한 관리 도메인 안의 경로를 계산하는 프로토콜이다. 는 이 구조로 IP 경로도 다루며, 영역 내부의 과 영역 사이의 를 나누어 운용한다.
는 연결을 다른 네트워크 너머로 운반하여 원격 사용자의 접속을 서버까지 이어 주는 터널링 프로토콜이다. 여기서는 RFC 2661의 버전 2를 다루며, 데이터 암호화 자체를 제공하지 않아 에서는 이 보호를 담당한다.
는 같은 2계층 서비스를 IP망 너머로 운반하는 터널링 프로토콜이다. 양 끝 장비가 고객 측 연결을 라는 가상 회선에 대응시켜, 중간 IP망이 고객 를 직접 학습하지 않아도 프레임을 전달한다.
는 여러 링크를 하나의 집계에 포함할 수 있는지 상대 장비와 확인하는 표준 제어 프로토콜이다. 물리 포트의 up 상태와 논리 집계에서 실제 송수신이 허용된 상태를 구분한다.
는 프레임의 링크 계층 송수신 대상을 표현하는 보통 48비트 식별자다. 스위치는 출발지 MAC을 관찰해 별 전달표를 만들고 목적지 MAC을 찾아 출구를 고른다.
는 네트워크 입구에서 패킷을 전달 그룹으로 분류하고, 중간 장비가 짧은 레이블을 조회하여 다음 홉과 처리 동작을 선택하는 전달 기술이다. IP 주소 조회를 없애는 만능 대체물이나 암호화 방식은 아니며 경로 계산·레이블 정보와 실제 레이블 스위칭을 함께 구성해야 한다.
는 여러 을 소수의 스패닝 트리 인스턴스에 묶어 처리하는 루프 방지 방식이다. 같은 은 이름·revision·과 인스턴스 매핑이 일치해야 하며 각 마다 별도 트리를 만드는 PVST 계열과 다르다.
는 한 링크에서 허용하는 IP 패킷 등의 최대 크기이고 경로 는 경유 구간 중 가장 작은 한계다. 는 이 한계에 맞춰 송신 크기를 조정하는 방식이며 는 그중 데이터 크기에 관한 별도 값이다.
는 경계 장비가 IP 패킷의 주소를 다른 주소로 바꾸고 필요한 대응 상태를 관리하는 기술이다. 포트까지 변환하는 /PAT를 포함할 수 있지만 주소 변환 자체가 암호화나 연결 허용 정책은 아니다.

은 가상 네트워크 장치와 암호화된 통신 경로를 연결하는 VPN 소프트웨어다. 같은 이름의 VPN 프로토콜을 구현하며, 일반적인 모드에서는 상대 인증·키 협상을 수행하는 제어 채널과 사용자 패킷을 전달하는 데이터 채널을 나눈다.
통신 기능을 계층별 책임으로 나누어 이해하는 모델이다. OSI는 7계층의 참조 모델이며 인터넷 통신은 /IP 계층과 실제 프로토콜의 조합으로 동작한다.
의 LSA는 연결·네트워크·외부 경로를 알리는 자료이고 영역은 이를 전파·계산하는 범위를 나누는 구조다. 의 LSA Type 번호와 패킷 Type 번호는 별개이며 Stub·는 허용하는 정보가 다르다.
PAT는 여러 내부 통신을 주소와 전송 계층 포트 등의 식별자로 구분해 외부 주소를 공유하는 변환 방식이다. IP 주소만 일대일로 대응하는 와 달리 방향별 매핑 상태와 포트 자원이 중요하다.
는 스위치 포트에서 허용할 출발지 MAC과 그 수를 제한하는 기능이다. MAC 기준의 접근 제약이며 IP 소유권·사용자 신원·암호학적 인증을 대신하는 기능은 아니다.
는 두 종단의 점대점 링크에서 여러 네트워크 계층 프로토콜을 운반하는 데이터 링크 프로토콜이다. 로 링크 옵션을 협상하고 선택적 인증 뒤 로 · 등 상위 설정을 준비한다.
와 는 링크에서 선택적으로 사용하는 피어 인증 방식이다. 는 이름과 비밀번호를 직접 전달하는 반면 는 에 대한 공유 비밀 기반 응답을 검증하며 둘 다 데이터 패킷 암호화를 제공하지 않는다.
는 통신을 IP 네트워크 안에 넣어 원격 접속을 이어 주는 오래된 터널링 프로토콜이다. 터널을 관리하는 연결과 실제 프레임을 나르는 경로가 분리되며, 터널을 만들었다는 사실만으로 현대적인 보안 수준이 확보되지는 않는다.
Prefix-list는 경로의 주소 범위와 프리픽스 길이를 비교하고 Route-map은 조건에 맞는 경로에 허용·거부·속성 변경을 적용하는 정책 도구다. 패킷의 목적지 주소를 고르는 전달 조회와 경로 광고의 수입·수출 정책은 서로 다른 처리다.
는 라우터가 선택한 경로를 관리하는 제어 정보이며 는 패킷 전달 조회에 사용할 형태로 구성된 정보다. Cisco CEF의 는 링크 헤더 같은 다음 홉 전달 자료를 제공하므로 경로 존재와 프레임 전송 가능성을 분리한다.
는 이웃이 알려 준 목적지와 거리 정보를 이용하는 거리 벡터 프로토콜이다. 는 마스크·태그·다음 홉을 광고하며 홉 수 1~15를 유효 거리로,16을 도달 불가로 사용한다.
는 포트 역할과 이웃 간 합의를 이용해 전통 보다 빠른 전환이 가능하도록 한 루프 방지 프로토콜이다. 빠른 전환은 링크 유형·동기화·상대 지원 조건에 달려 있으므로 모든 장애에서 항상 같은 짧은 시간이 되는 것은 아니다.
SLAAC는 호스트가 라우터가 알린 프리픽스와 자신의 인터페이스 식별 정보를 사용해 주소를 만드는 방식이다. 주소 생성·중복 확인·기본 라우터 선택· 정보 취득은 연관되지만 각각 다른 상태와 정보로 결정된다.
은 스위치가 선택한 트래픽의 복사본을 분석 포트로 보내는 관측 기능이다. 은 원격 을, 은 IP망의 캡슐화를 이용하므로 원래 서비스 경로와 복제본 경로를 구분해야 한다.
는 중복된 스위치 링크에서 루프가 없는 논리 전달 트리를 만드는 프로토콜이다. 실제 케이블을 없애는 대신 일부 포트를 전달하지 않게 두고 장애가 나면 역할을 다시 계산한다.
는 연결별 상태를 유지하며 응용에 순서가 있는 바이트 스트림을 제공하는 전송 프로토콜이다. 순서 번호··재전송·윈도우를 사용하지만 응용 메시지 경계나 업무 처리 성공까지 보장하지 않는다.
는 포트와 길이·체크섬을 갖춘 데이터그램을 응용 사이에 전달하는 전송 프로토콜이다. 연결 설정·재전송·순서 복구는 제공하지 않으므로 필요한 신뢰성은 응용이 설계한다.
은 하나의 물리 스위치망을 여러 논리 링크 계층 네트워크로 나누는 방법이다. 같은 은 브로드캐스트 전달 범위를 공유하며 서로 다른 의 IP 통신에는 이 필요하다.
는 여러 지점에 분산된 연결을 하나의 논리적 LAN 서비스처럼 이어 주는 다지점 L2 VPN이다. PE의 ·브리징과 PE 사이 pseudowire를 조합하므로 단순한 점대점 보다 전달할 목적지를 선택하는 기능이 추가된다.
는 여러 라우터가 하나의 가상 라우터를 구성해 기본 게이트웨이 장애를 흡수하는 표준 프로토콜이다. 현재 VRRPv3 표준 RFC9568은 Active·Backup 용어를 쓰며 이전 표준과 CLI에는 Master라는 이름이 남아 있을 수 있다.
는 Cisco 스위치 사이에 데이터베이스 정보를 배포하는 관리 프로토콜이다. 이름에 trunking이 들어가지만 트렁크 형성은 별도이며 버전·도메인·모드· 조건이 동기화 결과를 결정한다.
는 IEEE802.11 계열 기술을 바탕으로 장치가 공유 무선 채널에서 프레임을 주고받는 방식이다. 전파 매체의 경쟁과 확인 응답이 중요하며 기본 설명과 최신 세대의 스케줄링·다중 사용자 기능을 구분한다.

는 공개키로 식별한 상대와 IP 패킷을 암호화하여 주고받는 VPN 소프트웨어다. 같은 이름의 프로토콜은 위에서 동작하며, 각 상대의 공개키와 허용 IP 범위를 연결해 패킷을 보낼 대상과 받을 수 있는 출발지를 결정한다.
는 한 출처에서 선택한 경로를 다른 프로토콜의 광고 정보로 변환하는 기능이다. 프로토콜마다 거리의 의미가 다르므로 ·외부 경로 유형·필터·출처 추적을 설계해야 한다.
은 하나의 통신이 어느 단계까지 성공했는지 관찰 증거로 좁히는 과정이다. 주소·경로···응용 처리를 연결하며 설정이 존재한다는 사실과 실제 패킷 전달을 구분한다.
은 라우터가 이웃과 도달성 정보를 교환해 경로를 계산하고 변화에 반응하는 방식이다. 사용하는 알고리즘·메트릭·정책·정보 범위에 따라 ···의 동작이 달라진다.
은 목적지 IP에 맞는 경로를 선택해 다음 홉으로 전달하는 과정이다. 같은 프리픽스의 후보 선택과 실제 목적지에 대한 최장 프리픽스 일치는 서로 다른 비교 단계다.
은 주소와 프리픽스 길이를 함께 사용해 같은 IP 네트워크의 범위를 정하는 방법이다. 은 필요 크기에 맞춰 길이를 다르게 나누고 요약은 정렬된 여러 범위를 더 짧은 프리픽스로 묶는다.
는 관리자가 목적지 프리픽스와 다음 홉 또는 출구를 직접 지정한 경로다. 기본 경로는 더 구체적인 일치가 없을 때 사용하는 /0 경로이며 의 유효성과 실제 원격 서비스 생존은 별개다.
은 웹 브라우저로 같은 원격 접속을 사용할 수 있게 하는 게이트웨이이다. 이 사용자와 연결 권한을 관리하고 가 대상 원격 프로토콜을 처리한다.

은 Java 웹 애플리케이션의 ·JSP 등을 실행하는 웹 컨테이너이다. HTTP 요청을 Java 코드로 연결하고 응답을 돌려주며, 와는 다른 프로그램이다.
는 계열에서 저장소의 패키지 후보와 의존성을 관리하는 도구 집합이다. 사용자가 요청한 프로그램을 설치하기 위해 필요한 패키지를 계산하고, 로컬 설치 작업은 와 연결한다.
는 서버와 비동기 애플리케이션을 로 연결하는 인터페이스이다. HTTP뿐 아니라 WebSocket처럼 여러 이벤트가 이어지는 통신과 애플리케이션 생애를 표현할 수 있다.

CentOS는 Enterprise 생태계의 커뮤니티 프로젝트 이름이며, 과거 와 현재의 은 배포·업데이트 위치가 다르다. 오래된 실습의 CentOS 명령을 이해할 때에는 정확한 제품과 주 버전을 먼저 구분해야 한다.
는 등을 이용해 시스템 시각을 동기화하는 프로그램 모음이다. 가 시계 조정을 수행하고 는 제어·관찰 인터페이스를 제공하므로 실행 와 조회 출력의 역할을 구분한다.
은 에 지정한 달력 조건에 따라 명령을 시작하는 예약 실행 서비스이다. 예약이 일치했다는 사실·가 시작한 사실·업무가 성공한 사실은 서로 다르며 비대화형 실행 환경을 명시해야 한다.
DB 백업은 데이터베이스의 구조와 자료를 일관된 복원 재료로 보관하는 작업이다. 시점 복구는 기본 백업에 연속 변경 로그를 적용하여 목표 지점에서 멈추는 방식으로, 잘못된 작업만 단순히 역실행하는 기능과 다르다.

은 커뮤니티가 개발하고 배포하는 운영체제이며, 서버 학습에서 흔히 쓰는 는 커널을 사용한다. 패키지··가 역할을 나누어 프로그램의 설치 상태와 저장소 의존성을 관리한다.
는 계열에서 저장소와 의존성, 패키지 설치 거래를 관리하는 상위 도구이다. 설치된 목록과 저장소 후보를 비교하여 필요한 추가·교체·제거를 계산한다.
는 여러 컨테이너의 서비스·네트워크·볼륨 구성을 YAML 파일로 정의하고 함께 관리하는 도구이다. 단일 컨테이너 실행 옵션을 모아 애플리케이션 구조로 표현하지만 여러 노드의 지속적인 스케줄링까지 자동 제공하는 것은 아니다.

은 ·로 사용자의 메일함을 조회하게 하는 메일 서버 프로그램이다. 인증과 메일 저장소 접근을 연결하며 구성에 따라 로 최종 배달을 받는 역할도 수행한다.
는 계열의 deb 패키지를 풀고 설정하며 로컬 설치 상태를 기록하는 패키지 관리자이다. 가 저장소의 후보와 의존성을 계산한 뒤 의 설치 단계를 이용하는 방식으로 역할을 나눈다.
는 방화벽 정책을 ·· 같은 관리 단위로 구성하는 데몬이다. 커널의 패킷 처리 기능을 대신하는 별도 네트워크가 아니라, 실제 백엔드 규칙을 관리하며 실행 중 설정과 영구 설정을 구분한다.

는 계열의 커널과 기본 사용자 공간을 함께 개발하는 Unix 계열 운영체제이다. 배포판과 명령이 일부 비슷해 보여도 커널·장치 이름·서비스 관리·패키지 체계가 다르며, 같은 시스템의 기반으로도 등장한다.
FTP는 명령을 주고받는 제어 연결과 파일·목록을 보내는 데이터 연결을 따로 사용하는 이다. FTPS는 FTP에 를 적용한 방식이며 SSH 기반의 별도 파일 전송 프로토콜인 SFTP와 구별한다.
tar는 여러 파일과 관련 메타데이터를 하나의 로 묶거나 다시 추출하는 도구이다. 은 별도의 변환이며 가 존재한다는 사실만으로 실행 중인 DB의 일관성이나 복구 가능성을 보장하지 않는다.
는 또는 HTTP 요청을 받아 여러 뒤쪽 서버에 전달하는 프록시·부하 분산 프로그램이다. ·와 헬스 체크로 전달 대상을 구성하며 서버 상태에 따라 새 요청 배정 집합을 바꾼다.
은 서버에 보관된 메일함·메시지·플래그를 원격으로 조회하고 관리하는 프로토콜이다. 메시지 전송용 와 달리 서버의 폴더와 상태를 여러 클라이언트에서 사용하는 조회·동기화 계층을 맡는다.
는 SCSI 블록 명령을 IP 네트워크로 전달하여 원격 저장소를 블록 장치처럼 사용하는 프로토콜이다. 파일 공유와 달리 파일 시스템을 사용하는 쪽의 관리 책임이 중요하며 target과 initiator의 역할을 나누어 이해한다.
는 기반 가상 IP 장애 전환과 부하 분산 관련 상태 관리 기능을 제공하는 프로그램이다. 와 조합할 때는 주로 공개 를 어느 노드가 맡을지 조정하며 backend 서버 선택과는 다른 계층을 담당한다.
는 여러 노드에서 컨테이너 워크로드의 원하는 상태를 유지하도록 조정하는 오케스트레이션 시스템이다. API에 저장한 목표와 실제 상태를 제어 루프가 비교하고 배치·복제 수·통신 접점을 관리한다.
는 CPU·메모리·장치와 를 관리하는 운영체제 커널이며, 일상적으로는 이 커널을 포함한 도 라고 부른다. 셸·서비스 관리자·패키지 도구는 커널 위에서 실행되는 별도 프로그램이다.
기본 파일 권한은 소유자·그룹·기타 세 범주에 읽기·쓰기·실행 비트를 지정하는 접근 통제다. 의 자격 정보로 적용 범주를 선택하며 는 새 파일 생성 시 요청 모드에서 허용 비트를 지우는 기본 제한이다.
사용자는 UID, 그룹은 GID로 식별되며 는 이 숫자들과 보조 그룹 목록을 실행 자격으로 가진다. 계정 데이터베이스를 바꾼 상태와 이미 실행 중인 가 가진 자격 정보는 같지 않을 수 있다.
은 물리 저장 공간을 와 로 모아 논리 볼륨 에 배정하는 저장소 관리 체계이다. 파일 시스템이 사용하는 논리 주소와 실제 장치 영역을 분리하므로 장치의 묶음과 용량 배정을 유연하게 바꿀 수 있다.

는 에서 갈라져 발전한 관계형 DBMS로 과 여러 저장 엔진을 제공한다. 웹 애플리케이션의 자료를 관리하고 백업·복제 기능을 제공하지만 의 모든 버전과 완전히 같은 제품으로 취급하면 안 된다.
IIS는 에서 웹 사이트와 관련 서버 기능을 제공하는 Microsoft의 서버 플랫폼이다. 사이트의 바인딩·인증·권한과 실행 계층을 구성하며 을 추가한 환경에서는 FTP·FTPS의 데이터 연결과 NTFS 권한도 함께 관리한다.
은 에서 SSH 터미널·파일 전송·X11 표시 등 여러 원격 작업 기능을 제공하는 프로그램이다. 화면에 보이는 터미널 입력이 로컬에서 실행되는지 원격 서버에서 실행되는지를 구분하며 사용해야 한다.
은 로 관계형 자료를 저장·조회·변경하는 DBMS이다. 서버의 질의 처리와 InnoDB 같은 저장 엔진을 구분하며 오류 로그·slow log·는 각각 다른 관찰·복구 목적을 가진다.
는 커널의 패킷 처리 지점에서 필터링·연결 추적·주소 변환을 수행하는 체계이며 는 이를 규칙으로 관리하는 프레임워크이다. 로컬 수신과 호스트를 통과하는 전달 패킷은 서로 다른 경로를 지난다.
는 서버가 관리하는 파일과 디렉터리를 클라이언트의 파일 경로처럼 사용하는 네트워크 파일 서비스 프로토콜이다. 클라이언트는 파일 연산을 요청하고 서버가 정책·사용자 매핑·파일 권한을 적용한다.
는 네트워크로 주고받은 시각 정보를 이용해 컴퓨터 시계의 오차와 지연을 추정하고 동기화를 지원하는 프로토콜이다. 단일 서버 시각을 무조건 복사하는 방식이 아니며 여러 표본·원천 선택·의 영향을 고려한다.

는 호스트 운영체제에서 을 만들고 실행하는 가상화 프로그램이다. · Network···를 구분하여 게스트 사이와 외부의 연결 범위를 정한다.
-FPM은 요청을 처리하는 지속 실행 워커 풀을 관리하는 프로그램이다. 웹 서버와 로 요청·응답을 주고받으며 요청마다 새 를 만드는 전통적 와 실행 수명이 다르다.
은 컨테이너 이미지와 컨테이너·를 관리하는 컨테이너 엔진이다. 에서 중앙 데몬 없이 실행하는 모델과 일반 사용자로 실행하는 구성을 지원하며, 와 비슷한 명령 모양이 모두 같은 내부 동작을 뜻하지는 않는다.
은 의 기본 owner·group·other 권한에 특정 사용자와 여러 그룹의 접근 항목을 더하는 기능이다. 는 user와 그룹 클래스의 유효 권한 상한이며, 항목에 적힌 권한과 실제 허용 권한을 구별해야 한다.

는 로 메일을 받아 큐에 저장하고 다음 서버 또는 로컬 배달 경로로 전달하는 메일 전송 프로그램이다. 사용자의 제출을 받는 와 서버 사이 전달을 맡는 역할을 구성할 수 있으며 받은편지함 조회용 서버와는 다르다.
은 ·제약·과 확장 기능을 제공하는 관계형 DBMS이다. MVCC로 동시 질의의 가시성을 관리하고 WAL 선행 기록으로 장애 뒤 데이터 페이지를 복구하는 기반을 마련한다.
는 SSH·Telnet 및 시리얼 연결 등으로 장비의 터미널에 접속하는 클라이언트 프로그램이다. 서버 운영체제를 대신 실행하는 것이 아니라, 선택한 연결을 통해 입력과 화면 출력을 주고받는다.
는 여러 디스크에 데이터를 분산하거나 복제·패리티를 저장하여 성능과 장치 장애 대응을 조합하는 방식이다. 레벨마다 배치·가용 용량·허용 고장이 다르며 정상 배열도 잘못된 삭제를 과거 상태로 되돌려 주지는 않는다.
RDP는 원격 컴퓨터의 데스크톱 화면과 사용자 입력을 전달하는 원격 접속 프로토콜이다. 네트워크 도달·인증·원격 로그온 허용·세션 생성·세션 안의 객체 권한은 별도 단계로 적용된다.

는 계열의 서버 운영체제 배포판이다. 커널과 패키지 체계 위에 ·· 같은 구성요소를 제공하므로 서버 서비스와 접근 통제를 함께 학습할 수 있다.
는 웹 브라우저에서 메일을 읽고 작성하게 하는 웹메일 애플리케이션이다. 실제 메일함은 에 두고 발송은 제출 서버에 맡기며 자체 DB는 설정·주소록·세션 등의 애플리케이션 자료를 관리한다.
은 패키지 파일과 로컬 설치 데이터베이스를 관리하는 도구·체계이다. 파일 소유 패키지·버전·검증 정보를 조회하고 설치 거래를 수행하며, 저장소 의존성 후보 선택은 보통 같은 상위 도구와 함께 다룬다.

Samba는 SMB 등의 프로토콜을 구현하여 파일·프린터 공유와 관련 기능을 제공하는 소프트웨어이다. 서버의 파일 시스템을 클라이언트에 공유 이름으로 제공하며 SMB 인증·공유 정책·실제 파일 권한을 각각 적용한다.
는 에서 와 객체의 를 정책에 대입해 접근을 제한하는 강제 접근 통제 체계이다. 파일 모드가 허용한 요청도 주체 도메인·대상 타입·객체 클래스·동작의 조합이 정책에 맞지 않으면 거부될 수 있다.
는 메일을 제출하거나 서버 사이에 전달하기 위한 명령·응답 프로토콜이다. 운송용 봉투와 메시지 헤더를 구분하며 수신자별 수락 상태와 DATA 이후 최종 응답으로 처리 책임의 이전을 판단한다.
는 클라이언트의 웹 요청을 대신 전달하고 접근 정책·로그·캐시를 적용하는 프록시 서버이다. 대표적인 구성에서는 사용자가 접속하려는 여러 외부 서버로 요청을 중계한다.
SSH는 서버 신원 확인과 암호화된 전송 위에서 ·원격 명령·파일 전송·포트 전달을 제공하는 프로토콜이다. OpenSSH는 이를 구현한 도구 모음이며 서버 호스트 키와 키의 역할을 구분해야 한다.
는 허용된 사용자가 정책에 정해진 다른 실행 주체로 명령을 수행하도록 중재하는 프로그램이다. 비밀번호를 아는지와 특정 명령·인자를 실행할 권한이 있는지는 별개이며, 위임한 프로그램의 기능 전체가 권한 범위에 영향을 준다.
Swap은 일부 메모리 페이지의 내용을 RAM 밖에 보관하고 필요할 때 다시 읽을 수 있게 하는 저장 공간이다. 의 한 구성 요소이며 파일 캐시 회수·프로세스별 제한·OOM과 서로 다른 역할을 가진다.
는 에서 서비스와 여러 시스템 자원을 unit으로 정의하고 실행 생애를 관리하는 프로그램이다. 서비스 시작 완료의 기준·의존 관계·실행 계정·재시작 정책을 설정으로 표현하지만 활성 상태가 업무 응답 성공을 항상 뜻하지는 않는다.
는 달력 시각이나 경과 시간 조건에 따라 다른 unit의 실행을 활성화하는 예약 기능이다. 실제 작업은 보통 service가 담당하고 timer는 언제 시작할지를 정하므로 두 unit의 상태를 나누어 읽는다.

는 커널과 기본 명령, 패키지 저장소, 설치 도구를 함께 제공하는 운영체제 이다. 서버용 환경에서는 로 프로그램을 관리하고, 로 서비스 수명주기를 관리하여 웹·데이터베이스·자동화 실습을 실행한다.

는 소스 코드와 설정 파일을 편집하고 확장 기능으로 개발 작업을 연결하는 편집기이다. 를 사용하면 로컬 창에서 원격 서버의 파일·터미널·개발 도구를 다룰 수 있다.
는 Unix 계열 시스템에서 FTP·FTPS 서비스를 제공하는 서버 프로그램이다. 인증·사용자 목록··파일 권한·데이터 포트 설정을 조합하여 허용할 파일 전송을 구성한다.
는 계정·보안 정책·파일 공유·원격 관리 같은 서버 역할을 제공하는 운영체제 제품군이다. 사용자의 이름만으로 권한을 판단하지 않고 가 들어 있는 과 객체의 를 연결한다.
WinRM은 WS-Management 규약을 구현한 원격 관리 서비스이다. PowerShell 원격 관리 같은 기능이 리스너·인증·세션 endpoint를 이용해 대상에서 명령을 실행하며 화면을 보내는 RDP와 목적이 다르다.
는 웹 서버와 동기 애플리케이션이 요청과 응답을 주고받는 호출 인터페이스이다. 서버는 ·로 앱을 호출하고 앱은 상태·헤더 및 바이트 본문을 돌려준다.
은 전통적인 계열 배포판에서 저장소와 의존성을 이용해 패키지를 관리하던 상위 도구이다. 오래된 실습에서 자주 보이는 명령은 현대 환경에서 계열 으로 연결될 수도 있으므로 실제 구현을 구분해야 한다.
은 가상 CPU·메모리·디스크·NIC 위에서 독립 게스트 운영체제를 실행하는 환경이다. 와 장치 구현은 그 가상 자원을 호스트의 실제 자원에 연결하고 게스트 실행을 중재한다.
는 각 의 주소 공간을 실제 메모리와 분리하고 페이지 단위 매핑과 접근 권한으로 관리하는 체계이다. RAM보다 큰 공간을 쓰는 기능에 한정되지 않으며 격리·공유·요청 시 할당을 함께 지원한다.
는 행과 열로 표현한 자료를 키·제약·관계 연산으로 조직하는 저장 방식이다. DBMS는 그 구조를 관리하면서 처리·접근 통제·동시성·로그와 복구를 제공하는 프로그램 계층이다.
역방향 프록시는 클라이언트 요청을 서버 쪽에서 받아 뒤쪽 애플리케이션으로 전달하고 결과를 돌려주는 중계 계층이다. 포워드 프록시가 클라이언트의 외부 접근을 대리하는 것과 역할이 다르며 캐시··부하 분산을 함께 구성할 수 있다.
은 관련 조회와 변경을 하나의 성공·실패 단위로 묶는 데이터베이스 처리 경계이다. MVCC는 행 버전과 스냅샷으로 동시 작업의 가시성을 관리하는 방식이며 세부 규칙은 DBMS와 격리 수준에 따라 다르다.
quota는 파일 시스템의 사용량을 사용자·그룹·프로젝트 같은 주체별로 제한하는 기능이다. 장치 전체의 남은 공간과 별개로 블록 사용량이나 수의 한도를 적용하므로 일부 사용자만 파일 생성에 실패할 수 있다.
파일 시스템은 저장 공간을 파일과 디렉터리로 조직하고 이름·내용·메타데이터를 관리하는 규칙과 구현이다. 의 는 파일 객체의 정보를 나타내며, 디렉터리 이름과 열린 는 이 객체를 가리키는 서로 다른 층이다.
패키지는 프로그램 파일과 버전·의존성·설치 정보를 묶은 배포 단위이며 저장소는 설치 후보와 메타데이터를 제공하는 공급 경로이다. 같은 설치 데이터베이스 도구와 · 같은 저장소 관리자는 맡은 계층이 다르다.
는 실행 중인 프로그램의 주소 공간·스레드·파일 참조·자격 정보를 묶는 운영체제의 실행 단위이다. 파일에 저장된 프로그램과 달리 PID와 실행 상태를 가지며 생성·프로그램 교체·종료·회수 단계를 거친다.
는 같은 파일 객체를 가리키는 디렉터리 이름을 추가하는 기능이고, 는 다른 경로를 담은 별도 파일 객체이다. 둘 다 복사본 생성과 다르며 대상의 이동·삭제와 에서 동작이 달라진다.

은 ··여러 분석 패키지와 관리 도구를 함께 제공하는 이다. 언어 자체나 독립 운영체제가 아니며, 설치된 도구와 프로젝트별 실행 환경을 구분하여 사용한다.

은 의 대상을 playbook의 작업으로 관리하는 구성 자동화 도구이다. 연결 플러그인과 모듈을 통해 현재 상태와 원하는 상태를 비교하고 결과·변경·실패를 호스트별로 보고한다.
는 임의 바이트를 제한된 문자 집합으로 표현하는 인코딩 방식이다. 원본 3바이트를 6비트 묶음 네 개로 바꾸며 내용을 비밀로 숨기는 암호화가 아니므로 누구나 규칙에 따라 복원할 수 있다.
Bash는 명령 문자열을 해석하여 프로그램·내장 명령··파이프를 실행하는 셸이다. 터미널은 입출력 창이고 셸은 그 안의 명령 해석기이므로 변수 확장과 인수 경계가 실제 프로그램 실행 전에 결정된다.
C는 자료형·포인터·함수와 명시적인 메모리 사용을 통해 프로그램을 표현하는 언어이다. 일반적인 도구 체인에서는 소스가 ·어셈블·링크를 거쳐 실행 파일이 되며 실행 시 메모리와 외부 자원 수명을 관리해야 한다.

는 패키지의 의존성을 해결하고 여러 실행 환경을 만드는 패키지·환경 관리자이다. 환경별 과 라이브러리를 다른 설치 경로에 두고, 활성화할 환경을 선택해 실행할 프로그램과 의존성 조합을 바꾼다.
은 파일 상태를 스냅샷과 커밋 이력으로 기록하는 분산 버전 관리 시스템이다. ·를 구분하고 브랜치 참조와 객체 구조를 이해하면 어떤 내용이 커밋·병합·공유되는지 추적할 수 있다.
IaC는 인프라의 구성과 변경 의도를 코드로 표현하여 검토·재현·자동 적용에 연결하는 운영 방식이다. 반복 적용이 같은 상태로 수렴하는 과 실제 외부 상태·비밀·부분 실패의 관리는 별도로 설계해야 한다.
는 브라우저와 다른 에서 프로그램 동작을 작성하는 언어이다. 브라우저에서는 ··웹 API와 연결되며 사용자의 환경에서 실행되는 검증 코드를 서버 권한 검사의 근거로 그대로 신뢰할 수 없다.

은 코드·설명·실행 결과를 셀 단위 문서로 작성하는 웹 기반 작업 도구이다. 브라우저는 편집 화면, 서버는 문서와 통신의 중개, 커널은 코드를 실행하는 별도 라는 역할을 나누어 이해한다.
는 네트워크 장비의 SSH CLI 자동화를 돕는 라이브러리이다. 장비별 로그인·프롬프트·페이지 출력·설정 모드 차이를 추상화하여 원격 명령 전달과 결과 수집을 구성한다.
는 에서 SSH 연결·인증·채널·SFTP 등을 사용하는 라이브러리이다. 가 Transport와 Channel을 감싸며 서버 신뢰 확인··원격 명령 결과 수집을 코드로 구성하게 한다.

는 서버에서 요청 입력을 처리하고 HTML·JSON 같은 응답을 생성하는 데 널리 쓰이는 프로그래밍 언어이다. 웹 서버가 실행기로 요청을 넘기면 코드가 서버에서 실행되고 브라우저에는 보통 그 결과가 전달된다.
예외는 실행 중 실패를 객체와 호출 경로로 표현하고 처리 가능한 계층까지 전달하는 제어 흐름이다. except는 실패를 구분해 대응하고 finally·with는 성공과 실패 양쪽에서 필요한 자원 정리를 표현한다.
자료형은 객체가 지원하는 값과 연산을 정하며 대입은 이름을 그 객체에 연결하는 작업이다. 가변 객체의 내부 변경과 이름 재대입··깊은 복사는 서로 다른 상태 변화를 만든다.
클래스는 인스턴스의 상태와 동작을 정의하는 객체이며 인스턴스는 그 클래스를 바탕으로 만들어진 개별 객체이다. 속성 조회·메서드 바인딩·상속·descriptor 규칙이 실제로 어떤 값과 함수를 선택하는지 결정한다.
파일 처리는 경로에서 바이트를 읽고 쓰는 I/O와 그 바이트를 텍스트· 등의 구조로 해석하는 단계를 포함한다. 파일 모드·인코딩·현재 위치·자원 수명을 분리하면 파일이 존재해도 처리에 실패하는 이유를 설명할 수 있다.
는 호출할 수 있는 코드와 필요한 환경을 묶는 객체이다. def 실행 시 함수 객체를 만들고 호출 시 인자를 지역 이름에 연결하며 스코프·기본값·가 값의 평가 시점을 결정한다.
은 의 구조를 정의하고 자료를 조회·변경하며 접근을 제어하는 언어이다. SELECT 문은 원하는 결과의 조건을 표현하고 실제 접근 경로는 DBMS의 계획과 실행 단계에서 선택된다.

은 인프라 자원의 원하는 상태를 구성으로 선언하고 를 통해 실제 API에 적용하는 IaC 도구이다. 구성··실제 자원을 비교하여 변경 계획을 만들며 는 관리 주소와 원격 객체의 관계를 유지한다.
는 문자에 를 부여하는 체계이고 은 이를 바이트열로 표현하는 인코딩 방식이다. 문자 번호·화면의 글자· 수·전송 바이트 수를 구별해야 파일과 네트워크에서 길이·경계 오류를 피할 수 있다.
은 문자열의 위치··반복·그룹 조건으로 일치하는 부분을 찾는 패턴 언어이다. 부분 추출과 전체 검증의 범위, 엔진·옵션·문자열 인용 규칙에 따라 같은 패턴처럼 보여도 결과가 달라진다.
는 소스를 다른 실행 표현으로 번역하고 는 목적 파일·라이브러리의 정의를 결합하며 는 실행에 필요한 메모리 환경을 준비한다. 소스 문법 성공·링크 성공·적재 성공·업무 실행 성공은 서로 다른 검증 단계이다.
는 사용자가 누구인지 확인하고 허용할 행동을 결정하며 수행 내역을 기록하는 세 책임이다. 인증에 성공해도 모든 자원 접근이 허용되는 것은 아니며 기록만으로 접근을 차단할 수도 없다.
는 내용을 암호화하면서 암호문과 추가 인증 데이터의 변경도 검증하는 방식이다. 은 Counter 기반 암호화와 인증 연산을 결합하며 동일 키의 재사용을 피해야 한다.
는 128비트 블록을 같은 비밀키로 암호화하고 복호화하는 대칭 블록암호다. 키 길이와 라운드 수는 달라질 수 있지만 긴 메시지의 처리 방식은 별도의 운영 모드가 정한다.

는 브라우저와 웹 서버 사이의 요청·응답을 관찰하고 조건을 통제해 비교하는 웹 보안 시험 도구다. HTTPS 가로채기에서는 브라우저와 프록시, 프록시와 서버의 두 연결을 구분한다.
와 로 만든 의도적으로 취약한 웹 애플리케이션이다. 다양한 웹 보안 문제를 선택하여 입력 처리·인증·세션·권한 검사의 실패 원인을 배우는 교육용 대상이다.
CIA는 정보와 서비스를 보호할 때 구분하는 세 가지 목표다. 누가 내용을 볼 수 있는지, 값이 올바르게 유지되는지, 필요한 때 사용할 수 있는지를 각각 판단한다.
는 브라우저가 자동으로 붙이는 인증 정보를 이용해 사용자가 의도하지 않은 요청이 처리되는 문제다. 서버는 인증된 세션만 보지 말고 요청의 의도와 출처를 증명하는 조건을 검사해야 한다.
는 파일 등을 통제된 분석 환경에 제출하고 실행 중의 행위를 수집·보고하는 자동 동적 분석 시스템이다. 보고서는 특정 운영체제·설정·대기시간에서 관찰한 결과이며 모든 실행 조건의 행동을 보장하지 않는다.
는 공개 취약점을 식별하는 번호 체계이고 는 약점 유형을 분류하며 CVSS는 기술적 심각도를 표현하는 방법이다. 버전 배너·식별자·점수만으로 자신의 환경이 실제로 영향받는다고 결론 내릴 수는 없다.
DES는 64비트 블록과 유효 56비트 키를 사용하는 역사적인 대칭 블록암호다. 현재의 신규 보호 수단으로 권하는 항목이 아니라 라운드와 키 길이의 의미를 이해하는 학습 대상이다.
Diffie–Hellman은 서로의 공개값을 교환하고 각자의 비밀값으로 같은 공유 비밀을 계산하는 키 합의 방식이다. 계산값이 같다는 사실만으로 상대 신원을 알 수 없으므로 서명·인증 등과 결합한다.
와 를 사용하는 의도적으로 취약한 웹 애플리케이션이다. 여러 취약점과 난이도별 구현을 비교하면서 웹 보안 점검과 방어 코드의 차이를 배우는 실습 대상이다.
은 실제 악성코드 없이 보안 제품의 정해진 탐지·처리 경로를 시험하기 위한 표준 시험 자료다. 이 표본을 탐지했다고 해서 모든 악성코드·우회 기법을 탐지하는 성능이 검증된 것은 아니다.
는 실행 파일을 역어셈블하고 함수·참조·의사코드를 분석하는 소프트웨어 역공학 도구다. 디컴파일된 C 형태의 화면은 복원된 해석이며 원래 소스 코드 그대로가 아니다.
은 다양한 비밀번호 검증 형식을 CPU·GPU 등 지원 장치에서 계산하여 후보와 비교하는 도구다. 처리율은 해시 알고리즘·비용·장치·입력 길이에 따라 달라지며 모든 비밀번호를 즉시 복원하지 않는다.
은 공유 비밀키와 를 결합해 메시지의 무결성과 키 보유자에게서 왔음을 검증하는 방식이다. 공개 해시와 달리 검증값 생성에 키가 필요하지만 공유키 보유자들 사이의 부인방지는 제공하지 않는다.
는 여러 네트워크 인증 프로토콜에서 증명의 성공·실패를 시험하는 도구다. 오프라인 해시 비교와 달리 서버에 실제 인증 요청을 보내므로 잠금·속도 제한·감사 로그와 직접 관계된다.
는 수집한 네트워크 또는 호스트 활동을 분석하여 의심 조건을 경보로 알리는 시스템이다. 탐지 성공은 센서 ·파서·규칙·기준선에 의존하며 경보 자체가 침해 확정은 아니다.
는 의심 트래픽을 탐지하고 실제 통신 경로에서 정책에 따라 차단하는 시스템이다. 탐지 규칙뿐 아니라 인라인 연결·장애 동작·성능 한도가 서비스에 직접 영향을 준다.
는 저장된 비밀번호 검증값에 후보를 계산·비교하는 비밀번호 감사 도구다. 해시를 복호화하는 것이 아니라 후보 비밀번호가 같은 검증값을 만드는지 확인하는 오프라인 추측이다.

는 보안 평가와 디지털 포렌식에 쓰는 여러 도구를 제공하는 이다. 설치된 도구 목록과 운영자가 수행할 수 있는 검증 범위는 다르므로 격리된 환경에서 목적별로 선택한다.
는 신뢰하는 가 발급한 티켓과 세션 키로 서비스에 인증하는 프로토콜이다. 와 의 보호 키·유효기간이 다르며 서비스의 업무 는 인증 뒤에 남는다.
는 사용자·그룹 같은 항목을 계층적 디렉터리에서 조회·변경하는 프로토콜이다. 로 연결의 인증 상태를 정할 수 있지만 디렉터리 조회와 업무 자원 는 같은 기능이 아니다.

는 보안 시험 기능을 모듈로 구성한 프레임워크다. 취약점 탐지·조건 검증·실행 기능을 구분하여 허가된 격리 대상에서 방어 효과와 탐지 증거를 이해하는 데 활용한다.
는 HTTP 처리 단계에서 변수·연산자·변환·action으로 규칙을 평가하는 웹 방화벽 엔진이다. 엔진과 실제 탐지 정책인 는 구분되며 웹 서버 연결 방식과 버전에 따라 지원 동작을 확인한다.
여러 웹 취약점을 의도적으로 구현한 OWASP의 실습용 웹 애플리케이션이다. 취약한 기능과 힌트, 보안 설정을 이용해 원인 분석과 점검 절차를 연습한다.
는 플러그인 기반으로 시스템의 노출·구성·알려진 취약점 조건을 조사하는 진단 도구다. 원격 응답만 보는 검사와 인증 자격으로 내부 정보를 확인하는 검사는 가시성의 범위가 다르다.
는 웹 서버의 알려진 위험 파일·설정·버전 특징 등을 확인하는 검사 도구다. 응답을 근거로 만든 발견 후보는 ·공통 오류 페이지·인증 조건과 함께 재검토한다.

은 네트워크 호스트·포트·서비스의 응답을 관찰해 노출 상태를 식별하는 도구다. 열린 포트와 추정 버전은 조사 단서이며 취약점이 실제로 성립한다는 결론과는 다르다.
은 경보뿐 아니라 흐름·프로토콜 메타데이터·패킷 등 네트워크 증거를 지속적으로 수집해 보안 조사를 돕는 접근이다. 단일 시그니처 일치보다 누가 무엇과 어떤 통신을 했는지 설명하는 데 초점을 둔다.

은 와 여러 암호 기능을 제공하는 라이브러리 및 명령줄 도구 모음이다. 인증서 생성·내용 확인·검증과 실제 서버의 설정은 별도의 단계로 다루어야 한다.
OpenVAS는 Greenbone 취약점 관리 구성에서 실제 취약점 검사를 수행하는 스캐너다. 관리 서비스·사용자 화면·검사 피드·스캐너가 함께 동작하며 제품·배포 버전에 따라 구성 이름과 연결 방식이 달라질 수 있다.
는 웹 방화벽 엔진에서 사용할 수 있도록 공통 웹 공격 탐지 규칙을 모은 프로젝트다. 이상 점수 방식에서는 개별 규칙 일치와 누적 점수에 따른 최종 차단 결정을 구분한다.
OWASP는 애플리케이션 보안 지식과 검증 자료를 공개하는 커뮤니티와 프로젝트의 모음이다. 은 위험 분류, 는 , 는 시험 방법을 읽는 출발점이다.
PKI는 공개키가 누구의 어떤 용도인지 인증서와 신뢰 체인으로 관리하는 체계다. 인증서 전달 뒤에는 이름·용도·유효기간·발급 경로와 실제 개인키 소유를 각각 검증한다.
는 네트워크 접속 장비가 중앙 서버에 인증· 판단을 요청하고 사용 내역을 기록하는 프로토콜 계열이다. 단말과 서버 사이에는 실제 접근 정책을 집행하는 가 있다.
는 큰 정수의 모듈러 거듭제곱을 사용하는 공개키 기술이다. 교과서의 정수 연산을 실제 암호화·서명으로 쓰려면 같은 스킴과 엄격한 입력 검증이 필요하다.
은 외부 입력이 의 데이터가 아니라 쿼리 문법으로 해석될 때 생기는 취약점이다. 값 과 구조의 을 분리하면 입력이 쿼리 구조를 바꾸는 경로를 차단할 수 있다.
은 HTTP 입력과 응답을 비교하여 조건을 자동 시험하는 도구다. 자동 결과도 요청의 인증 상태·입력 위치·캐시·오류 처리와 DB 권한을 확인한 뒤 해석해야 한다.
는 사용자 입력으로 서버의 외부 요청 목적지나 요청 내용을 통제할 수 있을 때 생기는 취약점이다. 공격자의 브라우저가 아니라 서버의 네트워크 위치와 자격이 요청에 사용된다는 점이 중요하다.
는 네트워크 장비 관리자의 인증·명령 ·사용 기록에 쓰는 프로토콜이다. 로그인이 허용된 뒤에도 개별 명령과 작업 권한을 중앙 정책으로 구분할 수 있다.
는 통신 상대를 인증하고 두 끝점 사이의 데이터 변조와 도청을 줄이는 프로토콜이다. 에서는 핸드셰이크로 합의한 키와 레코드 보호를 구분하여 읽어야 한다.
은 파일·URL 등의 자료에 대한 여러 보안 엔진과 분석 정보를 모아 제공하는 서비스다. 기존 해시 조회와 실제 파일 업로드는 공개 범위가 다르며 엔진 탐지 개수는 악성 여부의 확률과 동일하지 않다.
는 HTTP 요청·응답의 경로·헤더·본문 등을 해석하여 웹 보안 정책을 적용하는 방어 계층이다. 웹 서버 앞 또는 내부에 배치되며 종료 지점과 본문 파싱 조건이 검사 범위를 결정한다.
웹 애플리케이션의 취약점이 생기는 이유를 과제와 함께 배우는 OWASP의 교육용 프로그램이다. Java 기반 애플리케이션에 의도적인 취약점을 넣어 원인 설명, 실습, 방어 방법을 연결한다.
는 신뢰할 수 없는 값이 브라우저에서 실행 가능한 HTML·스크립트 문맥으로 들어가는 취약점이다. 입력이 저장되었는지보다 어떤 출력 지점에서 어떤 파서가 해석하는지가 핵심이다.
XXE는 XML 파서가 외부 엔티티를 해석하는 과정에서 파일이나 네트워크 자원에 접근하는 취약점이다. XML이라는 형식 자체와 실제 파서의 · 설정을 분리해서 판단한다.

는 문자열·바이트 패턴·메타데이터 조건을 조합하여 파일이나 메모리 자료에서 특징을 찾는 규칙 엔진이다. 일치 결과는 규칙의 조건이 맞았다는 뜻이며 그것만으로 감염이나 실행을 확정하지 않는다.
경로 순회는 외부 입력이 밖의 파일을 가리키도록 해석되는 문제다. 파일을 읽는 취약점과 파일을 코드로 포함하는 ·는 사용 API와 실행 조건에 따라 영향이 다르다.
해석기 경계는 외부 데이터가 셸 문법·XML 해석·객체 복원 규칙으로 바뀌는 지점이다. 문자열을 안전하게 전달하는 문제와 실행할 기능·자원에 권한을 부여하는 문제를 분리한다.
는 고정 크기 암호 함수를 여러 블록과 스트림에 적용하는 규칙이다. 같은 를 사용해도 IV·Nonce·블록 연결·인증 여부에 따라 노출과 실패 조건이 달라진다.
은 비밀번호를 복원하는 대신 후보의 일치 여부를 검증할 값을 저장하는 방식이다. 무작위 와 계산 비용을 가진 전용 알고리즘으로 대량 추측의 비용을 높인다.
인증은 제출된 증거를 기대한 계정이나 주체와 연결하는 과정이다. 비밀번호 검증·다중 요소·인증서 등 방식이 달라도 인증 성공 뒤 자원별 는 별도로 필요하다.
은 패킷의 주소·포트뿐 아니라 허용된 연결의 상태를 함께 사용해 전달을 결정한다. 연결의 첫 패킷과 이후 반환 패킷의 처리, 와 규칙이 보는 주소를 구분한다.
는 정당한 사용자가 필요한 서비스를 이용하지 못하게 만드는 가용성 침해다. 대역폭뿐 아니라 연결·메모리·CPU·작업자·DB·대기열 중 어느 자원이 먼저 제한에 도달하는지 분석한다.
은 파일 구조·코드·실행 행위를 조사하여 무엇을 하고 어떤 조건에서 영향을 주는지 설명하는 작업이다. 의심 표식과 관찰한 행위, 최종 악성 판단의 확신도를 분리한다.
역직렬화는 저장·전송된 표현에서 자료나 객체를 복원하는 과정이다. 일부 객체 형식은 복원 중 코드를 실행할 수 있어 신뢰할 수 없는 입력을 일반 자료처럼 다루면 안 된다.
는 임의 길이의 바이트열을 정해진 길이의 요약값으로 바꾸는 함수다. 입력 변화를 식별하는 데 쓰지만 해시값만으로 작성자나 원본의 신뢰성을 증명하지는 않는다.
은 외부 입력이 운영체제 명령의 구문이나 실행 인수 의미를 바꾸는 문제다. 셸을 제거해도 호출 프로그램의 옵션과 자원 접근 정책까지 자동으로 안전해지는 것은 아니다.
은 서로 독립적인 HTTP 요청들을 하나의 인증 상태에 연결하는 방법이다. 서버의 세션 상태와 브라우저가 보내는 식별자는 별개이며 생성·갱신·만료·폐기 조건이 필요하다.
인코딩은 같은 정보를 전송·저장 형식에 맞게 다른 표현으로 바꾸는 규칙이다. 복원에 비밀키가 필요하지 않으므로 나 16진수 변환은 기밀성 보호가 아니다.
위험은 보호할 에 어떤 사건이 발생해 어느 정도의 손실을 줄 가능성이 있는지 표현한 판단이다. 의 존재만으로 결정되지 않고 노출·권한·업무 과 통제 상태를 함께 고려한다.
은 개인키로 데이터에 대한 검증 가능한 값을 만들고 공개키로 그 관계를 확인하는 기술이다. 서명 검증 성공과 공개키 소유자의 신뢰성·문서 의미·행위의 적법성은 서로 다른 판단이다.
접근 통제는 특정 가 특정 에 어떤 행동을 할 수 있는지 집행하는 과정이다. 로그인 여부뿐 아니라 소유자·조직·역할·업무 상태를 요청마다 정책에 넣는다.
은 두 통신 주체 사이의 경로를 제어해 데이터를 관찰하거나 바꾸려는 행위다. 같은 링크의 매핑 변경은 가능한 경로 하나이며 인증의 유효성은 별도로 판단한다.
은 허가된 범위의 자산·설정·기능을 조사해 재현 가능한 보안 약점을 확인하고 개선 근거를 만드는 과정이다. 발견·추정·실제 영향 확인을 서로 다른 결론으로 기록한다.
쿠키는 서버가 브라우저에 저장하도록 지시하고 이후 조건에 맞는 요청에 브라우저가 보내는 이름·값이다. ··SameSite는 각각 다른 전송·접근 경계를 제한한다.
은 탐지 엔진이 어떤 입력·상태·내용을 의심 조건으로 판단할지 정의한 규칙 모음이다. 주소·방향·프로토콜·검사 버퍼·임계값과 규칙 버전이 함께 탐지 결과를 결정한다.
은 외부 파일이 저장·분석·배포되는 과정에서 실행과 자원 접근의 경계를 지키는 설계다. 확장자 하나가 아니라 실제 형식·크기·저장 경로·제공 권한을 함께 다룬다.
이 자료의 ALPACA는 센서의 패킷·경보를 중앙 분석으로 전달하는 수업 프로젝트의 이름이다. 범용 제품 사양이 아니라 ·배치· 프레이밍·복구 경계를 설명하는 설계 사례로 읽는다.
는 와 수집 스크립트의 값을 에 저장하고 그래프로 구성하는 모니터링 도구다. 장비·템플릿의 관리 정보와 시계열 값의 저장소를 구분하면 장애 위치를 좁히기 쉽다.
Beats는 파일·메트릭·가용성·네트워크 등 목적별 운영 자료를 수집해 전달하는 Elastic의 경량 수집기 계열이다. 서로 다른 Beat는 입력이 다르며 저장·검색·화면 역할을 모두 수행하는 하나의 은 아니다.
는 문서를 인덱싱하고 검색·집계하는 분산 검색 엔진이다. 필드의 과 분석 방식이 어떤 질문에 답할 수 있는지 결정하며 는 그 자료를 탐색하는 별도 화면이다.
은 로그에서 정해진 실패 조건을 찾고 일정한 기준에 이르면 방화벽 등의 action을 호출하는 도구다. 로그의 일치 수와 실제 로그인 시도 수는 같지 않을 수 있다.
는 여러 입력의 이벤트를 공통 구조로 받아 필터링하고 저장소로 전달하는 데이터 수집기다. 입력·필터·출력 플러그인과 버퍼 설정이 실제 파이프라인의 처리·복구 조건을 결정한다.

는 등 여러 데이터 소스에 질의해 시각화와 경보 화면을 제공하는 도구다. OS 값을 직접 수집하는 나 시계열을 저장하는 와 역할이 다르다.
는 에 저장된 자료를 탐색·시각화하고 Elastic 기능을 관리하는 웹 인터페이스다. 화면의 검색 범위와 시간 필드가 무엇인지 알아야 데이터 없음과 수집 실패를 구분할 수 있다.
logrotate는 로그 파일을 크기·시간 등의 조건에 따라 회전·압축·보관하는 관리 도구다. 파일의 이름이 바뀌는 일과 프로그램이 열어 둔 파일 객체가 바뀌는 일은 다르다.

는 여러 입력에서 이벤트를 받아 파싱·변환한 뒤 출력 대상으로 전달하는 데이터 처리 파이프라인이다. 의 저장 기능이나 의 화면 기능과 책임이 다르다.
는 시스템과 서비스의 수치를 수집해 기반 그래프로 제공하는 모니터링 도구다. 주기적으로 수집한 값과 사용자가 화면에서 보는 그래프의 갱신 시점은 구분해야 한다.

는 호스트와 서비스의 검사 결과를 받아 상태·재검사·알림을 관리하는 모니터링 엔진이다. 실제 측정은 플러그인 등이 수행하고 Core는 그 결과와 정책을 연결한다.

는 대상의 HTTP 메트릭을 주기적으로 수집하고 시계열로 저장·질의하는 모니터링 시스템이다. 메트릭 이름과 조합이 시계열을 구분하며 경보 평가는 수집과 별도 주기로 실행된다.

은 주기적인 수치를 일정 크기의 시계열 아카이브에 저장하고 그래프로 표현하는 도구다. 최근의 세밀한 값과 오래된 통합값의 해상도는 ·step· 설정에 따라 달라진다.
는 시스템 로그를 입력받아 필터·템플릿·규칙과 출력 동작으로 처리하는 로그 데몬이다. 메시지 형식인 와 그 메시지를 수집·중계·저장하는 구현을 구분한다.
은 네트워크·호스트 보안 자료의 수집·탐지·검색·조사를 통합하는 플랫폼이다. 특정 단일 엔진과 같지 않으며 배포 버전에 따라 구성 요소와 관리 화면이 달라진다.
은 여러 시스템의 보안 이벤트를 수집·정규화하고 상관분석하여 조사 가능한 경보와 사건으로 연결하는 체계다. 로그를 한곳에 저장하는 일 외에 시간·주체·필드 의미를 일관되게 해석하는 과정이 필요하다.
는 관리 시스템이 장비의 객체 값을 조회하거나 알림을 받는 네트워크 관리 프로토콜이다. 는 조회 대상 주소이고 는 그 값의 형식과 의미를 설명하는 스키마다.

는 기계 데이터를 수집·인덱싱하고 로 검색·변환·집계하는 분석 플랫폼이다. 이벤트 수와 필드가 존재하는 수, 서로 다른 값의 수는 다른 질문이므로 집계 함수를 구분해야 한다.
는 장비와 프로그램이 이벤트를 공통 형식으로 전달하는 로그 프로토콜 계열이다. 메시지 형식과 ·· 같은 전송 방식은 별도의 선택이며 각각의 전달 보장을 구분해야 한다.
는 여러 로그 입력을 파싱·필터링·재작성하여 파일과 원격 저장소 등에 전달하는 로그 관리 프로그램이다. 프로토콜 자체와 달리 ·· 같은 구성으로 처리 경로를 정의한다.
은 시스템의 ·네트워크·파일 등 상세 활동을 이벤트 로그로 기록하는 Sysinternals 도구다. 설치만으로 모든 이벤트가 동일하게 수집되는 것은 아니며 구성과 이벤트 유형의 활성화 상태를 확인한다.
는 명령줄에서 패킷을 선택·요약 표시하거나 파일로 저장하는 도구다. 캡처 위치와 필터가 수집할 수 있는 범위를 결정하므로 보이지 않는 패킷이 곧 존재하지 않는 패킷은 아니다.
는 획득된 메모리 자료를 운영체제 구조에 맞춰 해석하는 포렌식 프레임워크다. 메모리 획득 도구와 분석 도구의 역할을 구분하며 플러그인 결과는 다른 증거와 교차 검증한다.

는 에이전트와 서버를 통해 호스트 로그·파일 변경·구성 상태 등을 분석하는 보안 플랫폼이다. 수집·디코딩·규칙 판정·저장·화면 표시의 각 단계를 분리해야 경보가 없는 이유를 찾을 수 있다.

는 캡처한 네트워크 프레임을 프로토콜별 필드와 흐름으로 해석하는 분석 도구다. 화면에 표시된 경고는 관측 지점과 캡처 품질을 고려하여 실제 통신 장애와 구분한다.
는 호스트·서비스의 상태를 수집하고 조건에 따라 이벤트와 알림을 관리하는 모니터링 플랫폼이다. ···의 관계를 이해하면 값 수집과 문제 알림의 실패 지점을 구분할 수 있다.

는 네트워크 트래픽을 프로토콜별 이벤트와 구조화 로그로 바꾸는 분석 프레임워크다. 과거 이름은 이며 연결·HTTP· 같은 자료를 통해 보안 사건의 문맥을 조사할 수 있다.
디지털 포렌식은 디지털 자료를 보존·분석해 사건에 관한 사실과 한계를 설명하는 작업이다. 원본··획득 방식·도구 버전·시간 기준을 기록해야 분석을 재현할 수 있다.
보안 검증은 도구를 실행했다는 사실이 아니라 특정 보호·탐지·전달 주장이 성립하는지 증거로 판단하는 작업이다. 정상·공격·경계·실패 표본과 독립적인 정답을 분리해 결과를 비교한다.
보안 로그는 주체가 어떤 자원에 어떤 작업을 시도했고 결과가 무엇인지 남긴 기록이다. 로그의 ··저장 위치가 다를 수 있으므로 출처와 시간 기준을 함께 보존한다.
은 보안 사건의 사실과 범위를 판단하고 피해를 줄이며 신뢰할 수 있는 상태로 복구하는 과정이다. 격리와 증거 보존의 순서는 업무 영향과 휘발성 자료의 손실 가능성을 함께 고려한다.
는 조직이 정보보호와 개인정보보호를 지속적으로 운영하는 관리체계를 심사하는 국내 인증 제도이다. 보안 제품 하나의 설치 여부보다 책임, , 통제 운영과 개선 기록을 함께 살핀다.
()는 장애가 발생했을 때 어느 시점의 데이터까지 복구해야 하는지 나타내는 목표이다. 보통 장애 시점과 복구 가능한 데이터 시점 사이의 허용 가능한 손실 구간으로 표현한다.
()는 서비스 중단 후 업무 기능을 다시 사용할 수 있도록 복구해야 하는 목표 시간이다. 서버가 켜지는 시점뿐 아니라 사용자가 필요한 업무를 수행할 수 있는 조건을 함께 정해야 한다.
는 여러 자산에서 설정과 상태를 수집하고 정해진 기준으로 판정하여 근거를 남기는 과정이다. 명령 실행 성공, 데이터 수집 성공, 보안 기준 충족은 서로 다른 결과로 관리한다.
()은 장애나 재난이 있어도 중요한 업무를 유지하거나 합의한 시간 안에 재개하기 위한 계획이다. IT 복구뿐 아니라 사람, 장소, 공급자, 의사소통과 도 다룬다.
는 자산에 어떤 이 작용할 수 있고 업무에 얼마나 큰 영향을 줄지 판단하여 대응을 선택하는 활동이다. 위험을 수용하더라도 책임자, 이유, 유효기간과 재검토 조건을 기록해야 한다.
은 과 그 업무를 가리킬 때 쓰는 줄임말이다. 수업에서는 자산의 보안 설정을 상세가이드의 과 대조하고, 근거를 남겨 개선하는 과정을 배운다.
는 서비스 제공 범위와 책임, 품질 기준과 인수 조건을 합의하고 운영 결과를 검증하는 활동이다. 계약 문구뿐 아니라 장애 대응, 권한 회수, 자료와 운영 지식의 인계까지 연결한다.
는 업무마다 수행 책임(R), 최종 책임(A), 협의 대상(C), 통보 대상(I)을 구분하는 책임 배분 방법이다. 팀 이름만 적는 대신 누가 실행하고 누가 결정을 내리는지 명확하게 한다.
()는 서비스 제공자와 이용자가 품질 목표, 측정 방식과 책임을 합의한 약정이다. 목표를 지키지 못했을 때의 처리도 정하며, 지표인 와 목표값인 를 구분해 읽어야 한다.
()는 프로젝트가 만들어야 할 결과물과 수행 범위를 작은 단위로 나눈 구조이다. 단순 일정표와 달리 무엇을 만들어야 완료인지 범위를 분해하는 데 초점을 둔다.
은 도구 이름을 나열하는 대신 무엇을 이해하고 어떤 업무를 수행하며 무엇으로 결과를 입증할지 정리하는 자료이다. 의 업무·지식·기술 구분은 이러한 설명에 활용할 수 있다.
는 본인이 해결한 문제와 수행 과정, 결과를 확인할 증거를 정리한 자료이다. 팀 전체 성과와 를 구별하고, 실패와 한계까지 설명하면 기술 이해도를 구체적으로 보여줄 수 있다.
는 검증에서 발견한 현상을 탐지·차단 정책과 재시험 조건으로 전달하는 과정이다. 재현 입력, 실제 관찰, 기대 결과와 담당자를 공유해야 서로 다른 팀의 결과가 연결된다.
는 무엇을 어떤 조건에서 실행했고 어떤 근거로 성공·실패를 판정했는지 전달하는 문서이다. 단일 성공 화면보다 재현 조건, 기대값, 실제값과 설명의 한계를 함께 담는다.
은 해결할 문제를 과 완료 기준으로 바꾸고, 이를 만족할 구조와 수행 계획을 정하는 과정이다. 도구 선택은 목적, 제약, 운영 조건과 시험 가능한 기준을 정한 뒤 이루어진다.
은 작업을 나누고 ·책임·변경 사항을 관리하여 팀의 산출물을 통합하는 활동이다. 담당자에게 작업을 배정하는 것뿐 아니라 입력 조건과 완료 증거를 명확하게 만드는 일이 중요하다.
계층의 역할을 주소·포트·프로토콜 식별자와 실제 패킷의 변화로 연결한다. 단말·스위치·라우터를 통과하는 한 요청을 통해 신호, 프레임, 패킷, 연결, 응용 메시지의 범위를 구분한다.
Ethernet II의 필드·바이트 경계와 VLAN 태그·패딩·FCS를 해석한다. 합성 헤더와 MAC 학습 과정을 따라 캡처 길이와 실제 전달 동작을 연결한다.
28바이트 ARP 본문을 요청·응답의 실제 값으로 읽고 경로 선택과 캐시 형성을 연결한다. Probe·Announcement·Proxy ARP·RARP·Inverse ARP의 목적과 조건을 구분한다.
IPv4의 모든 기본 헤더 필드를 읽고 CIDR·VLSM·요약을 계산한다. MTU를 넘은 패킷이 조각으로 나뉘는 과정과 각 Fragment Offset을 숫자로 추적한다.
128비트 주소와40바이트 헤더를 읽고 RS/RA·NS/NA·DAD의 역할을 구분한다. 수업의 IPv6 활성화·정적 경로·NBMA 사례와 /80·/96 자동 설정 오해를 함께 정리한다.
TCP의 바이트 번호와 연결 상태를 기준으로 연결 수립, 데이터 전달, 손실 복구, 종료를 해석한다. 헤더와 옵션의 크기를 읽고 원문 SSH 캡처의 ACK·재전송 사례를 다시 계산한다.
UDP가 제공하는 기능과 애플리케이션이 책임져야 할 기능을 TCP와 비교합니다.
Type·Code·Identifier·Sequence와 오류 안에 인용된 원래 패킷을 해석한다. Echo와 traceroute가 알려 주는 범위, PMTUD의 크기 계산과 오류 응답이 없는 조건을 분리한다.
DORA 메시지의 필드와 임대 상태를 연결하고 T1·T2 갱신 및 Relay의 풀 선택을 설명한다. 수업의 라우터·Windows·Linux 실습을 일관된 주소 계획과 정상 설정 예로 재구성한다.
DNS 재귀 조회와 권한 응답, 레코드와 메시지 구조를 연결한다. 원문의 BIND 설정을 일관된 example 존으로 재구성하고 정방향·역방향·존 전송·DNSSEC의 역할을 구분한다.
프레임이 access와 trunk를 통과할 때 VLAN이 어떻게 분류되는지 설명한다. Router-on-a-stick 설정, DTP 협상, VTP 데이터베이스와 revision, pruning의 역할을 수업 출력과 연결한다.
BPDU의 우선순위 벡터로 Root Bridge·Root Port·Designated Port를 직접 결정한다. 원문의 cost19·38 사례, 2/20/15초 타이머, RSTP와 VLAN별 트리 및 보호 기능을 구분한다.
물리 포트가 하나의 Port-channel로 묶이는 조건, LACP·PAgP·정적 모드의 차이와 해시 분산을 설명한다. 원문의 Po1(RD)·멤버(s) 출력과 정상 RU/SU·P 상태를 비교한다.
경로의 생성과 실제 패킷 전달을 구분하고, 최장 프리픽스·관리 거리·metric이 적용되는 대상을 계산한다. 정적 경로, 기본 경로, ECMP, 추적 백업과 요약 폐기 경로를 설정·출력 예제로 연결한다.
정적 NAT·동적 풀·PAT·포트 포워딩을 실제 변환 전후 튜플과 IOS 설정으로 풀어 읽는다. inside/outside의 의미, 처리 순서, 풀·포트 고갈과 반환 경로를 구분한다.
와일드카드의 비트 비교와 첫 일치 규칙을 실제 패킷·주소·포트로 계산한다. 표준·확장 ACL의 정상 설정, 인터페이스 방향, 반환 트래픽, NAT 분류와 상태 방화벽의 차이를 설명한다.
프로토콜이 교환하고 계산하는 정보부터 장애 수렴까지 비교한다. 경로 광고와 데이터 전달의 방향, 필터·요약·재분배와 seed metric을 수업의 복수 라우터 실습에 연결한다.
RIP의 거리 벡터 계산과 metric16, 업데이트·만료 타이머를 설명한다. Split Horizon·Poison Reverse와 원문의 passive·offset·distribute·summary 설정을 구분한다.
이웃의 RD와 현재 거리, 역사적 FD를 분리해 feasibility condition을 계산한다. 수치 예제로 즉시 대체와 Query·Reply 재계산, Passive·Active 전환을 따라간다.
다섯 패킷과 이웃 상태를 연결하고 LSA에서 실제 전달까지 추적한다. Cost 21에서 36으로 전환하는 예제로 DR·BDR 역할과 장애 후 수렴을 설명한다.
BGP의 TCP 세션과 경로 광고·선택·RIB 설치 단계를 구분한다. eBGP·iBGP·Route Reflector, network의 정확한 조건과 prefix 정책을 원문의 명령 체계에 따라 설명한다.
Serial 링크의 캡슐화부터 LCP 옵션, PAP·CHAP 인증, IPCP 개방까지 원본 설정과 패킷을 연결하고, 각 단계의 실패 원인을 구분합니다.
수업의 가상 회선 구성과 Serial 하위 인터페이스 설정을 바탕으로, 로컬 DLCI의 의미·주소 매핑·혼잡 비트와 허브-스포크 라우팅 문제를 설명합니다.
가상 IP·MAC, Priority·Preempt·Tracking 설정을 연결해 게이트웨이 인계 과정을 설명하고, GLBP 부하 분산과 세션 유지의 한계를 구분합니다.
원본 본사·지사 터널을 따라 내부 패킷과 외부 패킷의 주소를 분리하고, 실제 경로 조회·GRE 헤더·재귀 라우팅·MTU 계산을 설명합니다.
수업의 IKEv1·Crypto Map 구성을 복원하고 IKEv2와 구분합니다. 보호 범위·SA·트래픽 선택·NAT-T·재키잉을 실제 출력과 연결해 읽습니다.
스위치 복제 경로, 캡처·표시 필터 문법, 프레임·스트림 해석과 누락의 원인을 연결하고 RSPAN 원본 화면에서 확인 가능한 범위를 구분합니다.
실제 포트 교체 실습에서 MAC 학습과 위반 모드를 비교하고, DHCP 바인딩을 이용한 ARP·IP 검증 및 복구 절차로 이어갑니다.
두 라우터와 DHCP·NAT 실습의 실제 실패 기록에서 출발해 주소 계산, 경로 선택, 이웃 해석, 변환 상태와 서비스 계층을 순서대로 검증합니다.
파일 이름, 실제 파일 객체, 마운트 지점을 구분하면 경로 문제와 저장 위치를 정확히 추적할 수 있습니다.
파일과 디렉터리의 r·w·x는 의미가 다릅니다. 소유권, 그룹, ACL과 추가 접근 통제를 순서대로 확인합니다.
사용자 이름은 식별자를 읽기 쉽게 표현한 것입니다. 서비스 계정과 관리 계정을 분리하고 필요한 권한만 부여합니다.
실행 중인 프로세스, 서비스 관리 상태, 실제 서비스 응답은 별도로 확인해야 합니다.
가상 주소가 실제 메모리에 연결되는 과정과 페이지 폴트·회수·Swap을 구분하고, free·vmstat·OOM 기록으로 메모리 문제를 해석합니다.
배포판과 저장소, 패키지 관리 도구, 실제 실행 파일의 위치를 함께 확인해야 환경 차이를 이해할 수 있습니다.
일반 파일 권한이 허용해도 SELinux 정책이 접근을 거부할 수 있습니다. 모드와 컨텍스트, 거부 로그를 연결해 원인을 찾습니다.
서비스가 듣는 소켓, 호스트 방화벽, 라우팅을 구분하고 패킷이 지나가는 경로에 맞춰 규칙을 해석합니다.
블록 장치의 공간과 파일 시스템의 공간은 다릅니다. 파티션, 논리 볼륨, 파일 시스템, 마운트를 층별로 이해합니다.
RAID는 일부 장치 고장에 대응하는 구조입니다. 삭제·오염·전체 장애에서 복구하려면 별도의 백업과 복원 검증이 필요합니다.
파일을 공유하는 방식과 블록 장치를 제공하는 방식은 운영 책임이 다릅니다. 인증·권한·동시 쓰기·장애 처리를 함께 설계합니다.
가상 머신은 운영체제와 네트워크 환경을 분리해 실습하는 기반입니다. 가상 네트워크의 연결 범위까지 이해해야 실습을 재현할 수 있습니다.
컨테이너는 격리된 프로세스 환경입니다. 이미지, 실행 중인 컨테이너, 영속 데이터와 공개 포트를 따로 관리합니다.
웹 서버는 요청을 받을 주소와 사이트를 선택하고 정적 파일을 제공하거나 애플리케이션으로 요청을 전달합니다.
프록시가 누구를 대신해 요청을 전달하는지 구분하면 접근 제어, TLS 종료, 캐시와 실제 클라이언트 주소를 이해하기 쉽습니다.
웹 서버와 애플리케이션 실행기를 구분하고 요청이 프로그램 코드와 데이터베이스까지 전달되는 흐름을 이해합니다.
테이블 관계와 제약 조건으로 데이터의 의미를 표현하고, 트랜잭션과 매개변수화된 질의로 일관성과 안전성을 확보합니다.
데이터베이스 백업은 복원 가능한 일관된 데이터를 확보하는 작업입니다. 복제와 장애 전환은 백업과 다른 문제를 해결합니다.
메일 발송, 서버 간 전달, 사서함 저장, 사용자 조회는 서로 다른 단계입니다. 각 단계의 책임과 로그를 연결해 전달 상태를 판단합니다.
부하 분산은 요청을 여러 서버로 나누는 기능입니다. 실제 준비 상태를 검사하고 분산 장치 자체의 장애도 고려해야 합니다.
Windows는 사용자와 그룹의 SID, 접근 토큰, 객체의 ACL을 이용해 권한을 판단합니다. 원격 연결 허용과 파일 접근 권한은 따로 확인합니다.
SSH에서는 서버가 누구인지 확인하는 단계와 사용자가 접속 권한을 증명하는 단계를 구분합니다.
입력한 문자열이 인수와 프로세스로 바뀌는 과정부터 환경 상속, 입출력 연결, 스크립트와 아카이브의 동작을 추적한다.
예약 시각과 실행 환경, 작업의 성공·중복·누락을 구분하고, 시간 동기화가 로그와 예약 작업에 미치는 영향을 설명한다.
제어 연결과 데이터 연결을 분리해 active·passive 동작을 추적하고, FTP 계정·파일 권한·TLS 정책이 연결되는 방식을 설명한다.
같은 바이트를 숫자·문자·전송 데이터로 해석하는 규칙을 익히고, 진수 변환과 UTF-8·Base64를 단계별로 계산합니다.
소스 코드가 실행되기까지의 변환 단계와 오류 발생 시점을 구분하고, 컴파일러·인터프리터·로더와 Python 바이트코드 실행을 정리합니다.
변수는 객체를 가리키는 이름입니다. 가변성, 같은 객체의 공유, 얕은 복사와 자료형별 연산을 구분합니다.
함수는 입력과 결과, 책임의 경계를 만드는 도구입니다. 기본 인수와 반환값, 범위와 반복 가능 객체를 정확히 이해합니다.
클래스는 관련 상태와 동작을 묶는 방법입니다. 인스턴스별 상태와 공유 상태를 구분하고 책임이 분명한 객체를 만듭니다.
파일 경로와 문자 인코딩, 자료 형식을 명확히 지정하고 자원 수명과 입력 크기를 관리합니다.
예외를 숨기지 말고 처리 가능한 실패만 구체적으로 다룹니다. 오류 원인과 정리 절차, 재시도 범위를 분리합니다.
정규식은 문자열 패턴을 찾고 추출하는 도구입니다. 부분 검색과 전체 검증을 구분하고 입력의 의미는 별도로 확인합니다.
자동화는 접속에 성공하는 것보다 대상·권한·결과·실패 범위를 관리하는 것이 중요합니다. 조회부터 시작해 반복 가능한 작업으로 발전시킵니다.
Ansible은 대상과 원하는 상태를 작업으로 표현해 반복 운영을 돕습니다. 사전 검사와 실제 결과의 차이를 이해해야 합니다.
Git은 파일의 상태와 변경 이력을 관리합니다. 작업 트리, 준비 영역, 커밋과 원격 저장소를 구분하면 변경을 안전하게 검토할 수 있습니다.
인프라를 코드로 관리하려면 정의뿐 아니라 버전·대상·상태·검토·복구 절차가 필요합니다. 도구마다 책임을 나누어 운영합니다.
보호할 자산과 실패했을 때의 영향을 먼저 정의한다. CIA와 AAA를 연결하면 보안 장비의 목적과 필요한 증거가 분명해진다.
문자열이 읽기 어려워졌다는 이유만으로 보호되는 것은 아니다. 복원 가능성, 키 사용 여부, 검증 목적을 기준으로 세 기술을 구분한다.
대칭키와 공개키는 경쟁 기술이 아니라 역할을 나누는 도구다. 실제 보안은 알고리즘 이름뿐 아니라 키·Nonce·검증 실패 처리에 달려 있다.
전자서명은 데이터와 서명키의 관계를 검증한다. PKI는 공개키를 이름과 연결하고 그 연결을 신뢰하는 체계를 제공한다.
TLS는 전송 중 기밀성과 무결성을 제공하고 통신 상대를 인증하는 데 쓰인다. 핸드셰이크의 인증·키 합의와 실제 데이터 암호화를 구분해 이해한다.
로그인 뒤에도 요청마다 권한 판단이 필요하다. 세션은 로그인 상태를 이어 주는 민감한 자격 정보이므로 생성부터 폐기까지 관리한다.
화면에서 버튼을 숨기는 것은 접근통제가 아니다. 서버가 사용자·자원·행동의 관계를 매 요청에서 확인해야 한다.
OWASP Top 10은 주요 웹 위험을 이해하는 출발점이다. 분류 이름을 외우는 데서 나아가 원인·검증·개선 기준을 연결한다.
SQL 인젝션은 입력값이 SQL 문법의 일부로 해석될 때 발생한다. 매개변수화와 최소 권한을 중심으로 원인과 방어를 이해한다.
XSS는 신뢰하지 않는 데이터가 브라우저의 실행 가능한 문맥에 들어갈 때 생긴다. 출력 위치에 맞는 처리와 안전한 DOM API가 방어의 중심이다.
CSRF는 브라우저가 자동으로 보내는 인증 정보를 악용해 원치 않는 행동을 유도하는 문제다. 요청의 출처와 사용자의 의도를 확인하는 통제가 필요하다.
업로드는 파일을 저장하는 기능이면서 비신뢰 데이터를 처리하는 경계다. 형식 검사·저장 위치·실행 권한·다운로드 인가를 함께 설계한다.
사용자가 지정한 주소를 서버가 가져오는 기능은 새로운 신뢰 경계를 만든다. 요청 대상 검증과 서버의 송신 권한을 함께 제한한다.
스캔은 상태를 관찰하는 출발점이며 취약점 확정과는 다르다. 범위·관찰 조건·재현 증거·개선 결과를 연결해 판단한다.
실습 도구는 요청과 응답의 구조를 드러내는 관찰 수단이다. 격리된 대상과 정상 요청을 기준으로 한 번에 하나의 조건을 확인한다.
중간자 개입은 통신의 신뢰 문제이고 서비스 거부는 자원과 가용성 문제다. 공격 이름보다 전제 조건과 관찰 지표를 중심으로 이해한다.
악성코드 분석은 파일의 이름이 아니라 실제 구조와 행동을 설명하는 과정이다. 안전한 증거 보존과 여러 관찰 결과의 교차 확인이 우선이다.
Snort 규칙은 특정 트래픽 조건과 검사할 데이터 영역을 결합한다. 규칙 문법·프로토콜 해석·수집 경로를 함께 확인해야 탐지를 설명할 수 있다.
Suricata의 경보·흐름·프로토콜 기록을 함께 보면 탐지의 앞뒤 상황을 이해할 수 있다. EVE JSON은 중앙 분석으로 넘기는 공통 출발점이다.
패킷 상태와 NAT 순서, WAF의 HTTP 트랜잭션 단계, 규칙·변수·변환·점수와 실제 차단을 구분하고 원본 로그의 잘못된 해석을 바로잡습니다.
블록암호 한 번의 계산을 긴 메시지에 적용하는 방법을 식으로 비교한다. IV·Nonce·패딩·오류 전파와 인증 태그가 실제로 어떤 문제를 해결하는지 다룬다.
수업에서 짧게 등장한 중앙 인증 기술을 디렉터리·티켓·네트워크 접근·장비 관리의 서로 다른 역할로 풀어 설명합니다. 원문의 개요를 RFC의 메시지 흐름으로 보충합니다.
외부 입력이 shell, XML resolver, 객체 복원기, 템플릿 처리기에 전달될 때 어떤 권한과 동작을 얻는지 설명합니다. 수업의 RCE·Command Injection·OWASP 메모를 원리별로 연결합니다.
패킷 분석은 한 줄의 색상이나 경고보다 시간 순서와 양방향 흐름을 읽는 작업이다. 캡처 지점의 한계부터 확인한다.
로그 한 줄은 특정 구성요소가 남긴 관찰이다. 발생 시각·수집 시각·주체·결과를 구분해야 서로 다른 장비의 기록을 연결할 수 있다.
로그 메시지의 필드, 수신 규칙, 전송 큐와 보관 경계를 연결하고, 송신 성공·파일 저장·SIEM 반영을 각각 검증하는 방법을 다룹니다.
ALPACA 실습의 Snort 파일 수집 구조를 바탕으로 rename과 copytruncate의 차이, 열린 파일과 읽기 위치, 재전송·중복 처리를 설명합니다.
Manager와 Agent의 메시지 교환부터 MIB 인스턴스, SNMPv3 보호 수준, Counter 변화율과 원본 Trap 로그까지 순서대로 해석합니다.
장비 등록, Poller 실행, 데이터 소스와 RRA, 그래프 생성의 관계를 복원하고 원본 RRD 오류 화면을 수집 경로에 따라 진단합니다.
탐지·차단·관찰은 목적과 배치 방식이 다르다. 센서가 볼 수 있는 트래픽과 탐지 결과의 의미를 먼저 정의한다.
SIEM은 여러 출처의 기록을 모아 검색하고 연관성을 분석하는 체계다. 좋은 대시보드보다 신뢰할 수 있는 수집과 조사 근거가 먼저다.
Elasticsearch·Logstash·Kibana는 역할이 다르다. 어느 단계에서 데이터가 달라지는지 따라가며 인덱스와 파이프라인을 이해한다.
Wazuh에서는 단말의 수집 상태와 중앙 분석 결과를 이어서 확인한다. Agent 연결과 실제 보안 이벤트 수집은 별도로 검증해야 한다.
Splunk에서는 데이터를 전달하는 역할과 저장·검색하는 역할을 나눠 이해한다. 검색 결과의 정확도는 시간 해석과 출처 분류에서 시작한다.
메트릭은 시간에 따른 수치의 변화로 상태를 설명한다. 로그와 패킷을 보완하면서 수집 장애와 서비스 장애를 구분한다.
Rocky Linux 9의 SSH 실습을 바탕으로 backend·filter·jail·action, 시간 창과 차단 기간, 실제 규칙 검증 및 오탐 해제를 연결합니다.
경보 분류부터 격리·증거 획득·타임라인·복구까지 절차를 연결하고, 메모리 이미지와 프로세스 덤프, Volatility 결과의 의미와 한계를 설명합니다.
수업의 ALPACA 설계를 통해 패킷·경보 수집과 중앙 상관분석을 분리해 이해한다. 설계 문서는 완성된 운영 성능의 증거와 구분해서 읽는다.
구축 완료는 프로그램이 실행되는 상태를 넘어야 한다. 정상 기능·탐지 효과·유실·복구를 같은 시험 기록에서 확인한다.
주요정보통신기반시설과 점검 기준의 역할을 이해하고, 자산 식별부터 항목 판정·조치·이행 점검까지 업무 절차로 연결합니다.
CISO의 의사결정, 정책과 절차, ISMS·ISMS-P·ISO 표준의 차이를 배우고 통제 운영과 증적·점검·개선이 반복되는 구조를 이해합니다.
SSH 공통 연결·항목별 판정·Windows 보안 템플릿을 통해, 현재 설정을 수집하고 판정 근거를 남기는 자동화 구조를 설명합니다.
자산의 업무 영향과 위협·취약점을 연결해 조치 우선순위를 정하고, 담당자·기한·잔여 위험·재검증과 복구 목표까지 관리하는 방법을 다룹니다.
도구 이름을 나열하는 기술 목록에서 출발해, 설명할 수 있는 원리·수행한 작업·검증 근거·남은 과제를 구분한다.
반복 구축 자동화와 서비스 통합 프로젝트를 사례로, 목적을 기능과 운영 기준으로 분해하고 설계·시험 산출물까지 연결한다.
팀 프로젝트의 목표를 담당자가 있는 작업과 검토 가능한 산출물로 분해하고, 의존성·이슈·변경을 같은 기록으로 관리한다.
네트워크·서버·공격 검증·관제 역할이 어떤 자료를 주고받아야 하나의 검증된 서비스로 연결되는지 설명한다.
정상·장애·보안 시험을 재현 가능한 기록으로 남기고, 관찰과 추론을 구분하여 결과 보고서와 운영 인계로 연결한다.
결과 보고서를 지원 직무에 맞게 재구성하고, 팀 전체 구조 속에서 자신의 역할·판단·검증·한계를 설명하는 방법을 익힌다.
업무를 수행하는 모델과 서비스 운영의 책임을 구분하고, 요구·작업 범위·수준 측정·권한·지식 이전을 연결한다.
짧은 키워드나 영문 약어로 다시 찾아보세요.