IKE
Internet Key Exchange · 인터넷 키 교환
는 통신에 사용할 인증·키·보안 연관을 협상하고 그 수명을 관리하는 프로토콜이다. IKEv1의 Main/Quick Mode와 IKEv2의 IKE_SA_INIT/IKE_AUTH는 메시지 체계가 다르므로 같은 단계 이름으로 섞지 않는다.
밑줄 용어에 마우스를 올리거나, 키보드로 선택하거나, 터치하면 설명을 볼 수 있습니다.
01무엇이고, 어떤 일을 하나
- 상대 신원을 인증하고 사용할 암호 알고리즘·키 교환 조건을 합의한다.
- 데이터 보호용 SA와 선택자·SPI를 생성하고 양방향 상태를 연결한다.
- ·Delete·생존 확인 등으로 오래된 키와 종료된 연결 상태를 관리한다.
02어떤 순서로 동작하나
- 초기 합의
IKEv2의 IKE_SA_INIT에서 알고리즘 제안·키 교환 자료· 등을 교환한다. 이 초기 교환을 마쳤다는 사실만으로 상대 신원 인증과 모든 데이터 정책 협상이 끝난 것은 아니다.
- 상대 인증
IKE_AUTH에서 신원과 인증 자료를 검증하고 일반적인 초기 설정을 협상한다. ·인증서 등 선택한 인증 방식과 정책이 양 끝에서 맞아야 한다.
- 보호 상태 설치
합의된 방향별 SPI·키 문맥·선택자를 SAD와 정책에 연결한다. 같은 터널 장비를 지나는 모든 트래픽이 그 SA의 대상이 되는 것은 아니며 protect 선택 조건을 만족해야 한다.
- 유지와 교체
수명·상태에 따라 등으로 새 SA를 만들거나 종료한다. 재키잉 중 새·옛 SA가 잠시 공존할 수 있으므로 다른 시점의 SPI 카운터를 단순 비교하지 않는다.
03먼저 알아둘 용어와 구성요소
- 키 관리 메시지를 보호하는 제어 채널의 보안 연관이다.
- IKEv2에서 협상하는 데이터 보호용 SA 쌍 등의 문맥이다.
- 키 생성에 신선성을 더하기 위해 교환하는 임의 값이다.
- 어떤 내부 주소·프로토콜·포트 범위를 데이터 SA로 보호할지 정하는 조건이다.
- Pre-Shared Key다. 피어들이 미리 공유한 비밀을 인증에 사용하는 방식이다.
- 공개 교환 자료와 각자의 비밀로 공통 키 자료를 만드는 키 합의 방식이다. 상대 인증은 별도 절차와 함께 필요하다.
- IKEv2에서 추가 생성이나 관련 SA 재키잉 등에 사용하는 교환이다.
- 기존 보안 상태의 수명 등을 고려해 새로운 키와 SA로 교체하는 절차다.
IKE 협상·ESP 패킷·암복호화 카운터를 세 단계로 검증하기
트래픽을 으로 보호한 실습에서 협상 성공과 실제 암호화 데이터 처리를 서로 다른 증거로 판독한다.
실습 구성과 전제
- 이 실습은 crypto isakmp와 Main/Quick Mode를 사용하는 IKEv1 사례다. IKEv2의 교환 순서로 해석하지 않는다.
- 화면의 3DES·MD5는 과거 실습 구성을 읽기 위한 값이다. 신규 운영 환경의 알고리즘 권장 구성으로 복제하지 않는다.
보호 대상이 어느 패킷인지 먼저 정한다
- 를 먼저 만들고 그 외부 끝점 사이의 트래픽을 crypto 로 선택한 구성이다. 보호 대상 선택자가 내부 LAN 주소인지 외부 끝점인지 확인해야 한다.
- crypto map은 peer·transform set·을 묶어 외부 인터페이스에 적용한다. 이 세 조건이 맞지 않으면 일반 ping과 보호 여부가 어긋날 수 있다.
textshow crypto map show crypto isakmp policy show crypto ipsec transform-set show crypto ipsec sa실습 설정과 보호 상태를 확인하는 조회 명령이다. 인증 비밀값을 출력하는 설정 복사 명령은 포함하지 않는다.
확인 기준ping 성공만으로 적용을 판단하지 않는다. 선택자·적용 인터페이스와 SA를 먼저 대조한다.
IKEv1의 Main Mode와 Quick Mode를 식별한다
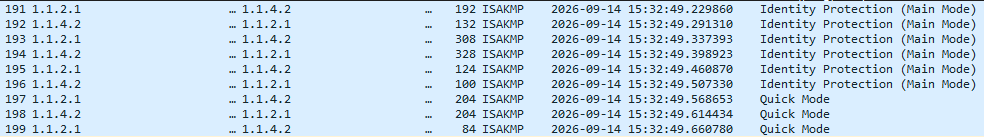
- 캡처에는 Identity Protection (Main Mode) 여섯 메시지 뒤 Quick Mode 세 메시지가 나타난다. 앞 교환은 와 인증을, 뒤 교환은 실제 데이터 보호용 SA 협상을 위한 것이다.
- 교환 패킷이 보인다는 사실과 협상이 성공적으로 완료되었다는 사실은 다르다. 재전송·오류가 없는지와 장비의 SA 상태를 함께 확인한다.
textshow crypto isakmp sa show crypto session실습 흐름을 재구성한 명령 예시. 장치·인터페이스 이름은 구성에 맞춰 사용한다.
 원본 크기로 보기 ↗
- 191~196번은 Identity Protection (Main Mode)로 표시된다.
- 197~199번은 Quick Mode로 바뀌며 두 끝점이 양방향으로 교환한다.
확인 기준Main/Quick라는 명칭으로 IKEv1임을 구분한다. 해당 목록을 IKEv2의 IKE_SA_INIT·IKE_AUTH로 바꾸어 설명하지 않는다.
운반 링크에 ESP가 나타나는지 본다
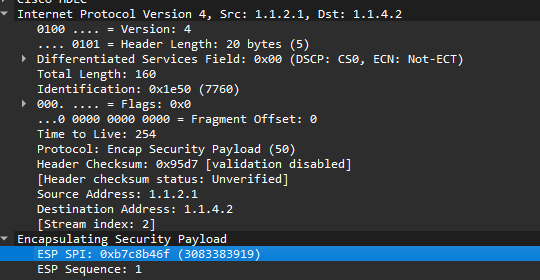
- 보호 후 캡처의 외부 Protocol은 50이며 그 아래 의 SPI와 Sequence가 보인다. 헤더와 내부 IP·를 평문처럼 펼쳐 보던 보호 전 화면과 구별된다.
- 외부 IP 주소와 패킷 길이 등 운반 메타데이터는 여전히 보인다. 암호화가 통신 상대나 트래픽 양까지 모두 숨긴다는 뜻은 아니다.
 원본 크기로 보기 ↗
- IPv4 Protocol은 Encap Security Payload (50)이고 Total Length는 160이다.
- ESP 트리에 SPI와 Sequence 1이 표시되고 내부 GRE·ICMP 평문 트리는 보이지 않는다.
확인 기준를 발견한 다음 SPI가 장비의 inbound/outbound SA 중 어떤 방향에 대응하는지 확인한다.
데이터 처리량은 카운터 증가로 검증한다
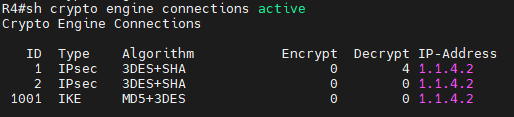
- 장비 출력은 3DES+SHA 두 행과 MD5+3DES 행을 구분한다. 첫 행의 Decrypt는 4이고 Encrypt는 0이다.
- 이 순간의 한 방향 복호화 기록은 확인되지만 양방향 데이터 성공을 증명하지 않는다. 새 테스트 전후 encap·decap/암복호화 카운터 차이와 상대 장비의 반대 방향 카운터를 비교한다.
textshow crypto engine connections active show crypto ipsec sa실습 흐름을 재구성한 명령 예시. 장치·인터페이스 이름은 구성에 맞춰 사용한다.
 원본 크기로 보기 ↗
- IPsec과 IKE가 서로 다른 Type 행에 표시되어 있다.
- 첫 IPsec 행은 Encrypt 0, Decrypt 4이고 다른 IPsec 행의 두 값은 0이다.
확인 기준SA가 있어도 카운터가 증가하지 않으면 선택자·경로를, 한 방향만 증가하면 반환 경로·상대 SA·필터를 확인한다.
실습에서 확인한 동작 원리
- , SA, 실제 보호된 트래픽은 별도 증거가 필요하다.
- 암복호화 카운터는 방향별로 읽어야 하며 존재만으로 양방향 응용 통신까지 성공했다고 볼 수 없다.
04예제로 따라가기
- 세션이 보이지만 encaps 카운터가 0이면 선택자·· 순서 때문에 시험 패킷이 데이터 SA에 들어가지 않을 수 있다. 제어 연결 성공과 데이터 암호화 성공을 분리한다.
- 가상 SA에서 로컬 outbound SPI가 0x100이면 상대 inbound 방향에서 그 SPI를 찾는다. 양쪽 outbound 값이 같아야 정상이라는 비교는 방향을 뒤집은 것이다.
- 재키잉 순간 SPI가 0x100에서 0x200으로 바뀌어 카운터가 새로 시작하면 정상 교체일 수 있다. 키 수명과 양 끝 SA 생성·삭제 시각을 맞춰 일시적 공존과 실제 트래픽 단절을 구분한다.
05혼동하기 쉬운 점과 확인 기준
- IKEv1 phase1/phase2를 IKEv2의 동일 이름 절차로 표현하지 않는다. 실습 명령의 isakmp·crypto map과 IKEv2 profile을 버전 문맥에서 읽는다.
- 사용자 데이터의 기밀성은 선택한 변환과 정책에 달려 있다. 를 지원한다는 사실만으로 전송되는 모든 패킷이 암호화된다고 판정하지 않는다.
06상세 노트 · 실습 자료
헤더 구조, 설정 예시, 수치 계산과 수업 캡처는 아래 노트에서 이어집니다.
공식 문서 · 표준
기초 개념과 동작 설명을 대조한 자료입니다. 제품 버전과 실제 설정에 따른 차이는 본문 및 원문에서 확인하세요.