VTP
VLAN Trunking Protocol
는 Cisco 스위치 사이에 데이터베이스 정보를 배포하는 관리 프로토콜이다. 이름에 trunking이 들어가지만 트렁크 형성은 별도이며 버전·도메인·모드· 조건이 동기화 결과를 결정한다.
밑줄 용어에 마우스를 올리거나, 키보드로 선택하거나, 터치하면 설명을 볼 수 있습니다.
01무엇이고, 어떤 일을 하나
- 여러 스위치에서 생성·변경·삭제 정보를 일관되게 유지하도록 돕는다.
- server·client·transparent·off와 버전별 역할로 변경 권한과 적용 범위를 구분한다.
- 을 통해 불필요한 flooded traffic의 트렁크 복제를 줄일 수 있다.
02어떤 순서로 동작하나
- 역할과 버전 정합
연결할 스위치의 ·version·mode와 인증 조건을 확인한다. v1/v2의 server/client 동기화와 v3의 변경 통제는 같은 운영 규칙으로 취급하지 않는다.
- 변경과 광고
권한 있는 장비가 데이터베이스를 바꾸면 관련 광고가 트렁크로 전달된다. 트렁크 자체의 형성이나 allowed 목록을 자동으로 원하는 값으로 맞추는 동작은 아니다.
- 수신과 적용
수신 장비는 버전·도메인·유효성· 등 적용 조건에 따라 데이터베이스를 갱신한다. v1/v2 server도 더 새로운 유효 정보를 받을 수 있으므로 항상 자기 정보만 고집한다고 가정하지 않는다.
- 전달 범위 검증
동기화된 목록과 각 트렁크의 실제 전달 조건을 별도로 확인한다. 은 flooded traffic의 범위를 줄이는 것이며 allowed-list와 같은 모든 사용자 프레임 차단 정책은 아니다.
03먼저 알아둘 용어와 구성요소
- 정보를 공유할 관리 영역 이름으로 같은 관리 문맥을 구별한다.
- 특히 v1/v2에서 데이터베이스 변경의 새로움을 비교하는 값이다.
- VTPv3에서 데이터베이스 변경 책임을 가지는 서버 역할이다.
- 브로드캐스트·미학습 유니캐스트 등 불필요한 flooded traffic을 특정 트렁크에서 줄이는 기능이다.
실습: 같은 VLAN을 두 스위치 사이로 전달하기
생성·Access 분류·Trunk 전달을 따로 구성하고 목록의 교집합을 읽는다.
실습 구성과 전제
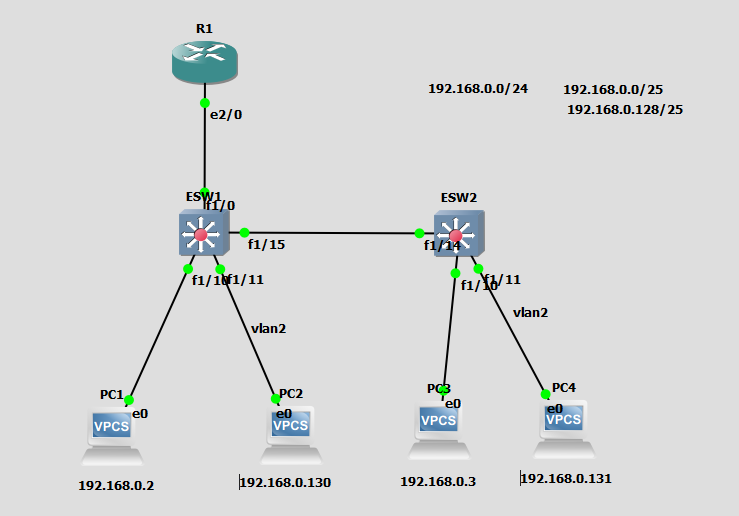
- 두 스위치에 PC 두 대씩 연결하고 1과 2로 분리한 실습이다. 그림의 주소와 마스크 표기는 설정 조회로 최종 확인한다.
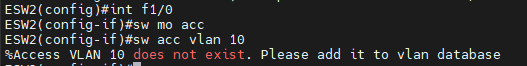
- 추가 오류 화면의 10은 별도 연습이다. 2 실습의 후속 실행처럼 해석하지 않는다.
단말 포트를 VLAN에 분류
- PC2와 PC4의 포트는 2, 나머지는 1에 속한다. 같은 스위치라도 다른 이면 브로드캐스트가 직접 전달되지 않는다.
- Access 설정과 데이터베이스 생성은 별개다. 다른 사이 통신에는 기능이 필요하다.
textvlan 2 interface FastEthernet1/11 switchport mode access switchport access vlan 2현재 IOS의 전역 구성 형식으로 정리한 예시. 구형 모듈의 database와 구별한다.
 원본 크기로 보기 ↗
- ESW1·ESW2에 두 PC씩 연결되어 있다.
- PC2·PC4 연결에 vlan2가 표시되며 스위치 사이 링크가 별도로 있다.
확인 기준단말의 포트··IP 마스크를 함께 표로 기록한다.
스위치 사이 Trunk를 확인
- 양끝 연결 포트를 Trunk로 구성한다. Trunk는 여러 을 운반하지만 사이 을 대신하지 않는다.
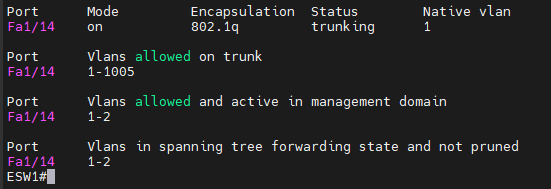
- show interfaces trunk의 allowed는 허용 목록, active는 로컬 활성 , 마지막은 forwarding 및 not pruned 조건을 보여 준다.
textinterface FastEthernet1/14 switchport mode trunk switchport trunk allowed vlan 1,2 end show interfaces trunk예시 포트 번호는 사진의 조회 대상 기준. 반대편 실제 연결 포트에도 일치하는 정책을 적용한다.
 원본 크기로 보기 ↗
- Fa1/14는 802.1Q trunking이며 Native VLAN 1이다.
- allowed 1-1005, active 1-2, forwarding/not pruned 1-2가 보인다.
확인 기준화면의 allowed 1-1005와 실제 active 1-2를 같은 의미로 읽지 않는다.
VLAN 없음과 전달 차단을 구분
- 별도 10 오류는 Access 포트를 지정했지만 데이터베이스에 해당 이 없다는 메시지다. 케이블이 up이어도 전제는 충족되지 않을 수 있다.
- 를 사용하면 모드·도메인·광고 수신을 확인한다. allowed를 넓히는 것만으로 존재하지 않는 이 만들어지지 않는다.
textshow vlan-switch brief show interfaces trunk show vtp status구형 실습 IOS 조회 명령. 일반 Catalyst에서는 show brief를 사용한다.
 원본 크기로 보기 ↗
- switchport access vlan 10 이후 Access VLAN 10 does not exist가 나온다.
- 메시지는 VLAN database에 추가하라고 명시한다.
확인 기준같은 의 두 PC 간 통신을 먼저 검증하고 간 통신은 별도 게이트웨이 설정으로 검증한다.
실습에서 확인한 동작 원리
- 생성·Access 분류·Trunk 허용· 상태를 따로 검증한다.
- Trunk와 은 다른 기능이다.
04예제로 따라가기
- 같은 도메인의 재사용 스위치가 잘못된 목록과 높은 v1/v2 을 가진 채 연결되면 정상 목록을 바꿀 수 있다. 장비가 새로 연결됐다는 시간 순서보다 프로토콜이 비교하는 이 중요하다.
- Transparent 모드는 자신의 목록에 수신 정보를 적용하지 않지만 버전·조건에 따라 광고를 전달할 수 있다. Off와 transparent를 같은 프레임 차단 모드라고 단순화하지 않는다.
- 하위에 VLAN20 사용자가 없는 트렁크에서 이 적용돼도 이미 위치를 아는 known unicast의 허용 여부와 동일한 판정은 아니다. show status와 trunk 목록·실제 패킷을 나눠 읽는다.
05혼동하기 쉬운 점과 확인 기준
- 비밀번호는 데이터 전체를 암호문으로 바꾸는 기능이 아니다. 광고의 인증·무결성 조건과 사용자 데이터의 보호를 구분한다.
- 가 목록을 맞춰도 native mismatch· 차단·allowed 누락을 자동 해결하지 않는다. 변경 전후 데이터베이스와 포트 전달 상태가 모두 검증 대상이다.
06상세 노트 · 실습 자료
헤더 구조, 설정 예시, 수치 계산과 수업 캡처는 아래 노트에서 이어집니다.
공식 문서 · 표준
기초 개념과 동작 설명을 대조한 자료입니다. 제품 버전과 실제 설정에 따른 차이는 본문 및 원문에서 확인하세요.