네트워크심화 · 19분 읽기
Port Security·DHCP Snooping·DAI의 검증 경계
실제 포트 교체 실습에서 MAC 학습과 위반 모드를 비교하고, DHCP 바인딩을 이용한 ARP·IP 검증 및 복구 절차로 이어갑니다.
개념부터 찾아보기
정의·역할·동작 원리를 독립 페이지에서 확인하세요. 본문의 밑줄 용어에도 설명이 있습니다.
이 노트에서 설명할 수 있게 되는 것
- MAC 학습 방식과 위반 모드를 원본 포트 교체 실습에 적용한다.
- DHCP 바인딩이 ARP·IP 검증으로 이어지는 관계를 설명한다.
- 상태 확인·원인 제거·복구·재검증을 구분한다.
01포트에서 검사하는 것은 출발지 MAC과 허용 수
- ·최대 수는 스위치 포트에서 받아들일 출발지 MAC의 종류와 수를 제한한다. 프레임이 들어오면 해당 포트의 상태와 최대 개수에 따라 정상 전달·학습 또는 위반 처리를 한다.
- IP 비밀번호 검증, , 트래픽 암호화를 제공하는 기능은 아니다.
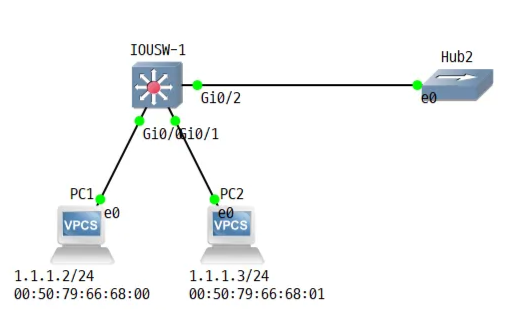
- 포트 실습원본 실습은 PC1과 PC2의 MAC을 각각 한 포트에 고정하고 포트를 바꿔 연결했다. 주소와 이 그대로여도 지정된 포트의 허용 MAC과 다르면 위반이 발생한다.
- 반대로 공격자가 허용 MAC을 복제하면 단순한 MAC 일치만으로 진짜 사용자임을 구분하지 못한다.
- 두 MAC 목록일반 테이블과 목록은 역할이 다르다. 전자는 전달할 출력 포트를 찾는 학습 상태이고 후자는 입력을 허용할 조건이다.
- 일반 MAC이 보인다는 사실만으로 가 활성화되고 올바르게 제한된다고 판정하지 않는다.
수업 원본 자료
서로 다른 포트에 허용 MAC을 고정한 실습
 원본 크기로 보기 ↗
이 자료에서 읽어낼 것
- PC1의 00:50:79:66:68:00은 Gi0/0, PC2의 00:50:79:66:68:01은 Gi0/1에 허용한다. Cisco 설정의 0050.7966.6800은 같은 48비트를 다른 구분자로 적은 값이다.
- 단말을 서로 바꾸면 IP 대역이 그대로여도 출발지 MAC이 해당 포트의 허용 목록과 맞지 않는다. 이 실습은 IP 주소 필터가 아니라 포트별 L2 정책을 보여 준다.
- 원문은 Gi0/0에 restrict, Gi0/1에 shutdown을 지정한다. 토폴로지만으로 위반 카운터와 err-disabled 결과가 보이지 않으므로 show 출력과 함께 확인해야 한다.
- 오른쪽 Hub2에 여러 단말이 추가되면 정상 MAC 수 자체가 늘 수 있다. maximum=1을 모든 포트에 복사하지 않는다.
02Static·Dynamic·Sticky의 상태와 저장
- Static·DynamicStatic 은 관리자가 허용 값을 지정한다. 단말 NIC나 도킹 장치를 바꾸면 허용 목록도 갱신해야 하며 설정을 startup-config에 저장해야 재부팅 후 유지된다.
- Dynamic은 허용 수까지 자동 학습하고 상태·aging·플랫폼 동작에 따라 사라질 수 있어 일반 CAM aging과 동일하다고 단정하지 않는다.
- ·저장는 관찰한 MAC을 으로 학습해 running-config의 항목으로 기록한다. 재시작 뒤에도 보존하려면 설정 저장이 전제다.
- 잘못된 임시 단말이 먼저 학습된 상태를 저장하면 그 값이 계속 허용되므로 최초 학습과 실제 자산을 대조한다.
- 최대 수와 연결 구조maximum은 사용자 수가 아니라 정상적으로 관찰되는 MAC 수에 맞춘다. IP 전화기+PC, 무선 AP, 가상화 호스트나 하위 스위치에는 여러 주소가 나타날 수 있다.
- “하위 PC 세 대 + 스위치 한 대 = 반드시 네 개”처럼 계산을 고정하지 말고 ·관리 트래픽·가상 NIC·전환 상황을 실제로 관찰한다.
03Protect·Restrict·Shutdown이 만드는 장애 모습
- ·는 위반 프레임을 버리고 허용된 트래픽을 계속 전달하지만 위반 카운터·알림 가시성이 제한될 수 있다. 는 위반 프레임을 버리면서 카운터와 로그· 알림을 제공하는 방식이며 지원·설정에 따라 실제 알림을 확인해야 한다.
- 은 포트를 로 전환해 정상 단말까지 해당 포트 통신을 중단시킬 수 있다. 일부 장비의 은 특정 의 위반만 처리하는 기능이므로 일반 과 구분한다.
- 기본값을 추측하지 말고 show 출력에서 현재 mode를 확인한다.
- 실습 결과실습 캡처의 Gi0/0 와 Gi0/1 에 PC를 바꾸면 하나는 링크가 살아 있지만 해당 MAC 트래픽이 버려지고 다른 하나는 포트 자체가 비활성화될 수 있다. ping 실패라는 결과는 같아 보여도 원인과 복구 방법이 다르다.
interface GigabitEthernet0/0
 switchport mode access
 switchport port-security
 switchport port-security maximum 1
 switchport port-security mac-address 0050.7966.6800
 switchport port-security violation restrict
! 위반 전후 비교
show port-security interface GigabitEthernet0/0
show port-security address
show interfaces status err-disabled
원본 static 실습 조각이다. ·배선·플랫폼 지원을 전제로 하며 설정을 실행한 결과를 제시하는 것은 아니다.
LEARN THROUGH PRACTICE
학습 MAC 한도를 넘었을 때 Err-disabled 원인 추적하기
학습 수·위반 모드·로그를 연결하여 ping 실패가 에서 발생했는지 증명한다.
실습 구성과 전제
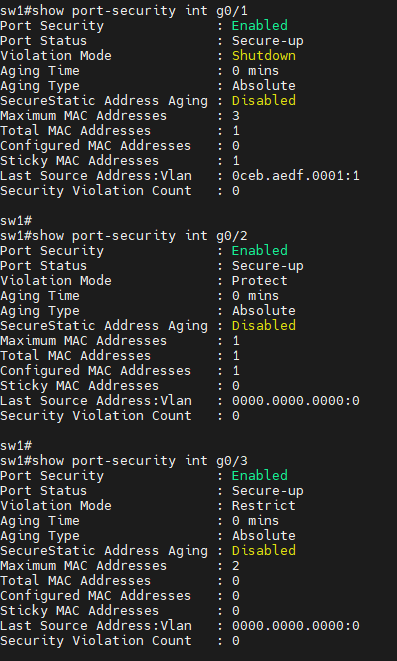
- SW1 Gi0/1은 하위 스위치 연결이며 maximum 3, , 위반 모드를 사용한다. 하위 여러 단말의 출발지 MAC이 이 포트로 들어온다.
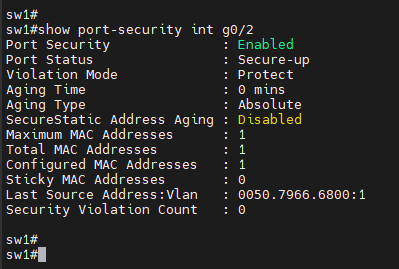
- Gi0/2는 static MAC과 , Gi0/3은 maximum 2와 인 비교 포트다. 화면의 서로 다른 포트 정책을 섞지 않는다.
허용 수와 실제 학습 수를 먼저 읽는다
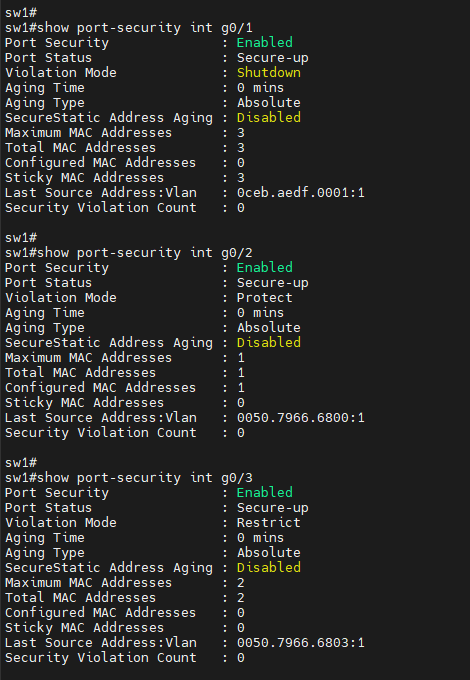
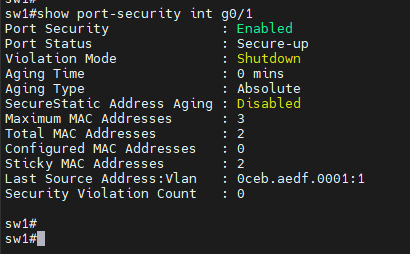
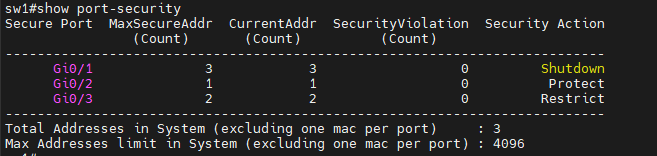
- 초기 Gi0/1은 Maximum MAC Addresses 3, Total 1, 1이다. 뒤 화면은 Total 3, 3이므로 학습 가능한 수가 채워진 상태다.
- 3개가 찼다는 사실 자체는 위반이 아니다. 추가 미허용 출발지 MAC이 들어올 때 해당 정책이 작동한다. 하위 스위치 포트는 단말 한 대의 MAC만 보인다고 가정하면 안 된다.
textshow port-security interface GigabitEthernet0/1 show port-security address실습 흐름을 재구성한 명령 예시. 장치·인터페이스 이름은 구성에 맞춰 사용한다.
 원본 크기로 보기 ↗
- Gi0/1은 Secure-up, Shutdown 모드이고 Maximum 3·Total 1·Sticky 1이다.
- Gi0/2는 Protect, Gi0/3은 Restrict로 포트별 모드가 다르다.
 원본 크기로 보기 ↗
- Gi0/1 Total MAC Addresses와 Sticky MAC Addresses가 모두 3이다.
- 이 시점의 Gi0/1 위반 카운터는 0이며 포트 상태도 Secure-up이다.
확인 기준상한과 현재 수를 구분한다. 정상 장비가 이미 점유한 MAC 목록을 확인하기 전 한도를 무작정 높이지 않는다.
새 출발지의 트래픽과 차단 결과를 연결한다
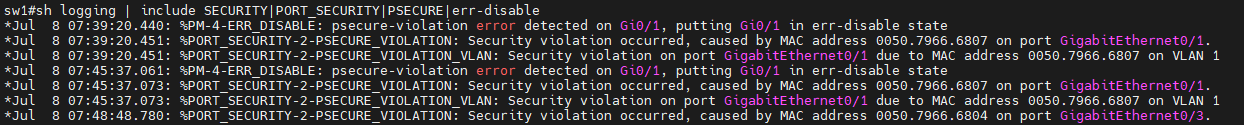
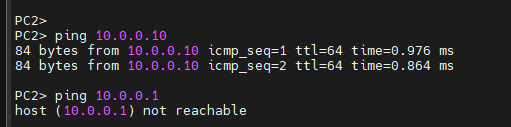
- 실습은 추가 PC가 게이트웨이로 통신하면서 Gi0/1의 허용 수를 넘기는 조건이다. 모드는 위반 프레임만 버리고 끝나는 것이 아니라 포트를 로 만든다.
- 로그의 psecure-violation과 상태를 함께 보면 단순 케이블 단선과 구분할 수 있다. 다른 정상 단말도 같은 하위 링크를 쓰므로 함께 통신을 잃을 수 있다.
textshow interfaces status err-disabled show logging | include PSECURE|ERR_DISABLE show port-security interface GigabitEthernet0/1실습 흐름을 재구성한 명령 예시. 장치·인터페이스 이름은 구성에 맞춰 사용한다.
 원본 크기로 보기 ↗
- PSECURE_VIOLATION 메시지와 Gi0/1을 err-disable로 전환한다는 로그가 함께 보인다.
- 로그에는 Gi0/3의 위반도 별도로 나타나므로 포트별 사건을 구분해야 한다.
 원본 크기로 보기 ↗
- Port Gi0/1의 Status가 err-disabled다.
- Reason은 psecure-violation으로 명시되어 있다.
확인 기준시간·포트·위반 원인이 일치해야 이 사건으로 연결한다. ping 실패 한 번만으로 라고 단정하지 않는다.
원인을 제거하고 포트를 통제된 방식으로 복구한다
- 허용하지 않은 단말을 분리하거나 정당한 변경에 맞춰 허용 목록을 수정한 뒤 포트를 재활성화한다. 원인을 남긴 채 재활성화하면 다시 차단될 수 있다.
- 학습값은 running-config에 추가된다. 재부팅 뒤에도 유지하려면 검증한 설정을 startup-config에 저장해야 하며, 자동 학습 즉시 영구 저장되는 것은 아니다.
textinterface GigabitEthernet0/1 shutdown no shutdown end show port-security interface GigabitEthernet0/1 show interfaces status err-disabled위반 원인이 먼저 제거되었다는 조건의 수동 복구 예시다.
확인 기준복구 뒤 Secure-up·위반 카운터·허용 MAC 목록을 다시 확인한다. /no 은 해당 실습 포트에만 적용한다.
Protect와 Restrict는 다른 증거를 남긴다
- 는 위반 프레임을 버려도 같은 방식의 위반 알림·카운터를 제공하지 않을 수 있다. 는 차단하면서 카운터·로그를 남기고 정상 포트 전달은 유지한다.
- 따라서 로그가 없다는 이유로 의 차단을 배제할 수 없다. 구성과 허용 MAC을 대조하고 정상·비허용 단말을 분리해 테스트해야 한다.
확인 기준Gi0/2·Gi0/3의 모드 차이를 확인한다. 모든 위반을 장애로 일반화하지 않는다.
실습에서 확인한 동작 원리
- 장애 원인은 학습 수, 정책, 프레임 유입, 상태 변화의 순서로 증명한다.
- 하위 스위치 연결의 위반은 여러 정상 단말의 통신까지 영향을 줄 수 있다.
설정·출력 추가로 확인하기 18장
아래 화면을 펼쳐 위 실습의 설정값, 명령과 확인 기준을 비교해 보세요. 각 묶음은 별도 실습 기록입니다.
실습 화면 묶음 01 1장
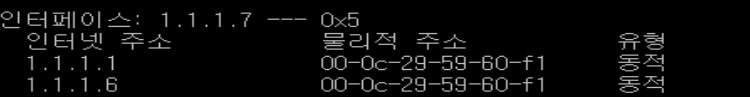 원본 크기로 보기 ↗
- 수업 원본 자료 · ARP 변조를 방지하는 네트워크 구성.
실습 화면 묶음 02 1장
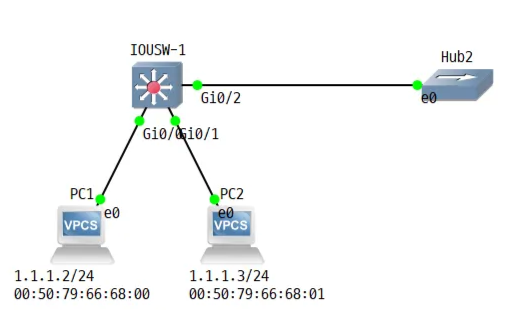 원본 크기로 보기 ↗
- 학습 원본 · 스위치 Port Security 실습의 실습-static에 수록된 화면·도식이다.
실습 화면 묶음 03 1장
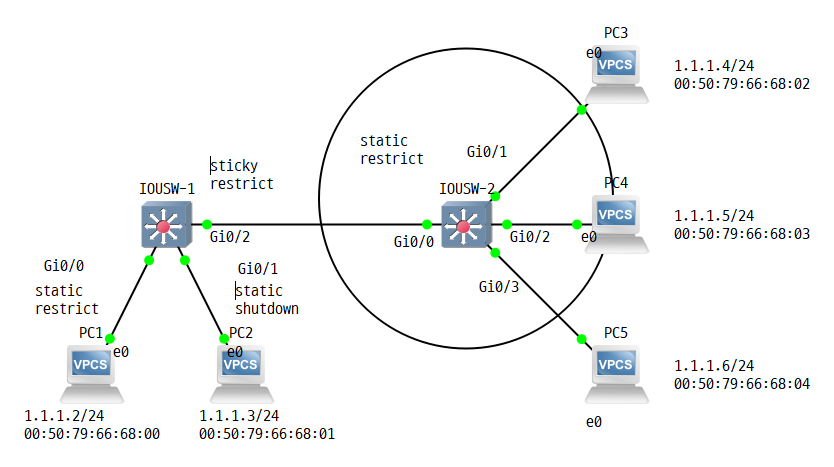 원본 크기로 보기 ↗
- 학습 원본 · 스위치 Port Security 실습의 실습-sticky에 수록된 화면·도식이다.
실습 화면 묶음 04 15장
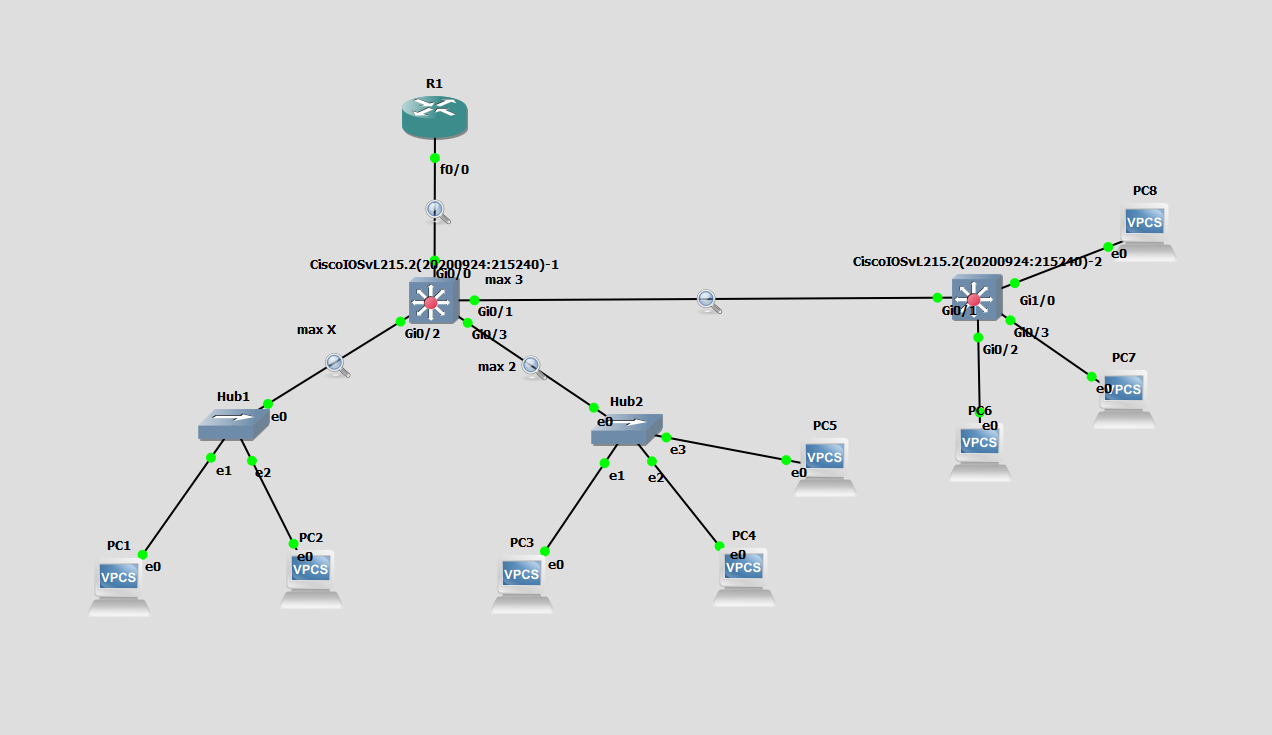 원본 크기로 보기 ↗
- 「topology」 문맥에 삽입된 원본 구성도이다. Port Security·DHCP Snooping·DAI의 검증 경계 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
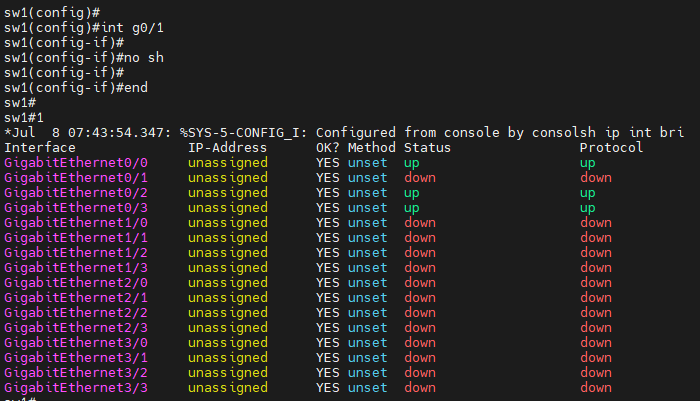 원본 크기로 보기 ↗
- 「시나리오 ) down 된 interface 에서 no sh 만 적용 → up 안됨」 문맥에 삽입된 원본 명령·상태 출력이다. Port Security·DHCP Snooping·DAI의 검증 경계 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
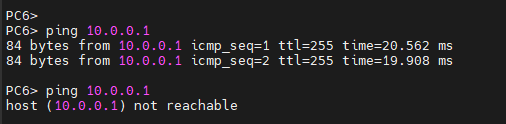 원본 크기로 보기 ↗
- 「시나리오 4 (pc8→gateway)」 문맥에 삽입된 원본 실습·개념 참고 화면이다. Port Security·DHCP Snooping·DAI의 검증 경계 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
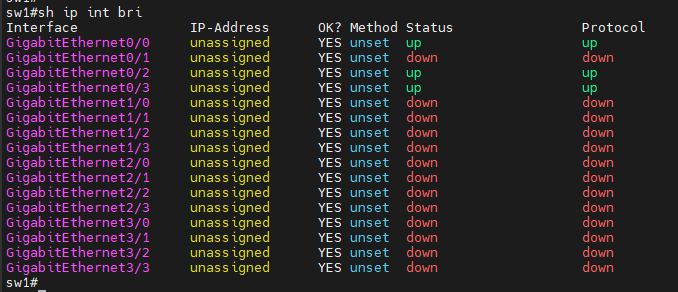 원본 크기로 보기 ↗
- 「시나리오 4 (pc8→gateway)」 문맥에 삽입된 원본 실습·개념 참고 화면이다. Port Security·DHCP Snooping·DAI의 검증 경계 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
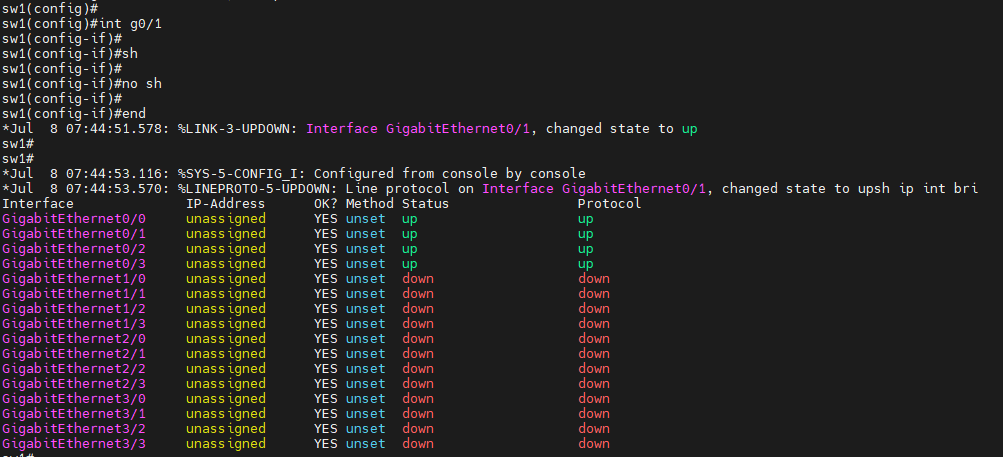 원본 크기로 보기 ↗
- 「시나리오 ) down 된 interface 에서 no sh 만 적용 → up 안됨」 문맥에 삽입된 원본 실습·개념 참고 화면이다. Port Security·DHCP Snooping·DAI의 검증 경계 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
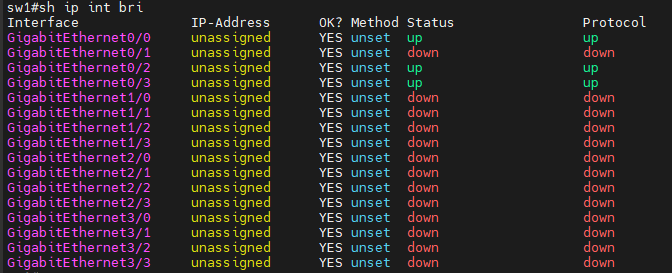 원본 크기로 보기 ↗
- 「시나리오 ) pc1 (static mode에서 실제로 등록해준 mac) → pc8 (maximum 초과하는 pc) 로 ping」 문맥에 삽입된 원본 실습·개념 참고 화면이다. Port Security·DHCP Snooping·DAI의 검증 경계 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「시나리오 ) pc1 (static mode에서 실제로 등록해준 mac) → pc8 (maximum 초과하는 pc) 로 ping」 문맥에 삽입된 원본 실습·개념 참고 화면이다. Port Security·DHCP Snooping·DAI의 검증 경계 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
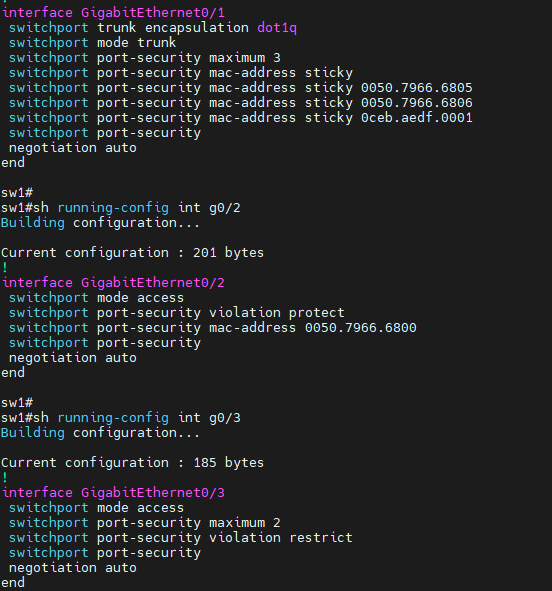 원본 크기로 보기 ↗
- 「running-config 확인」 문맥에 삽입된 원본 실습·개념 참고 화면이다. Port Security·DHCP Snooping·DAI의 검증 경계 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
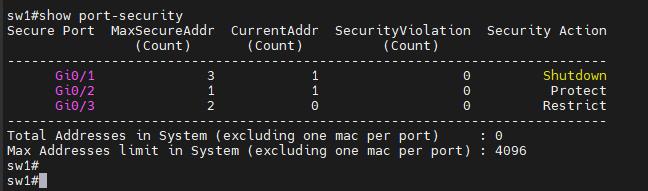 원본 크기로 보기 ↗
- 「설정 확인」 문맥에 삽입된 원본 실습·개념 참고 화면이다. Port Security·DHCP Snooping·DAI의 검증 경계 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「static mode에서 maximum 설정 없이 mac주소 2개째 등록」 문맥에 삽입된 원본 실습·개념 참고 화면이다. Port Security·DHCP Snooping·DAI의 검증 경계 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
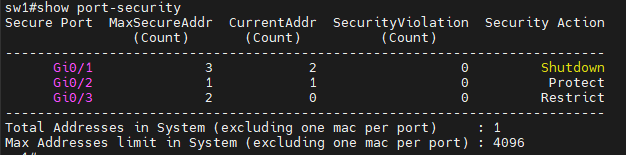 원본 크기로 보기 ↗
- 「시나리오 1 ) pc6 → pc1 로 ping」 문맥에 삽입된 원본 실습·개념 참고 화면이다. Port Security·DHCP Snooping·DAI의 검증 경계 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「시나리오 1 ) pc6 → pc1 로 ping」 문맥에 삽입된 원본 실습·개념 참고 화면이다. Port Security·DHCP Snooping·DAI의 검증 경계 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「시나리오 1 ) pc6 → pc1 로 ping」 문맥에 삽입된 원본 실습·개념 참고 화면이다. Port Security·DHCP Snooping·DAI의 검증 경계 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「시나리오 3 (pc2 → gateway)」 문맥에 삽입된 원본 실습·개념 참고 화면이다. Port Security·DHCP Snooping·DAI의 검증 경계 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「시나리오 3 (pc2 → gateway)」 문맥에 삽입된 원본 실습·개념 참고 화면이다. Port Security·DHCP Snooping·DAI의 검증 경계 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
동작·명령 참고 문서
04Aging과 포트 역할: 너무 빨라도 너무 넓어도 문제
- AgingAbsolute aging은 학습 뒤 정한 시간, inactivity는 해당 MAC의 트래픽이 없는 시간을 기준으로 만료를 판단한다. Static·에 aging을 적용할 수 있는지와 명령의 의미는 플랫폼별로 다르므로 지원 문서를 확인한다.
- 짧게 설정하면 기존 단말이 조용한 사이 다른 MAC이 빈 슬롯을 차지할 수 있다.
- 포트 역할Inter-switch trunk에는 여러 의 다수 MAC과 MAC 이동이 정상적으로 나타난다. 지원 여부부터 확인해야 하며 access port의 maximum=1 예제를 그대로 적용하지 않는다.
- trunk의 allowed , native 일치, root 정책과 적절한 guard 등 포트 역할에 맞는 통제가 필요하다.
- 802.1X802.1X는 자격 증명 기반 포트 접근 인증을 제공하고 MAB는 MAC 기반 우회 절차다. NAC는 단말 상태·정책 등을 더 넓게 결합할 수 있다.
- MAC 허용 수 제한이 이런 인증 체계를 대신하거나 이미 허용된 단말의 악성 행위를 모두 막지는 않는다.
05DHCP Snooping의 검사와 바인딩 학습
- 신뢰 방향trusted는 정당한 서버 응답이 들어오는 방향의 정책 예외다. 사용자 포트를 trusted로 두면 위조 Offer·ACK를 차단하기 어렵다.
- 바인딩 범위바인딩은 모든 정적 IP 단말·게이트웨이를 자동 등록한 목록이 아니다. 재부팅 때 보존·복구와 Relay·Option 82 조건을 함께 다룬다.
- 과도한 요청을 줄이되 다수 단말이 동시에 시작되는 uplink에 너무 낮은 값을 적용하면 정상 요청도 막힌다.
- 검사 범위와 포트 지정을 적용할 과 서버 방향 trusted 포트를 정한다. 실제 전달 경로와 일치해야 한다.
- 메시지 검사지정 의 메시지를 검사한다. 허가되지 않은 방향의 서버 응답을 제한한다.
- 정상 임대 학습정상 임대 과정에서 MAC·IP··인터페이스·임대 시간 등의 바인딩을 기록한다.
- 후속 검증의 근거바인딩이 이후 등의 검증 근거가 된다. 포트 신뢰··실제 바인딩을 함께 관찰한다.
06DAI와 IP Source Guard가 검사하는 대상
- ()는 신뢰하지 않은 포트로 들어온 의 주소 관계를 바인딩 또는 정적 같은 근거와 대조한다.
- 위조된 IP-MAC 관계를 막는 데 도움이 되지만 바인딩이 없는 정상 정적 주소까지 막을 수 있으므로 정적 장비 정책을 준비한다.
- 는 바인딩에 따라 포트에서 허용할 IP 출발지 등을 제한한다. 가 MAC 허용 수를, 가 주장 관계를 검사하는 것과 대상이 다르다.
- 한 기능의 trusted 설정이 다른 기능의 모든 신뢰 정책을 자동으로 완성한다고 보지 않는다.
- 범위는 대신 를 사용하므로 만 켜 두고 주소 위조까지 방어했다고 말할 수 없다.
- first-hop security의 RA Guard·DHCPv6 Guard·ND 관련 기능은 장비 지원과 토폴로지에 맞춰 별도로 검토한다.
| 기능 | 주요 검사 대상 | 부족할 수 있는 조건 |
|---|---|---|
| 포트의 출발지 MAC과 최대 개수 | 허용 MAC 위조·정상 단말의 악성 행위 | |
| 메시지 방향과 임대 바인딩 | 잘못된 trusted 방향·정적 IP | |
| 의 IP-MAC 주장 | 바인딩 부재·잘못된 | |
| 바인딩 기반 출발지 IP 등 | 예외 설계·플랫폼 지원· 별도 처리 |
원리 심화
07DAI의 바인딩 검사와 추가 헤더 검증
- 두 검증 자료 바인딩· 은 승인된 IP와 MAC의 관계를 제공한다. 추가 validate 옵션은 패킷 내부의 · 필드끼리도 일치하는지 검사하므로 바인딩 조회와 검사 대상이 다르다.
- src-mac 검사지원하는 Cisco 에서 src-mac 검증은 Source MAC과 Sender Hardware Address를 대조한다. Request와 Reply 모두에 적용되며 두 주소가 다르면 형식이 유효해 보여도 버릴 수 있다.
- dst-mac 검사dst-mac 검증은 Reply의 Destination MAC과 Target Hardware Address를 대조한다. 브로드캐스트 Request의 아직 모르는 Target MAC에 같은 일치 요구를 그대로 적용하지 않는다.
- IP 유효성 검사ip 검증은 허용할 수 없는 Sender/Target IP 값을 추가 검사한다. Cisco 문서의 적용 범위는 Sender IP는 Request·Reply, Target IP는 Reply이므로 종류와 검사 필드를 함께 읽는다.
- 옵션 재설정 조건문서화된 Cisco 구현에서 validate 명령을 다시 설정하면 이전 옵션 집합을 덮어쓸 수 있다. src-mac·dst-mac 뒤에 ip만 별도 입력했다고 세 옵션이 자동 누적된다고 해석하지 않는다.
예제로 추적
08정상 단말 이동이 Source Guard에 막히는 상태 추적
- 가상 임대 상태MAC-A가 10, Gi1/0/1에서 192.0.2.10을 임대받았다고 하자. 바인딩에는 이 주소·MAC··인터페이스와 유효 임대 시간이 연결된다.
- 정상 송신같은 포트에서 승인된 출발지 192.0.2.10으로 보낸 IP 패킷은 해당 조건과 일치한다. 스위치가 MAC을 학습했다는 사실 외에 IP 사용 조건도 충족한다.
- 포트 이동단말을 Gi1/0/2로 옮겼지만 필요한 바인딩이 새 포트에 형성되지 않았다면 이전 주소를 가진 정상 단말도 필터를 통과하지 못할 수 있다. 이전 임대가 남았다는 사실만으로 새 연결점이 승인되지는 않는다.
- 원인 대조새 포트의 링크··MAC 학습은 정상인데 source guard 위반과 기존 포트 바인딩이 보이면 이동에 따른 상태 불일치로 설명할 수 있다. 무조건 주소 위조 공격으로 분류하지 않는다.
- 정상 상태 회복 판단승인된 주소 할당·정적 바인딩 절차로 새 연결점의 근거가 갱신됐는지 확인한다. 보호 기능을 전체 해제해 통과시키는 것보다 주소··포트 대응의 일치가 성공 기준이다.
09Err-disabled 원인 확인과 통제된 복구
- 원인 확인는 뿐 아니라 BPDU Guard·link flap·UDLD· 불일치· 등에서도 발생할 수 있다.
- 원인을 로그와 show interfaces status , show errdisable recovery로 확인한다.
- show ip interface brief만 보고 보안 위반 원인까지 확정하지 않는다.
- 통제된 복구 위반이면 실제 단말·배선·, 허용 목록과 마지막 위반 MAC, maximum, 저장 상태를 대조한다. 잘못된 연결이나 오래된 허용 항목을 바로잡은 뒤 필요한 포트만 복구한다.
- /no 은 상태 재활성화이며 원인 제거가 아니므로 같은 문제가 남으면 곧 다시 내려간다.
- 자동 복구자동 복구 timer는 원인이 남은 포트를 주기적으로 다시 열 수 있다. 복구 자체가 모든 중앙 로그를 삭제하는 것은 아니지만 조사 전에 상태와 카운터를 잃거나 반복 장애를 만들 수 있으므로 기록과 복구 정책을 정해야 한다.
- 반환 검증복구 후 링크 상태뿐 아니라 정상 단말의 , 위반 카운터 증가 여부, 임대와 바인딩, 실제 서비스 통신을 확인한다. 포트 전체 초기화로 다른 보안· 설정까지 지우지 않는다.
검증·예외
10정적 IP·Sticky MAC·위반 모드의 실패 분기
- 정적 IP의 바인딩 공백정적 IP 단말은 교환이 없어 snooping 바인딩이 생기지 않을 수 있다. 합법적인 단말도 /에 차단될 수 있으므로 플랫폼이 지원하는 ·정적 바인딩 등 승인 근거가 필요하다.
- 의 잔여 상태PC 교체 뒤 예전 이 남아 maximum을 채우면 새 PC가 위반으로 보일 수 있다. 단순 재시작보다 실제 학습 항목과 저장된 설정을 비교해야 지속 원인을 찾을 수 있다.
- 여러 MAC의 출처전화기 뒤 PC나 을 가진 호스트에서는 한 물리 포트로 여러 출발지 MAC이 들어올 수 있다. maximum은 케이블 수가 아니라 승인할 MAC 집합과 기능별 제한에 맞춰 해석한다.
- 와 일반적인 는 위반 프레임을 버리고 카운터·알림을 남기며, 은 포트를 로 만들 수 있다. 링크 전체가 내려갔는지 특정 MAC만 막혔는지 위반 모드와 연결한다.
- 재부팅 후 대량 차단동적 바인딩을 잃었는데 보호 정책만 즉시 적용되면 여러 단말이 동시에 막힐 수 있다. 데이터베이스 보존·복원과 재학습 시점을 조사해 외부 장애와 구별한다.
학습 확인
이해했는지 확인하기
- 정상 연결 장비 수와 허용 MAC 최대값이 맞는가?
- Sticky 학습과 설정 저장을 구분하고 위반 모드를 확인했는가?
- 정적 IP 단말과 신뢰 포트에 대한 ARP 검증 정책이 있는가?