
Wazuh
와주 · 와즈
는 에이전트와 서버를 통해 호스트 로그·파일 변경·구성 상태 등을 분석하는 보안 플랫폼이다. 수집·디코딩·규칙 판정·저장·화면 표시의 각 단계를 분리해야 경보가 없는 이유를 찾을 수 있다.
밑줄 용어에 마우스를 올리거나, 키보드로 선택하거나, 터치하면 설명을 볼 수 있습니다.
로고: Wazuh 공식 자료. 제품 식별을 위해 표시하며 각 상표의 권리는 권리자에게 있습니다.
01무엇이고, 어떤 일을 하나
- 호스트 이벤트를 중앙 분석으로 전달한다.
- 와 로 필드를 해석하고 단일·누적 조건을 판정한다.
- ·구성 평가·자산 정보를 경보 조사에 연결한다.
02어떤 순서로 동작하나
- localfile 읽기
가 location과 log_format에 맞는 파일을 읽는다. 파일 접근권한과 회전 후 경로도 입력에 영향을 준다.
- Manager 수신
이벤트 연결로 자료가 에 도착한다. 등록 성공은 이 자료의 도착 증명과 다르다.
- 필드 추출
메시지 형식에 따라 pre-decoding과 가 헤더·JSON 필드 등을 해석한다.
- 평가
decoded_as·field·상속·빈도 같은 조건을 평가하고 최종 ID·level·group을 결정한다.
- 경보 저장·전달
기록 임계값에 맞는 경보를 alerts에 남기고 해당 전달 경로로 에 보낸다. 모든 수신 이벤트가 경보인 것은 아니다.
- 조회·선택적 대응
시간·권한·index 조건으로 조회하고 설정된 가 있을 때 별도 대상·만료 정책으로 실행한다.
03먼저 알아둘 용어와 구성요소
- 로그의 구조를 인식하고 필드를 추출하는 정의.
- 해석된 이벤트에 수준·분류·상관 조건을 부여하는 규칙.
- 파일의 해시·속성·내용 차이를 기준선과 비교하는 기능.
- 로그가 어느 와 에 연결되는지 확인하는 시험 도구.
- Security Configuration Assessment; 시스템 설정을 보안 기준과 비교하는 기능.
- 호스트에서 자료를 수집해 서버에 전달하는 구성 요소.
- 이벤트 수신·분석·규칙 평가를 수행하는 중앙 구성 요소.
- 경보 등 자료를 인덱싱하고 검색하는 저장 구성 요소.
- 저장 자료와 상태를 조회하는 사용자 화면.
- 경보 조건 등에 따라 지정한 대응 동작을 실행하는 기능.
- 상관 규칙에서 특정 동적 필드가 같은 이벤트를 연결하는 조건.
- 빈도 규칙을 같은 에서 해당 Manager의 전체 이벤트로 확장하는 옵션. 클러스터 전체의 누적은 아니다.
- logtest API 요청 사이에서 이벤트 이력·로드된 규칙과 를 이어 주는 세션 식별자. API 인증 JWT와 별개다.
인증서 준비 오류에서 대시보드와 이벤트 분석까지
설치 명령의 실행, 웹 화면 표시, 보안 이벤트 분석을 서로 다른 성공 조건으로 나누어 구성을 확인한다.
실습 구성과 전제
- 자신이 관리하는 격리 에서 공식 배포본의 인증서 준비 스크립트와 설치 버전을 확인한다.
- 아래 터미널과 로그인 화면은 구성 과정의 서로 다른 자료다. 같은 시각에 모든 구성 요소가 정상 동작했다는 증거로 묶지 않는다.
실행 거부가 난 위치를 파일 권한에서 찾기
- ./파일은 커널에 그 파일의 직접 실행을 요청한다. 실행 비트, 상위 디렉터리 접근권, 마운트의 noexec, 보안 정책 등이 실행 허용에 영향을 준다.
- bash 파일은 Bash가 파일 내용을 읽는 방식이다. 두 호출의 차이는 인증서 내용의 문제가 아니라 실행 경로의 문제를 좁히는 단서이며, 신뢰하지 않는 스크립트에 우회 실행을 적용하면 안 된다.
bashls -l ./wazuh-certs-tool.sh file ./wazuh-certs-tool.sh findmnt -T ./wazuh-certs-tool.sh원인 확인용 읽기 명령. 인증서 생성이나 권한 변경을 자동 실행하지 않는다.
 원본 크기로 보기 ↗
- ./wazuh-certs-tool.sh -A 다음에 Permission denied가 표시되어, 이 호출로 인증서 생성이 완료되었다고 볼 수 없다.
- 다음 줄은 bash로 같은 스크립트를 지정한다. 화면에 최종 생성 목록이 없으므로 재호출 자체와 생성 성공을 구분한다.
확인 기준권한·마운트·스크립트 출처를 확인한 뒤 공식 설치 단계의 생성 파일과 종료 결과를 별도로 검사한다.
로그인 화면을 TLS와 애플리케이션 두 층으로 읽기
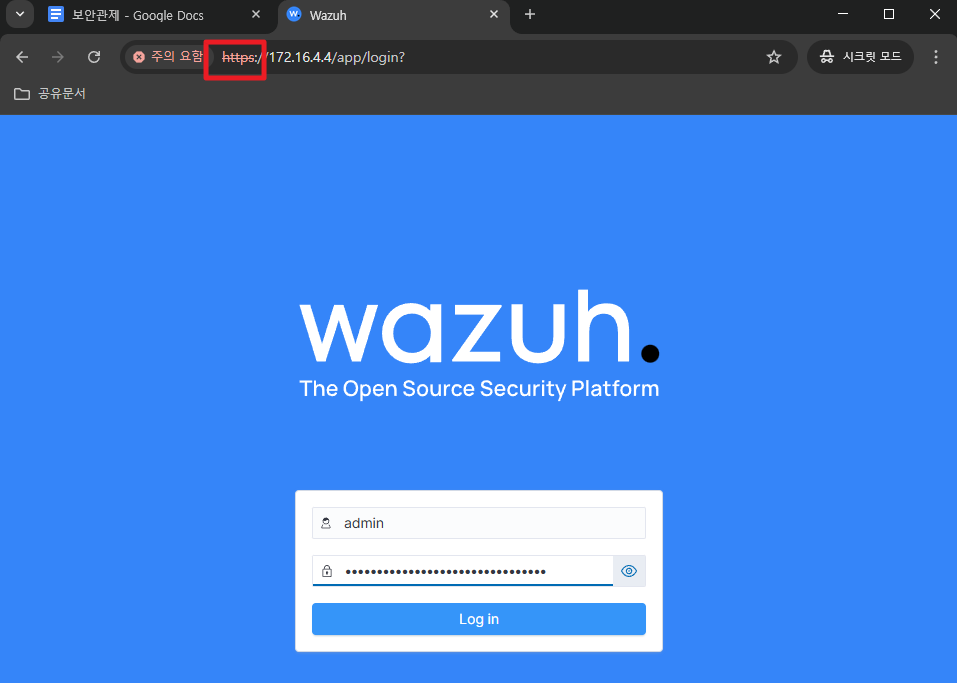
- HTTPS 접속은 의 웹 서비스에 도달했음을 보여 주지만, 인증서의 신뢰 체인·접속 이름·유효기간 검사는 별도다. 주소창의 경고를 비밀번호 오류로 해석하지 않는다.
- 로그인 양식이 보이는 단계는 아직 인증 전이다. 의 저장 상태나 연결 수는 로그인 이후 해당 관리 화면과 서비스 상태로 확인해야 한다.
 원본 크기로 보기 ↗
- Wazuh 로그인 양식과 가려진 비밀번호 입력란이 보인다. 인증 성공 후의 이벤트 목록은 아직 나타나지 않는다.
- 브라우저 주소창에는 연결에 대한 주의 표시가 있다. 화면만으로 원인을 한 가지로 확정할 수 없어 인증서 세부 정보 확인이 필요하다.
확인 기준인증서 검증 결과와 웹 로그인 결과를 따로 기록한다. 로그인 화면만으로 수집·분석·저장 전 구간 정상이라고 판정하지 않는다.
Decoder와 Rule까지 한 이벤트를 따라가기
- 에서 에 승인된 샘플 한 줄을 입력하면 사전 해석, 필드 추출, 일치 결과를 순서대로 볼 수 있다. 규칙을 고치기 전에 어떤 필드가 만들어졌는지 확인한다.
- 이 도구의 성공은 분석 엔진의 해당 입력 시험이다. 실제 가 같은 형식의 로그를 보내는지, 경보가 에 저장되는지는 이벤트 식별값과 시각으로 추가 추적한다.
bashsudo /var/ossec/bin/wazuh-logtest설치된 에서 분석 시험기를 여는 예. 입력에는 비밀값을 제거한 실습 로그를 사용한다.
확인 기준Phase별 결과와 실제 경보 문서의 .id··시각을 비교한다. 실습 출력이 없는 단계는 재현 과제로 남긴다.
실습에서 확인한 동작 원리
- 실행 권한· 신뢰·사용자 로그인·보안 이벤트 수집은 실패 위치가 서로 다르다.
- 단일 로그의 규칙 일치와 실제 파이프라인 끝의 검색 성공을 각각 검증해야 탐지 누락을 좁힐 수 있다.
04예제로 따라가기
- 규칙 조건: 기초 JSON 규칙이 모든 표본에 일치하며 frequency=4·timeframe=300·=key2라고 가정한다. 모두 같은 분석 범위 안에서 300초 이내에 들어온다.
- 첫 두 표본: key2=A인 이벤트 두 개가 들어오면 A의 이력은 2개다. 아직 A 네 개라는 조건은 충족하지 않는다.
- 다른 값: 세 번째 이벤트의 key2=B는 B 이력으로 구분한다. 전체 이벤트 수가 3이어도 A는 2개다.
- 다음 표본: 전체 순서의 네 번째 이벤트(A)에서 A 이력은 3개이고, 다섯 번째 이벤트(A)에서 4개가 되어 해당 상관 조건을 만족한다.
- 검증 방법: 개별 디코딩 필드와 표본 순서·시각을 함께 대조한다. 실제 적용 버전과 반복 경보 억제 설정은 별도 결과로 기록한다.
05혼동하기 쉬운 점과 확인 기준
- 필드 정체: 에 지정한 동적 필드가 실제 디코딩 결과에 같은 이름·값으로 존재하는지 확인한다. 대소문자·공백도 값 비교를 바꿀 수 있다.
- 기초 규칙: 기초 SID·레벨·그룹이 맞는지 확인한다. level 0과 no_log는 같은 방식의 이력 처리라고 가정하지 않는다.
- 시간 조건: timeframe 밖의 이벤트, 분석기 재시작, 다른 범위로 분리된 이벤트가 섞였는지 본다.
- 테스트 이력: 같은 logtest 세션에서 표본을 연속 입력한다. API의 logtest token을 빼거나 잘못 보내면 새 세션이 생성된다. 이 token은 API 인증용 Bearer JWT와 다르다.
- 누적 범위: 기본 frequency는 같은 의 이벤트를 센다. 도 하나의 Manager 범위이며 여러 Manager의 클러스터 전체 누적을 뜻하지 않는다.
06상세 노트 · 실습 자료
헤더 구조, 설정 예시, 수치 계산과 수업 캡처는 아래 노트에서 이어집니다.
함께 보는 학습 자료
아래 공식 자료를 본문의 개념·예제와 함께 읽어 보세요. 자료별로 확인할 위치와 관찰할 내용을 적었습니다.
Wazuh: Decoder·Rule 및 누적 테스트 세션
로그 한 줄의 분석 단계와 같은 token으로 후속 표본을 넣는 예를 읽어 단일 규칙과 이력 규칙을 구분한다.
- pre-decoding·decoding· 출력
- API 인증 JWT와 logtest token의 차이
- 세션을 유지했을 때만 이어지는 표본 이력
Wazuh: frequency·same_field·global_frequency
동적 필드별 반복 예제와 집계 범위의 제한을 읽어 경보 발생 여부를 표본 순서로 추적한다.
- 같은 필드 값별 frequency 누적
- level 0과 if_matched_sid 제약
- 는 Manager 범위이며 cluster 전체가 아님
공식 문서 · 표준
기초 개념과 동작 설명을 대조한 자료입니다. 제품 버전과 실제 설정에 따른 차이는 본문 및 원문에서 확인하세요.