NSM
Network Security Monitoring · 네트워크 보안 모니터링
은 경보뿐 아니라 흐름·프로토콜 메타데이터·패킷 등 네트워크 증거를 지속적으로 수집해 보안 조사를 돕는 접근이다. 단일 시그니처 일치보다 누가 무엇과 어떤 통신을 했는지 설명하는 데 초점을 둔다.
밑줄 용어에 마우스를 올리거나, 키보드로 선택하거나, 터치하면 설명을 볼 수 있습니다.
01무엇이고, 어떤 일을 하나
- 사건 전후의 네트워크 문맥을 확보한다.
- 경보에서 원본 흐름과 패킷으로 조사를 이어간다.
- 센서의 관찰 범위와 보존 비용을 설계한다.
02어떤 순서로 동작하나
- 가시성 확보
·TAP·inline 위치에서 필요한 방향의 패킷을 받는다. 암호화·미러링 범위·손실이 입력을 제한한다.
- 구조와 상태 해석
헤더·IP 단편· 스트림·응용 프로토콜을 해석하여 검사할 문맥을 만든다.
- 조건 평가
시그니처·행위·이상 조건을 적용한다. 규칙 일치는 그 조건의 관찰이며 악성 의도의 자동 증명은 아니다.
- 기록 또는 차단
passive는 경보를 기록하며 inline은 정책과 실패 처리에 따라 차단할 수 있다.
- 조사와 품질 평가
원본·방향·시간·자산 정보를 연결하고 TP·FP·FN 등 분모가 있는 지표로 결과를 평가한다.
03먼저 알아둘 용어와 구성요소
- 양방향 패킷을 연결 상태·시간과 묶은 관찰 단위.
- HTTP·· 등의 필드에서 추출한 통신 정보.
- 재조립과 상세 분석에 쓰는 원시 패킷 기록.
- 인터넷 경계·내부 구간·서버 근처 등 증거를 확보하는 배치 위치.
Suricata 실행 전에 NIC의 큐·링·드라이버 읽기
채널 수와 수신 링 용량을 구분하고 패킷 손실 진단의 기준선을 만든다.
실습 구성과 전제
- 센서용 격리 의 데이터 NIC를 확인한다.
- 조회 명령만 사용하며 운영 NIC의 채널 수·링 크기를 임의로 변경하지 않는다.
드라이버가 제공하는 기능을 확인한다
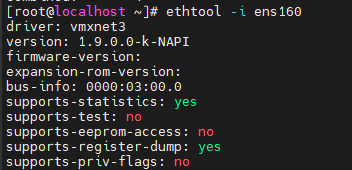
- ethtool -i는 드라이버와 기능 정보를 보여 준다. 게스트에서 보이는 가상 NIC의 기능과 물리 호스트 NIC의 기능을 혼동하지 않는다.
- 기능 지원은 실제 활성화 상태나 사용 상태와 별개다.
shellethtool -i ens160 suricata --build-infoNIC와 빌드 기능을 조회한다. 인터페이스 이름은 자신의 센서에 맞춘다.
 원본 크기로 보기 ↗
- driver는 vmxnet3이며 version·bus-info가 표시된다.
- supports-statistics는 yes지만 EEPROM 접근은 no다. 모든 ethtool 기능이 동일하게 지원되는 것은 아니다.
확인 기준센서 인터페이스 이름과 드라이버를 운영 기록에 남긴다.
채널 수와 링 크기를 나누어 읽는다
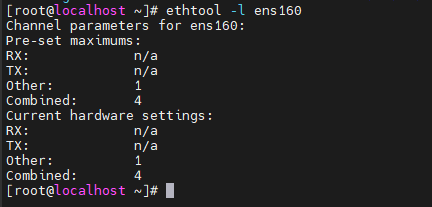
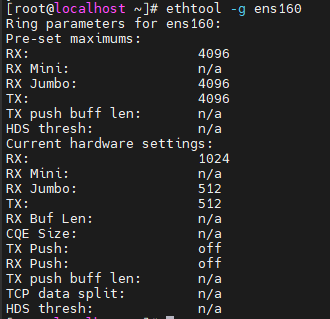
- ethtool -l의 Combined는 채널 수이며 ethtool -g의 RX는 링 파라미터다. 숫자 4와 1024를 같은 단위의 처리량으로 비교하지 않는다.
- 여러 큐가 있어도 양방향 연결이 같은 처리 맥락에 배치되는지, 캡처 모드의 분배 방식이 맞는지를 확인해야 한다.
shellethtool -l ens160 ethtool -g ens160 ethtool -S ens160채널·링·통계를 각각 조회한다. 드라이버마다 통계 이름과 지원 항목이 다르다.
 원본 크기로 보기 ↗
- Combined의 최대값과 현재값이 모두 4로 표시된다.
- RX·TX가 n/a인 것은 분리 채널 항목이 지원되지 않는다는 표시이며 패킷을 수신하지 못한다는 뜻이 아니다.
 원본 크기로 보기 ↗
- RX의 최대값은 4096, 현재값은 1024로 표시된다.
- TX와 RX Jumbo도 별도의 현재값을 가진다. 최대 가능 값과 현재 설정을 구분해야 한다.
확인 기준변경 전에는 인터페이스 통계·캡처 손실·CPU 병목을 먼저 기록한다.
손실 지점을 센서 파이프라인과 연결한다
- NIC 드롭이 늘면 캡처 이전 손실을 의심하고, 캡처·해석 통계와 함께 비교한다. EVE 경보 수가 적다는 것만으로 트래픽이 적거나 안전하다고 판단하지 않는다.
- workers·autofp·AF_PACKET 등 실제 실행 조건을 적고 같은 부하에서 한 설정씩 비교한다.
확인 기준한 가지 튜닝 값보다 입력 패킷·수신 손실·처리 지연의 전후 수치를 비교한다.
실습에서 확인한 동작 원리
- 채널 수·링 용량·스레드 수는 다른 값이다.
- 경보 품질을 보기 전에 캡처 가시성과 손실부터 확인한다.
04예제로 따라가기
- 질의· 서버 이름·후속 연결 시각을 연결하면 하나의 호스트가 외부 자원에 접근한 흐름을 설명할 수 있다.
- EVE에는 alert가 없는 정상 HTTP· 기록도 생성될 수 있다.
- 전후 두 센서에서 같은 통신을 보더라도 IP·포트가 바뀔 수 있어 변환 기록과 시간 범위가 필요하다.
05혼동하기 쉬운 점과 확인 기준
- 암호화된 본문의 내용은 센서가 키와 복호화 조건을 가지지 않으면 그대로 볼 수 없다.
- 보존하지 않은 과거 패킷을 현재의 요약 메타데이터만으로 완전하게 재구성할 수는 없다.
06상세 노트 · 실습 자료
헤더 구조, 설정 예시, 수치 계산과 수업 캡처는 아래 노트에서 이어집니다.
공식 문서 · 표준
기초 개념과 동작 설명을 대조한 자료입니다. 제품 버전과 실제 설정에 따른 차이는 본문 및 원문에서 확인하세요.