IPsec·AH/ESP·IKE 협상과 수업 VPN 설정 해석
수업의 IKEv1·Crypto Map 구성을 복원하고 IKEv2와 구분합니다. 보호 범위·SA·트래픽 선택·NAT-T·재키잉을 실제 출력과 연결해 읽습니다.
개념부터 찾아보기
정의·역할·동작 원리를 독립 페이지에서 확인하세요. 본문의 밑줄 용어에도 설명이 있습니다.


이 노트에서 설명할 수 있게 되는 것
- AH/ESP와 Transport/Tunnel의 보호 범위를 구분한다.
- 수업의 IKEv1 설정과 IKEv2 교환을 혼동하지 않고 설명한다.
- Selector·SA·양방향 카운터·재키잉을 통해 실제 보호 흐름을 검증한다.
01IPsec의 기능과 AH·ESP 구분
- ·은 IP 통신을 보호하는 규격군이다. ()는 선택한 인증 방식에 따른 무결성과 출처 인증, 재전송 방지 기능을 제공하며 데이터를 암호화하지 않는다.
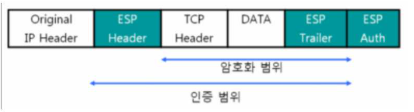
- ()는 선택한 변환에 따라 기밀성과 무결성·인증·재전송 방지 기능을 제공한다.
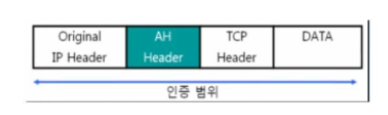
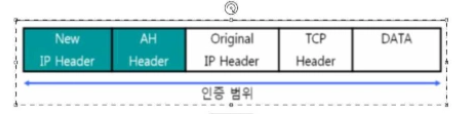
- 와 는 제공하는 보호 기능과 헤더 보호 범위가 다르다.
- 무결성·암호화는 IP의 변경되지 않거나 예측 가능한 필드와 상위 데이터를 인증 계산에 포함하고, 이동 중 바뀌는 필드는 규칙에 따라 처리한다. 는 바깥 IP 헤더 자체를 암호화·인증하는 방식이 아니다.
- 라우터가 다음 홉을 정할 외부 목적지 주소는 보인다.
- 따라서 을 “누가 누구에게 보내는지 전혀 보이지 않는 익명화”로 설명하지 않는다.
02Transport·Tunnel: 무엇을 안쪽에 넣는가
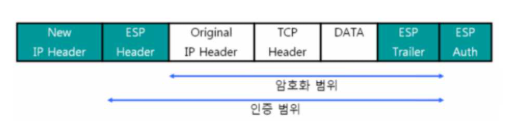
- Transport·Tunnel에서는 원래 IP 헤더를 밖에 두고 상위 계층 데이터를 보호한다. 에서는 원래 IP 패킷 전체를 안쪽에 넣고 새 외부 IP 헤더를 붙인다.
- site-to-site에서는 내부 호스트 주소와 VPN 게이트웨이의 외부 주소가 다르다는 점을 이를 통해 설명한다.
- 변경되는 IP 필드/ 두 프로토콜과 transport/tunnel 두 모드는 서로 다른 선택 축이다. 이를 “ 프로토콜이 네 종류”로만 외우지 않고 실제 포맷과 보호 서비스의 조합으로 읽는다.
- 를 이미 사용한다고 이 자동으로 transport가 되는 것도 아니다.
- 구형 실습의 mode 생략 결과와 현재 장비 지원은 각각 확인해야 한다.
| 조합 | 주된 보호 범위 | 바깥에 보이는 정보 |
|---|---|---|
| transport | 일부 IP 필드와 상위 데이터 인증 | 내용 자체는 암호화되지 않음 |
| tunnel | 해당 외부 필드와 내부 IP 패킷 인증 | 내부 내용도 기밀성 없음 |
| transport | 상위 페이로드· trailer 암호화 가능 | 원래 IP 주소, ·Sequence |
| tunnel | 내부 IP 헤더 포함 원래 패킷 암호화 가능 | 새 외부 IP 주소, ·Sequence |
03SPI·Sequence·SA·보호 정책
- 단방향 · (Security Association)는 알고리즘·키··수명·방향 등 데이터 보호에 필요한 상태다. 데이터 는 단방향이므로 양방향 통신에는 대응하는 가 필요하다.
- 수신자는 등으로 사용할 를 찾고, 그 의 키·정책으로 인증과 복호화를 수행한다.
- 는 공개 식별자이며 비밀키 값이 아니다.
- Anti-replay의 Sequence Number와 수신 윈도우는 중복·오래된 패킷을 제한하는 anti-replay 처리와 연결된다. 높은 번호가 보인다고 장비가 모든 낮은 번호를 무조건 버리는 단순 방식은 아니며, 허용 윈도우·순서 뒤바뀜·검증 성공을 고려한다.
- 암호문 무결성을 검증할 수 있는 조합과 올바른 ·키 관리가 중요하다.
- 보호 정책정책은 어떤 트래픽을 보호할지, 그대로 보낼지, 버릴지를 결정한다. 로 키가 생겨도 실제 패킷이 해당 selector에 맞지 않으면 기대한 를 사용하지 않는다.
- “VPN이 up”과 “이번 흐름이 암호화된다”를 별도 질문으로 두어야 한다.
04SPD 정책·SAD 상태·수신 검증의 연결
- 의 선택Security Policy Database는 패킷 선택자에 따라 bypass·discard·protect 정책을 적용한다. 같은 터널 장비를 지나도 정책 밖 패킷은 해당 로 암호화되지 않을 수 있다.
- 의 내용Security Association Database에는 , 알고리즘·키 문맥, 수명, 순서 번호·재전송 방지 상태 등이 들어간다. 정책이 보호를 요구하는 것과 이를 수행할 유효 가 있는 것은 다른 조건이다.
- 단방향 는 단방향이다. 양방향 통신은 보통 방향별 와 를 사용하므로 로컬 outbound 는 상대 inbound 와 연결해 비교한다.
- 수신 선택 수신자는 와 필요한 주소·프로토콜 문맥으로 를 찾고 순서 번호·무결성을 검증한다. 는 공개 식별값이며 그 값을 안다는 것만으로 유효한 인증 패킷을 만들 수 없다.
- 보호 후 정책 대조복호화에 성공한 내부 패킷도 협상한 선택자·정책에 부합해야 한다. 가 존재한다는 사실은 임의의 내부 출발지·목적지 트래픽까지 허용했다는 의미가 아니다.
05ESP anti-replay 창의 이동과 중복 판정
- 가상 창 상태32비트 순서 번호, 미사용, 창 크기 32를 가정한다. 지금까지 인증된 최대 번호가 100이면 창은 69~100이며 번호마다 이미 받은 패킷인지 비트로 기록한다.
- 순서가 뒤바뀐 패킷96이 아직 수신되지 않았다면 창 안의 미수신 번호이므로 무결성 검증 후 받아들일 수 있다. 최대 번호 100과 창의 오른쪽 끝은 그대로 유지된다.
- 같은 번호 재도착다시 온 96은 이미 인증된 수신 비트가 있으므로 replay로 거부한다. 68은 창의 왼쪽 밖이므로 처음 보더라도 너무 오래된 패킷으로 거부한다.
- 새 최대 번호105가 도착해 인증에 성공하면 오른쪽 끝은 105, 왼쪽은 74로 이동한다. 69~73 기록은 빠지고 새로 열린 101~104는 아직 미수신으로 남는다.
- 인증 실패의 처리아주 큰 번호가 적혀 있어도 무결성 검증에 실패하면 창을 그 번호까지 밀지 않는다. 검증 전 수치만으로 창을 이동시키면 정상 후속 패킷을 차단하는 문제가 생긴다.
06IKEv1: Main Mode와 Quick Mode
- IKEv1 Main Mode2월 2일 실습 예제에서는 crypto isakmp policy, Main Mode, Quick Mode를 사용하므로 IKEv1 계열 실습이다.
- 일반적인 Main Mode 6메시지는 제안 선택, 값· 교환, 피어 신원 인증을 거쳐 이후 협상을 보호할 /ISAKMP 를 만든다.
- 는 공유 비밀을 도출하는 과정이며, 단독으로 상대 신원까지 증명하지 않는다.
- Quick ModeQuick Mode는 이미 보호된 를 사용해 데이터 의 변환·selector·키 재료 등을 합의한다. 사용자 패킷을 Quick Mode 메시지로 계속 전송하는 것이 아니다.
- Main Mode 후반의 인증 교환은 도출한 키로 보호된다.
- 레거시 알고리즘실습의 3DES· group 2·MD5 및 짧은 수명은 당시 구형 이미지의 학습 설정으로만 남긴다. 운영 권장 조합처럼 복사하지 않는다.
- 정책의 hash와 데이터 Transform Set의 은 다른 계층의 설정이므로 서로 다른 알고리즘 이름이 있다는 사실만으로 불일치를 단정할 수 없다.
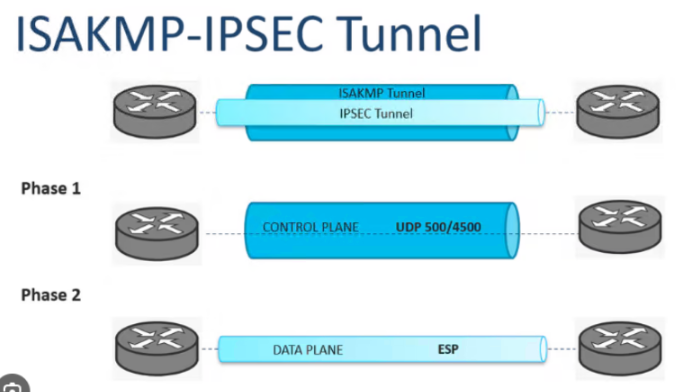
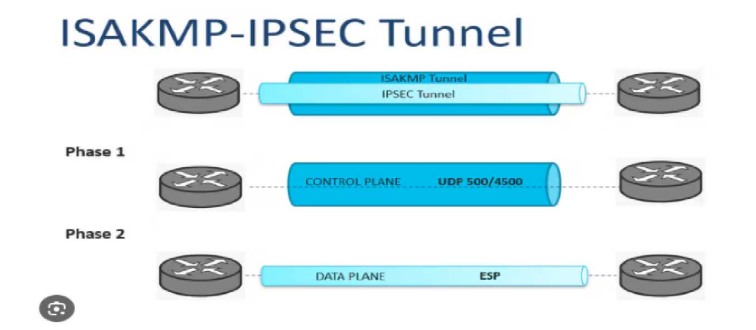
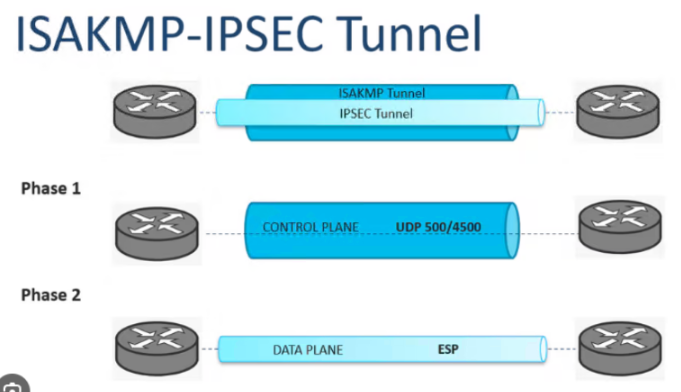
수업에서 구분한 IKE 제어와 IPsec 데이터 보호
 원본 크기로 보기 ↗
이 자료에서 읽어낼 것
- 위·아래 터널은 물리적으로 두 개의 선을 설치한다는 뜻이 아니라 협상 메시지 보호와 사용자 데이터 보호의 역할을 구분한 것이다.
- IKEv1의 Main/Quick Mode 설명에 사용하는 그림이다. IKEv2의 IKE_SA_INIT/IKE_AUTH 이름과 메시지 수를 이 Phase 1/2 도식에 그대로 끼워 넣지 않는다.
- UDP 4500에서는 NAT-T에 따라 IKE와 UDP에 감싼 ESP를 구분해서 처리한다. ESP 자체는 원래 IP 프로토콜 50이고 TCP/UDP 포트 50이 아니다.
- 그림의 Phase 2 협상 자체는 IKE 제어 교환이다. ESP가 협상 메시지를 대신하는 것이 아니라 협상으로 만든 IPsec SA를 사용해 데이터를 보호한다.
07IKEv2 초기 협상과 SA의 생애
- 두 종류의 는 협상 메시지를, CHILD_SA는 실제 데이터 통신을 보호한다. 수명·재키잉·삭제가 같지 않아 데이터 만 잠시 남을 수도 있다.
- 교환 수의 조건EAP 등 인증 방법에 따라 교환 수가 늘어날 수 있다. 모든 초기 협상이 항상 네 패킷으로 끝나는 것은 아니다.
- 암호 제안· 교환값· 등을 교환해 키 재료를 도출한다.
- 보호된 교환으로 피어 신원을 인증한다. 일반적인 초기 구성에서는 첫 CHILD_SA와 도 합의한다.
- 데이터 보호합의한 CHILD_SA와 selector에 맞는 트래픽을 보호한다. 협상 메시지와 사용자 데이터의 보호 관계를 나눈다.
- 추가·재키잉·삭제필요할 때 로 추가 또는 재키잉을 수행한다. INFORMATIONAL은 상태·삭제 등의 관리 교환에 사용한다.
08GRE 실습의 Crypto ACL을 해석하는 순서
- 보호 대상원본은 내부 패킷을 로 감싼 다음 그 패킷을 이 선택하도록 구성했다. 따라서 의 protocol은 (47)이고 source/destination은 의 WAN 종단이다.
- 내부 LAN 대역을 그대로 적는 site-to-site 정책과 혼동하지 않는다.
- 예제의 WAN /24 범위가 실제 종단 주소를 포함하면 매칭될 수 있지만, 한 쌍만 보호할 때 host로 범위를 명확히 할 수 있다.
- Crypto Crypto 에서 permit은 그 흐름을 보호 대상으로 선택한다는 의미다. 일반 인터페이스 의 통과 허가와 역할이 다르다.
- 반대편에서는 로컬·원격 selector를 서로 대응시키고, 가 먼저 주소를 바꾸는지와 실제 장비 처리 순서도 확인한다.
- 예외와 는 서로 다른 문제를 해결한다.
! 문서용 GRE WAN 종단 한 쌍을 선택하는 예제
access-list 110 permit gre host 192.0.2.1 host 198.51.100.2

! 반대편
access-list 110 permit gre host 198.51.100.2 host 192.0.2.1
필기의 대역형 selector를 의미가 분명한 host형으로 재구성했다. / 포트 47이 아니라 IP 프로토콜 47을 선택한다.
09Transform Set·Crypto Map·Profile의 연결
- Transform·MapTransform Set은 /의 데이터 보호 조합과 모드를 정의한다. Crypto Map은 , Transform Set, Crypto 을 묶고 실제 WAN 인터페이스에 적용한다.
- policy 번호·Crypto Map sequence· 번호는 다른 객체의 식별자이며 번호가 같다고 자동 연결되는 것이 아니다.
- 참조 이름과 각 설정의 의미를 따라가야 한다.
- Profile 방식IKEv2 Profile과 Profile을 준비하고 Tunnel에 tunnel protection profile을 연결할 수도 있다. 이것은 구성 방식의 선택지이며 기존 Crypto Map과 같은 흐름에 무조건 중첩하는 단계가 아니다.
- 장비와 버전이 지원하는 방식에 따라 선택한다.
! 참조 관계를 읽기 위한 구성 골격: 객체는 먼저 정의되어야 함
crypto map LAB-MAP 10 ipsec-isakmp
 set peer 198.51.100.2
 set transform-set LAB-TRANSFORM
 match address 110
interface <WAN_INTERFACE>
 crypto map LAB-MAP
완성된 VPN 설정이 아니다. 키· 정책·실제 인터페이스·장비 지원에 의존하는 관계를 보여 주며, 원문의 취약한 비밀이나 구형 암호 조합을 운영 예제로 재배포하지 않는다.
10NAT-T와 패킷 크기
- 일반 는 500을 사용하며 가 감지된 구성에서는 4500의 로 와 운반을 처리할 수 있다. 자체는 IP 프로토콜 50이고 는 51이다.
- 가 포트 번호를 바꾼다는 식으로 설명하지 않는다.
- 를 로 감싸면 포트 기반 가 흐름을 다룰 수 있는 형태가 된다.
- ·는 주소 등 인증에 포함된 정보가 로 달라지는 상황과 충돌한다. 에서도 여부·selector·종단 인증 식별자는 올바르게 설계해야 한다.
- 외부 IP···/·태그·패딩·가 더해지면 실제 overhead는 알고리즘과 모드에 따라 달라져 / 확인이 필요하다.
- 고정된 한 숫자로 모든 오버헤드를 설명하지 않는다.
11원본 UP-NO-IKE와 암복호화 카운터 읽기
- UP-NO-실습 출력에는 status: UP-NO-와 Active SAs: 2가 함께 기록되어 있다. 이는 해당 관찰 시점에 데이터 는 있으나 활성 가 없는 상태를 나타내는 출력으로 읽고, 즉시 “모두 실패” 또는 “계속 정상”으로 단정하지 않는다.
- 재키잉할 때 인증·협상이 다시 성공하는지도 별도로 확인해야 한다.
- 암복호화 카운터같은 기록에서 R2의 Encrypt 15 / Decrypt 19와 R4의 Encrypt 19 / Decrypt 15가 대응한다. 송신 암호화와 반대편 복호화 수가 연관됨을 읽을 수 있지만, 기록 시점·흐름·누적 범위가 같지 않으면 항상 정확히 같아야 하는 것은 아니다.
- 이 출력은 특정 패킷 처리의 단서이며 사용자 애플리케이션 전체의 성공을 증명하지 않는다.
show crypto session detail
show crypto isakmp sa
show crypto ikev2 sa
show crypto ipsec sa
show crypto engine connections active
show access-lists 110
isakmp/ikev2 조회는 실제 사용하는 버전에 맞춰 고른다. selector··수명·encaps/decaps·인증 실패/재전송 방지 오류와 양끝을 함께 비교한다.
IKE 협상·ESP 패킷·암복호화 카운터를 세 단계로 검증하기
트래픽을 으로 보호한 실습에서 협상 성공과 실제 암호화 데이터 처리를 서로 다른 증거로 판독한다.
실습 구성과 전제
- 이 실습은 crypto isakmp와 Main/Quick Mode를 사용하는 IKEv1 사례다. IKEv2의 교환 순서로 해석하지 않는다.
- 화면의 3DES·MD5는 과거 실습 구성을 읽기 위한 값이다. 신규 운영 환경의 알고리즘 권장 구성으로 복제하지 않는다.
보호 대상이 어느 패킷인지 먼저 정한다
- 를 먼저 만들고 그 외부 끝점 사이의 트래픽을 crypto 로 선택한 구성이다. 보호 대상 선택자가 내부 LAN 주소인지 외부 끝점인지 확인해야 한다.
- crypto map은 ·transform set·을 묶어 외부 인터페이스에 적용한다. 이 세 조건이 맞지 않으면 일반 ping과 보호 여부가 어긋날 수 있다.
textshow crypto map show crypto isakmp policy show crypto ipsec transform-set show crypto ipsec sa실습 설정과 보호 상태를 확인하는 조회 명령이다. 인증 비밀값을 출력하는 설정 복사 명령은 포함하지 않는다.
확인 기준ping 성공만으로 적용을 판단하지 않는다. 선택자·적용 인터페이스와 를 먼저 대조한다.
IKEv1의 Main Mode와 Quick Mode를 식별한다
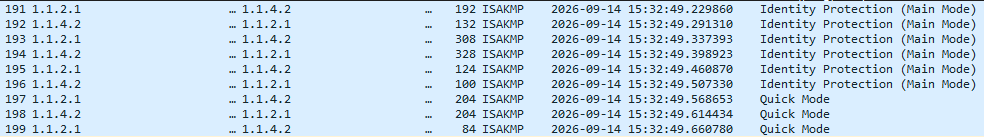
- 캡처에는 Identity Protection (Main Mode) 여섯 메시지 뒤 Quick Mode 세 메시지가 나타난다. 앞 교환은 와 인증을, 뒤 교환은 실제 데이터 보호용 협상을 위한 것이다.
- 교환 패킷이 보인다는 사실과 협상이 성공적으로 완료되었다는 사실은 다르다. 재전송·오류가 없는지와 장비의 상태를 함께 확인한다.
textshow crypto isakmp sa show crypto session실습 흐름을 재구성한 명령 예시. 장치·인터페이스 이름은 구성에 맞춰 사용한다.
 원본 크기로 보기 ↗
- 191~196번은 Identity Protection (Main Mode)로 표시된다.
- 197~199번은 Quick Mode로 바뀌며 두 끝점이 양방향으로 교환한다.
확인 기준Main/Quick라는 명칭으로 IKEv1임을 구분한다. 해당 목록을 IKEv2의 ·로 바꾸어 설명하지 않는다.
운반 링크에 ESP가 나타나는지 본다
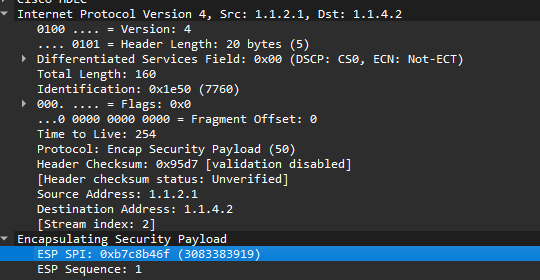
- 보호 후 캡처의 외부 Protocol은 50이며 그 아래 의 와 Sequence가 보인다. 헤더와 내부 IP·를 평문처럼 펼쳐 보던 보호 전 화면과 구별된다.
- 외부 IP 주소와 패킷 길이 등 운반 메타데이터는 여전히 보인다. 암호화가 통신 상대나 트래픽 양까지 모두 숨긴다는 뜻은 아니다.
 원본 크기로 보기 ↗
- IPv4 Protocol은 Encap Security Payload (50)이고 Total Length는 160이다.
- ESP 트리에 SPI와 Sequence 1이 표시되고 내부 GRE·ICMP 평문 트리는 보이지 않는다.
확인 기준를 발견한 다음 가 장비의 inbound/outbound 중 어떤 방향에 대응하는지 확인한다.
데이터 처리량은 카운터 증가로 검증한다
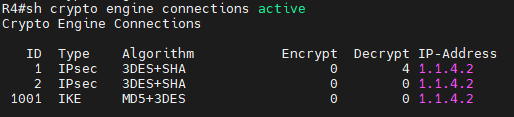
- 장비 출력은 3DES+SHA 두 행과 MD5+3DES 행을 구분한다. 첫 행의 Decrypt는 4이고 Encrypt는 0이다.
- 이 순간의 한 방향 복호화 기록은 확인되지만 양방향 데이터 성공을 증명하지 않는다. 새 테스트 전후 encap·decap/암복호화 카운터 차이와 상대 장비의 반대 방향 카운터를 비교한다.
textshow crypto engine connections active show crypto ipsec sa실습 흐름을 재구성한 명령 예시. 장치·인터페이스 이름은 구성에 맞춰 사용한다.
 원본 크기로 보기 ↗
- IPsec과 IKE가 서로 다른 Type 행에 표시되어 있다.
- 첫 IPsec 행은 Encrypt 0, Decrypt 4이고 다른 IPsec 행의 두 값은 0이다.
확인 기준가 있어도 카운터가 증가하지 않으면 선택자·경로를, 한 방향만 증가하면 반환 경로·상대 ·필터를 확인한다.
실습에서 확인한 동작 원리
- , , 실제 보호된 트래픽은 별도 증거가 필요하다.
- 암복호화 카운터는 방향별로 읽어야 하며 존재만으로 양방향 응용 통신까지 성공했다고 볼 수 없다.
설정·출력 추가로 확인하기 24장
아래 화면을 펼쳐 위 실습의 설정값, 명령과 확인 기준을 비교해 보세요. 각 묶음은 별도 실습 기록입니다.
실습 화면 묶음 01 5장
 원본 크기로 보기 ↗
- 「SA (Security Associations) : 보안 요소들」 문맥에 삽입된 원본 구성·동작 참고 화면이다. IPsec·AH/ESP·IKE 협상과 수업 VPN 설정 해석 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「AH , ESP」 문맥에 삽입된 원본 실습·개념 참고 화면이다. IPsec·AH/ESP·IKE 협상과 수업 VPN 설정 해석 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「AH , ESP」 문맥에 삽입된 원본 실습·개념 참고 화면이다. IPsec·AH/ESP·IKE 협상과 수업 VPN 설정 해석 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「AH , ESP」 문맥에 삽입된 원본 실습·개념 참고 화면이다. IPsec·AH/ESP·IKE 협상과 수업 VPN 설정 해석 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「AH , ESP」 문맥에 삽입된 원본 실습·개념 참고 화면이다. IPsec·AH/ESP·IKE 협상과 수업 VPN 설정 해석 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
실습 화면 묶음 02 1장
 원본 크기로 보기 ↗
- 「실습」 문맥에 삽입된 원본 실습·개념 참고 화면이다. IPsec·AH/ESP·IKE 협상과 수업 VPN 설정 해석 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
실습 화면 묶음 03 1장
 원본 크기로 보기 ↗
- 「이론 및 기본 vpn 설정」 문맥에 삽입된 원본 실습·개념 참고 화면이다. IPsec·AH/ESP·IKE 협상과 수업 VPN 설정 해석 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
실습 화면 묶음 04 1장
 원본 크기로 보기 ↗
- 학습 원본 · Tailscale 연결과 통신 확인의 tailscale에 수록된 화면·도식이다.
실습 화면 묶음 05 1장
 원본 크기로 보기 ↗
- 학습 원본 · Tailscale 연결과 통신 확인의 tailscale에 수록된 화면·도식이다. 개인 계정·발급값이 보이는 영역만 검게 가린 공개용 사본이다.
실습 화면 묶음 06 1장
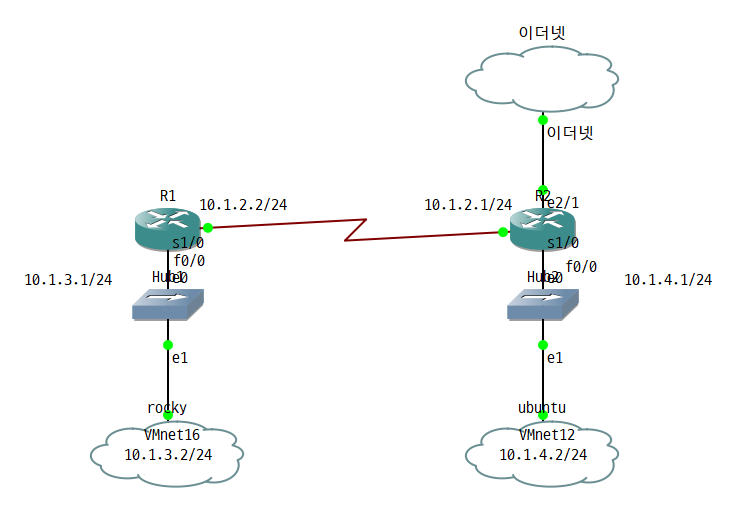 원본 크기로 보기 ↗
- 학습 원본 · Tailscale 연결과 통신 확인의 tailscale에 수록된 화면·도식이다.
실습 화면 묶음 07 1장
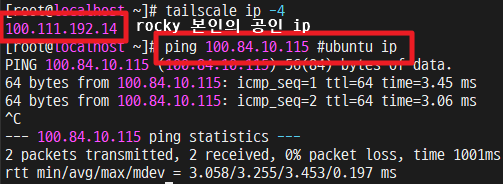 원본 크기로 보기 ↗
- 학습 원본 · Tailscale 연결과 통신 확인의 tailscale에 수록된 화면·도식이다.
실습 화면 묶음 08 1장
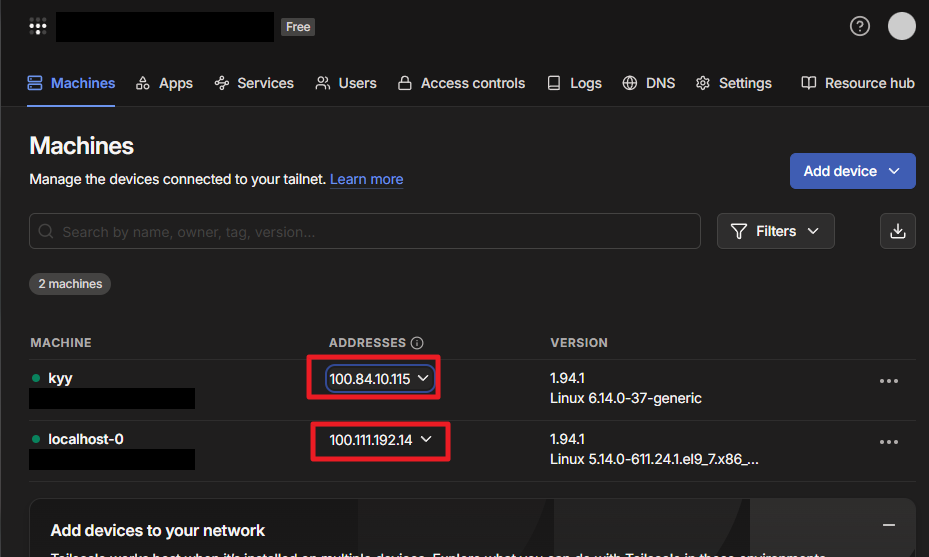 원본 크기로 보기 ↗
- 학습 원본 · Tailscale 연결과 통신 확인의 tailscale에 수록된 화면·도식이다. 개인 계정·발급값이 보이는 영역만 검게 가린 공개용 사본이다.
실습 화면 묶음 09 1장
 원본 크기로 보기 ↗
- 학습 원본 · Tailscale 연결과 통신 확인의 tailscale에 수록된 화면·도식이다. 개인 계정·발급값이 보이는 영역만 검게 가린 공개용 사본이다.
실습 화면 묶음 10 1장
 원본 크기로 보기 ↗
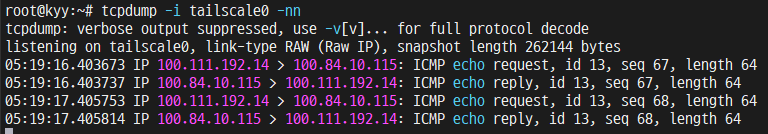
- 학습 원본 · Tailscale 연결과 통신 확인의 tailscale에 수록된 화면·도식이다.
실습 화면 묶음 11 1장
 원본 크기로 보기 ↗
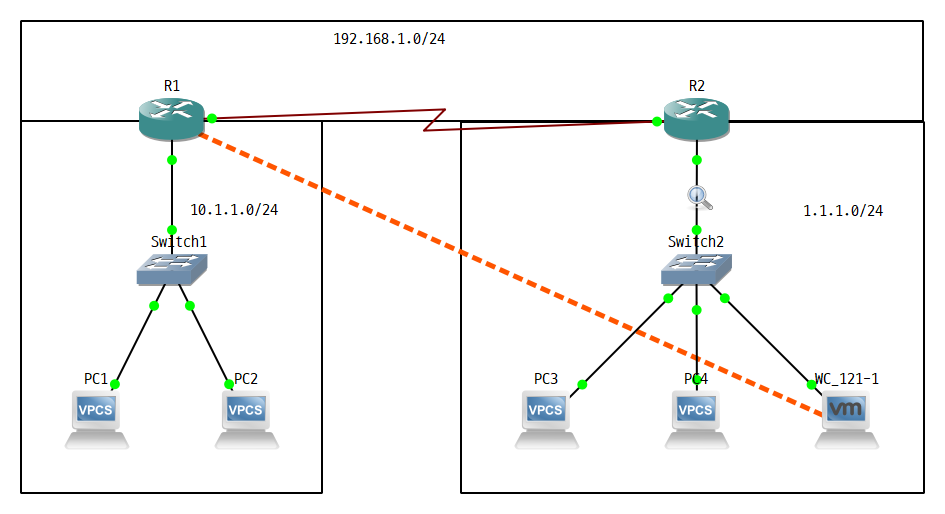
- 학습 원본 · VPN 클라이언트와 IPsec 협상의 VPN에 수록된 화면·도식이다.
실습 화면 묶음 12 1장
 원본 크기로 보기 ↗
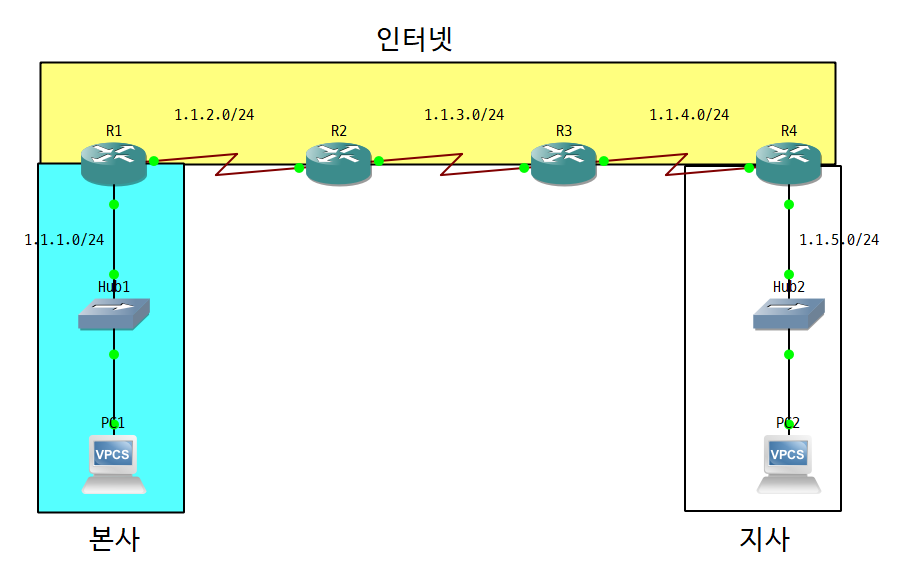
- 학습 원본 · VPN 클라이언트와 IPsec 협상의 IPSEC 실습에 수록된 화면·도식이다.
실습 화면 묶음 13 1장
 원본 크기로 보기 ↗
- 학습 원본 · VPN 클라이언트와 IPsec 협상의 IPSEC 이론에 수록된 화면·도식이다.
실습 화면 묶음 14 1장
 원본 크기로 보기 ↗
- 학습 원본 · VPN 클라이언트와 IPsec 협상의 win에서 vpn 등록에 수록된 화면·도식이다.
실습 화면 묶음 15 1장
 원본 크기로 보기 ↗
- 학습 원본 · VPN 클라이언트와 IPsec 협상의 win에서 vpn 등록에 수록된 화면·도식이다.
실습 화면 묶음 16 1장
 원본 크기로 보기 ↗
- 학습 원본 · VPN 클라이언트와 IPsec 협상의 win에서 vpn 등록에 수록된 화면·도식이다.
실습 화면 묶음 17 1장
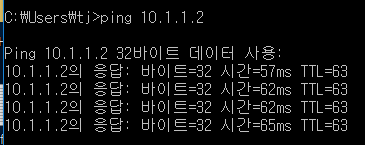 원본 크기로 보기 ↗
- 학습 원본 · VPN 클라이언트와 IPsec 협상의 win에서 vpn 등록에 수록된 화면·도식이다.
실습 화면 묶음 18 1장
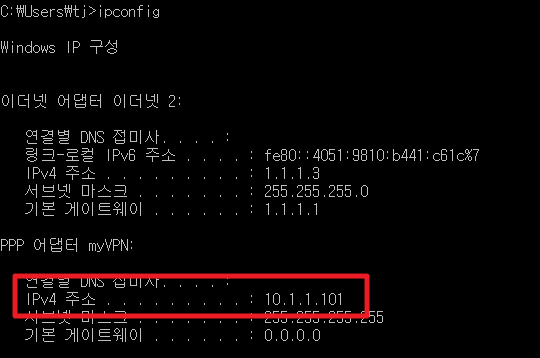 원본 크기로 보기 ↗
- 학습 원본 · VPN 클라이언트와 IPsec 협상의 win에서 vpn 등록에 수록된 화면·도식이다.
실습 화면 묶음 19 1장
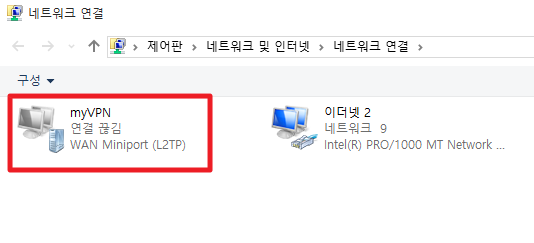 원본 크기로 보기 ↗
- 학습 원본 · VPN 클라이언트와 IPsec 협상의 win에서 vpn 등록에 수록된 화면·도식이다.
실습 화면 묶음 20 1장
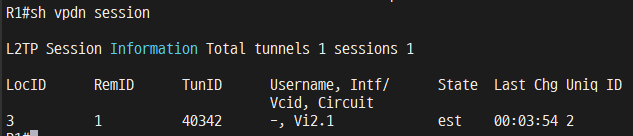 원본 크기로 보기 ↗
- 학습 원본 · VPN 클라이언트와 IPsec 협상의 win에서 vpn 등록에 수록된 화면·도식이다.
12한 방향만 될 때와 재키잉 시 실패할 때
- 단방향 실패가 없으면 WAN 도달성, 정책, 인증 ID·/인증서, 제안 호환성을 먼저 확인한다. 는 있지만 데이터 가 없으면 와 변환·모드를 확인한다.
- 는 있으나 카운터가 0이면 실제 패킷이 그 경로·selector를 지나가는지 확인한다.
- encaps만 증가하고 반대편 decaps가 늘지 않으면 전송 중 손실··정책·반대편 를 함께 본다.
- 재키잉·기록복호화 뒤 응답이 안 돌아오면 내부 경로·서버 방화벽·반환 경로를 확인한다. 일정 시간 후 끊기면 수명·재키잉·DPD·키 교체·인증서 조건을 시간축으로 대조한다.
- 초기 한 번 ping 성공만으로 장기 세션과 큰 패킷이 모두 정상이라고 결론내리지 않는다.
- 정상·장애·재키잉 전후의 근거를 분리하여 남긴다.
설명과 함께 보는 보조 도식
IKEv2와 ESP의 역할 분리
두 보안 게이트웨이의 개념적인 협상·전달 흐름.
IKE_SA_INIT
IKE 제안·nonce·키 교환 재료를 보낸다.
전체 단계를 한 번에 읽기
- 01
IKE_SA_INIT
IKE 제안·nonce·키 교환 재료를 보낸다.
- 02
초기 응답
호환 조건과 키 교환 재료를 돌려준다.
- 03
IKE_AUTH
신원 인증과 첫 Child SA 조건을 교환한다.
- 04
인증·Child 확정
양측 인증과 트래픽 보호 상태를 확정한다.
- 상태
- IKE SA / Child SA
- 05
ESP 데이터
보호 정책에 맞는 데이터를 SA로 처리한다.
- 06
갱신 교환
수명과 정책에 따라 키·SA를 갱신한다.
13IKE·ESP 카운터·선택자로 실패 구간 나누기
- 와 데이터 연결이 유지되어도 실제 트래픽을 보호할 · 가 없거나 선택자가 다를 수 있다. 제어 채널 성공과 데이터 보호 상태를 각각 읽는다.
- Encaps 증가 없음의도한 트래픽을 보냈는데 로컬 encaps 카운터가 증가하지 않으면 정책 선택자· 처리··실제 출구가 후보다. 먼저 패킷이 protect 정책의 대상인지 확인한다.
- 송신 증가·상대 수신 없음로컬 encaps는 늘지만 상대 decaps는 그대로이면 중간 / 전달, 상대 /, 무결성 실패를 분리한다. 한 카운터만으로 암호 알고리즘 불일치를 확정하지 않는다.
- 복호화 후 무응답상대 decaps가 증가하면 내부 ·방화벽·서버·반환 경로를 이어서 추적한다. 복호화 성공은 응용 서비스 응답 완료까지 보장하지 않는다.
- 중 변화재키잉 동안 새 와 이전 가 겹쳐 존재할 수 있다. 시간 구간과 방향별 를 맞추지 않고 두 시점의 카운터를 비교하면 정상 상태 이동을 손실로 오해할 수 있다.
함께 보는 학습 자료
아래 공식 자료를 본문의 개념·예제와 함께 읽어 보세요. 자료별로 확인할 위치와 관찰할 내용을 적었습니다.
RFC 4303 §3.4.2~3.4.4: SA와 anti-replay
번호 검사와 인증 성공을 연결해 높은 번호만 보고 수신 창을 먼저 옮기면 안 되는 이유를 확인한다.
- 등으로 단방향 조회
- 창 안 미수신·중복 번호 구별
- 인증 뒤 창 갱신과 별 활성화 조건
OpenVPN: Control·ACK·Data 패킷
제어 교환과 사용자 터널 데이터가 별도 패킷 유형이라는 점을 구조에서 확인한다.
- P_CONTROL과 P_ACK의 제어 신뢰성
- 의 사용자 암호문
- session_id와 key_id의 식별 문맥
WireGuard: Cryptokey Routing의 양방향 예
가 송신 목적지별 상대 선택과 수신 출발지 검사에 다르게 쓰이는 것을 구체 예로 읽는다.
- 공개키와 대응
- 내부 목적지와 외부 구분
- 허용 범위 밖 내부 출발지의 폐기
이해했는지 확인하기
- AH와 ESP가 제공하는 보호를 구분할 수 있는가?
- IKE SA와 Child SA가 모두 정상이며 보호 대상이 맞는가?
- 암호화·복호화 카운터와 왕복 경로를 함께 확인했는가?