네트워크핵심 · 17분 읽기
ACL의 순서, 방향과 와일드카드
와일드카드의 비트 비교와 첫 일치 규칙을 실제 패킷·주소·포트로 계산한다. 표준·확장 ACL의 정상 설정, 인터페이스 방향, 반환 트래픽, NAT 분류와 상태 방화벽의 차이를 설명한다.
개념부터 찾아보기
정의·역할·동작 원리를 독립 페이지에서 확인하세요. 본문의 밑줄 용어에도 설명이 있습니다.
이 노트에서 설명할 수 있게 되는 것
- 첫 일치 규칙을 패킷별로 손으로 계산한다.
- 와일드카드와 인터페이스 방향을 구분한다.
- 정상 허용·의도한 거부·귀환 경로를 함께 검증한다.
01ACL은 순서가 있는 조건과 동작의 목록
- 순서와 첫 일치의 개별 항목인 는 패킷의 필드를 조건과 비교해 permit 또는 deny를 결정한다. 일반적인 IOS 인터페이스 은 위에서 아래로 검사하며 처음 일치한 항목에서 평가를 끝낸다.
- 더 아래의 규칙이 더 구체적이라는 이유로 재평가하지 않는다.
- 따라서 넓은 permit을 먼저 놓으면 뒤의 세부 deny가 가려지고, 앞의 deny는 뒤의 permit으로 뒤집히지 않는다.
- 암시적 거부마지막까지 일치하지 않은 패킷에는 묵시적 거부가 적용된다. permit을 한 개 넣었다는 사실은 허용할 범위를 정한 것이며 다른 통신이 필요하면 그 조건도 표현해야 한다.
- 반대로 끝에 permit ip any any를 추가하면 그 앞에서 거부하지 않은 모든 가 허용된다.
- 이는 편의상 항상 넣는 마무리 문장이 아니라 정책의 허용 범위를 바꾸는 명령이다.
02Standard와 Extended, 이름과 번호
- Standard·Extended표준 은 주로 출발지 주소를 조건으로 삼는다. 예를 들어 한 부서의 출발지 대역을 막으면 그 이 적용된 지점을 지나는 여러 목적지 서비스가 함께 영향을 받는다.
- 확장 은 프로토콜, 출발지·목적지 주소, / 포트, 유형 등의 조건을 세분화한다.
- IP···는 모두 같은 L4 포트 구조를 가지는 것이 아니므로 프로토콜에 없는 포트를 억지로 붙이지 않는다.
- 이름·번호번호는 목록 종류와 식별을 나타내는 전통적 방식이며 Standard 1–99와 Extended 100–199 외에 확장된 번호 범위도 있다. 은 의미 있는 이름과 sequence 번호로 순서를 관리한다.
- remark는 설명 항목이며 패킷을 허용하지 않는다.
- sequence는 평가 순서이지 패킷의 우선순위나 QoS 등급이 아니다.
03와일드카드를 비트 비교로 계산하기
- 비트 비교와일드카드의 0비트는 주소가 같아야 하는 위치, 1비트는 무시할 위치이다. 비교 식은 packet_address AND NOT = rule_address AND NOT 로 생각할 수 있다.
- 192.0.2.128 0.0.0.63은 마지막 6비트를 무시하므로 .128~.191이 맞는다.
- 192.0.2.0 0.0.0.255는 /24 범위를 나타내고 host 192.0.2.10은 와일드카드 0.0.0.0과 같다.
- 연속·비연속 마스크연속 프리픽스를 표현할 때는 마스크의 반전을 흔히 사용하지만 와일드카드는 비연속 비트도 허용한다. 예를 들어 192.0.2.0과 0.0.0.254는 마지막 옥텟의 최하위 비트만 비교하므로 그 /24의 짝수 주소에 맞는다.
- 이것은 네트워크를 둘로 나누는 마스크가 아니라 여러 개별 주소를 선택하는 조건이다.
| 표현 | 비교 범위 | 대표 결과 |
|---|---|---|
| host 192.0.2.10 | 모든 비트 비교 | .10만 |
| 192.0.2.128 0.0.0.63 | 앞 26비트 비교 | .128~.191 |
| 192.0.2.0 0.0.0.254 | 마지막 최하위 비트까지 비교 | 짝수 주소 |
| any | 모든 비트 무시 | 모든 주소 |
원리 심화
04와일드카드 비교는 비트 마스크 연산
- 일치 식주소 X, 기준 주소 A, W의 비교는 (X AND NOT W)=(A AND NOT W)로 생각할 수 있다. W의 0비트는 반드시 같아야 하고 1비트는 비교에서 제외한다.
- 마스크와 차이는 반드시 연속된 1 또는 0으로 구성될 필요가 없다. 따라서 255.255.255.0의 단순 역마스크만 외우면 비연속 매칭 규칙을 해석하지 못한다.
- 여러 헤더 조건확장 안의 프로토콜·주소·포트 조건은 그 항목에 요구된 조건을 함께 만족해야 한다. 다른 항목의 출발지 조건과 목적지 조건을 조합해 하나의 허용으로 만들지 않는다.
- 처음 일치의 종료앞의 넓은 permit에 들어가면 뒤의 구체 deny는 평가하지 않는다. 구체적인 항목을 작성했다는 사실보다 실제 평가 순서와 포괄 관계가 결과를 결정한다.
- 용도별 동작 연결같은 의 permit이라도 인터페이스 필터에서는 허용, 분류에서는 변환 대상, 에서는 정책 대상 선정에 쓰일 수 있다. 일치 연산과 최종 기능 동작을 분리해 읽는다.
05Source port와 Destination port의 위치
- 포트 방향클라이언트 192.0.2.10:51000이 서버 203.0.113.20:443에 연결을 요청하면 목적지 포트는 443이다. 서버의 응답에서는 출발지 포트가 443이고 목적지 포트는 51000이다.
- 한쪽 인터페이스에 요청용 destination eq 443 조건을 반대 방향 그대로 붙이면 응답에는 맞지 않는다.
- 조건의 위치확장 에서 출발지 주소 다음의 포트 연산자는 출발지 포트를, 목적지 주소 다음의 연산자는 목적지 포트를 검사한다. eq·neq·lt·gt·range는 수치 비교 방식이다.
- 포트 이름 대신 번호를 쓰면 어떤 프로토콜 값인지 더 명확하게 확인할 수 있다.
- 와 의 같은 포트 번호는 각각 별도의 프로토콜 조건이므로 53 허용이 53도 자동 허용하지 않는다.
06첫 일치 규칙으로 패킷을 판정하는 순서
- 정책 범위G0/0이 클라이언트 쪽이다. .10의 HTTPS만 서버 .20에 허용하고 그 서버행 다른 는 거부하며 다른 목적지는 허용하는 한 방향 예다.
- 예상 결과.10→.20 443은 sequence 10, .11→.20 443과 .10→.20 는 sequence 20에서 판정한다. .10→다른 서버 443은 sequence 30에서 허용된다.
- 의도된 거부이 정책에서 서버 .20의 ping 실패는 예상 결과다. 예제는 다른 방향과 전체 네트워크의 보안 정책을 대신하지 않는다.
- 적용 지점 도착패킷이 G0/0의 적용 방향으로 들어온다. 출발지·목적지·프로토콜·포트를 규칙 조건과 비교한다.
- Sequence 10 비교.10이 .20의 443으로 보내는 패킷이면 permit하고 검사를 끝낸다. 맞지 않으면 다음 항목으로 간다.
- Sequence 20 비교앞에서 허용되지 않은 .20행 이면 deny하고 끝낸다. 도 이 규칙에 해당한다.
- Sequence 30 비교앞의 두 규칙에 해당하지 않는 를 permit한다. 실제 에서는 끝까지 일치하지 않은 패킷의 암시적 deny도 고려한다.
text
ip access-list extended CLIENT-SERVER
 5 remark Only client-10 may use HTTPS on server-20
 10 permit tcp host 192.0.2.10 host 203.0.113.20 eq 443
 20 deny ip any host 203.0.113.20
 30 permit ip any any
interface GigabitEthernet0/0
 ip access-group CLIENT-SERVER in
end
IOS . 실제 인터페이스와 정책을 가정한 문서용 예이다.
설명과 함께 보는 보조 도식
처리 과정
첫 일치 ACL 평가
HTTPS 정책을 표현한 논리 예. 실행 명령이 아니다.
01패킷·방향프로토콜·주소·포트 고정
02A의 HTTPS?맞으면 허용 후 종료
03기타 HTTPS?맞으면 거부 후 종료
04후속 규칙필요한 다른 흐름 평가
05기본 처리어느 조건도 없으면 묵시적 결과
01
조건 기록
평가 시점의 주소와 방향을 정한다.
전체 단계를 한 번에 읽기
- 01
조건 기록
평가 시점의 주소와 방향을 정한다.
- 02
첫 항목 비교
A의 HTTPS는 여기서 허용되고 더 내려가지 않는다.
- 03
두 번째 비교
첫 항목에 안 맞는 다른 HTTPS를 거부한다.
- 04
후속 규칙
앞에서 결정되지 않은 패킷만 다음 항목으로 간다.
- 05
불일치 처리
일반적인 IP ACL의 묵시적 거부를 고려한다.
예제로 추적
07비연속 wildcard와 가려진 규칙 계산
- 가상 비트 조건문서용 대역 192.0.2.0에서 0.0.0.5를 사용한다. 마지막 바이트 5는 00000101₂이므로 비트 2와 0만 자유롭고 나머지 비트는 기준 0과 같아야 한다.
- 허용 주소 열거마지막 바이트는 0,1,4,5만 일치한다. 따라서 192.0.2.4는 일치하지만 192.0.2.2는 비교해야 하는 비트 1이 달라 일치하지 않는다.
- 가상 규칙 순서sequence 10이 192.0.2.0/24의 모든 를 permit하고 sequence 20이 그중 192.0.2.4의 443을 deny한다면, 해당 패킷은 10에서 종료되어 20에 도달하지 않는다.
- 순서 변경의 결과의도한 예외 deny를 넓은 permit보다 먼저 평가하도록 배치하면 192.0.2.4의 443만 차단하고 다른 는 허용할 수 있다. 새 항목의 sequence 위치가 정책 의미의 일부다.
- 카운터 해석20의 =0은 대상 트래픽이 없어서일 수도, 앞의 10에 가려져서일 수도 있다. 실제 시험 패킷의 주소·포트를 고정한 후 첫 일치 항목을 계산해야 원인을 구분할 수 있다.
08In/Out은 장비 인터페이스 기준이다
- 인터페이스 In·Out클라이언트가 외부 서버로 요청할 때 내부 인터페이스에서는 in이고 외부 인터페이스에서는 out이다. 응답은 외부에서 in, 내부로 out이다.
- 사용자 관점의 업로드·다운로드와 인터페이스 방향 이름을 바로 대응시키면 정책이 반대쪽에 붙을 수 있다.
- 기본적인 라우터 전달에서 inbound는 전에, outbound는 출력 인터페이스 결정 뒤에 적용된다.
- 배치와 응답표준 은 목적지 구분이 약하므로 통상 목적지 가까이, 확장 은 불필요한 전달을 일찍 줄이도록 출발지 가까이 두는 원칙이 있다. 이것은 항상 지켜야 할 문법 조건이 아니다.
- 공통 경계, 비대칭 경로, 관리 목적에 따라 위치가 달라진다.
- 가 함께 있으면 제품 처리 순서에서 해당 이 변환 전후 어느 주소를 보는지도 달라진다.
09패킷 필터와 연결 상태의 차이
- Stateless 필터전통적인 은 각 패킷의 필드를 비교하며 세션의 정상 시작·순서·종료를 완전하게 추적하지 않는다. IOS의 established 키워드는 ACK 또는 RST 비트 조건을 이용하는 방식이지 앞선 SYN 교환이 정상적으로 있었음을 기억하는 상태 방화벽이 아니다.
- 일반 패킷 필터의 허용 결과만으로 상대가 인증되었다고 볼 수도 없다.
- 후속 조각의 후속 fragment에는 / 헤더가 없을 수 있어 포트 조건을 같은 방법으로 읽을 수 없다. 플랫폼의 fragment 평가 규칙이 있으며 단순히 모든 조각에도 같은 포트가 있다고 설명하면 안 된다.
- 반사 , 시간 기반 , 상태 방화벽은 별도 기능이며 이 글의 기본 예와 동작 범위가 다르다.
- 에는 ND 등 제어 메시지와 관련된 기본 동작 차이가 있으므로 규칙을 그대로 복사하지 않는다.
10정의·적용·일치 카운터를 함께 읽기
- 정의·적용 목록을 만들기만 하면 인터페이스 필터로 동작하지 않는다. ip access-group으로 특정 인터페이스와 방향에 연결해야 한다.
- show ip interface는 실제 적용 목록을, show access-lists는 와 match 수를 보여준다.
- 삭제 역시 인터페이스 참조를 해제하는 것과 정의를 지우는 것이 별개이다.
- 같은 을 나 다른 기능도 참조할 수 있다.
- 일치 카운터예시 정책으로 .10의 HTTPS 시험을 했는데 sequence 10 카운터가 증가하면 해당 조건에 맞았음을 뜻한다. 애플리케이션 성공 전체를 입증하는 것은 아니다.
- 카운터가 0이면 패킷이 다른 인터페이스를 지났거나 주소·방향·포트 조건이 다른 가능성이 있다.
- 누적값 한 번보다 시험 전후 증가량을 비교하면 여러 시험이 섞이는 문제를 줄일 수 있다.
text
show ip interface GigabitEthernet0/0
! Inbound access list is CLIENT-SERVER
show access-lists CLIENT-SERVER
! 10 permit tcp host 192.0.2.10 host 203.0.113.20 eq 443 (3 matches)
! 20 deny ip any host 203.0.113.20 (2 matches)
! 30 permit ip any any (5 matches)
show running-config interface GigabitEthernet0/0
조회 명령과 기대되는 형식 예. 숫자는 해석용이다.
LEARN THROUGH PRACTICE
실습: deny 한 줄이 만든 전체 차단을 찾아 고치기
정의·인터페이스 방향·암묵적 deny를 실제 설정 화면과 연결한다.
실습 구성과 전제
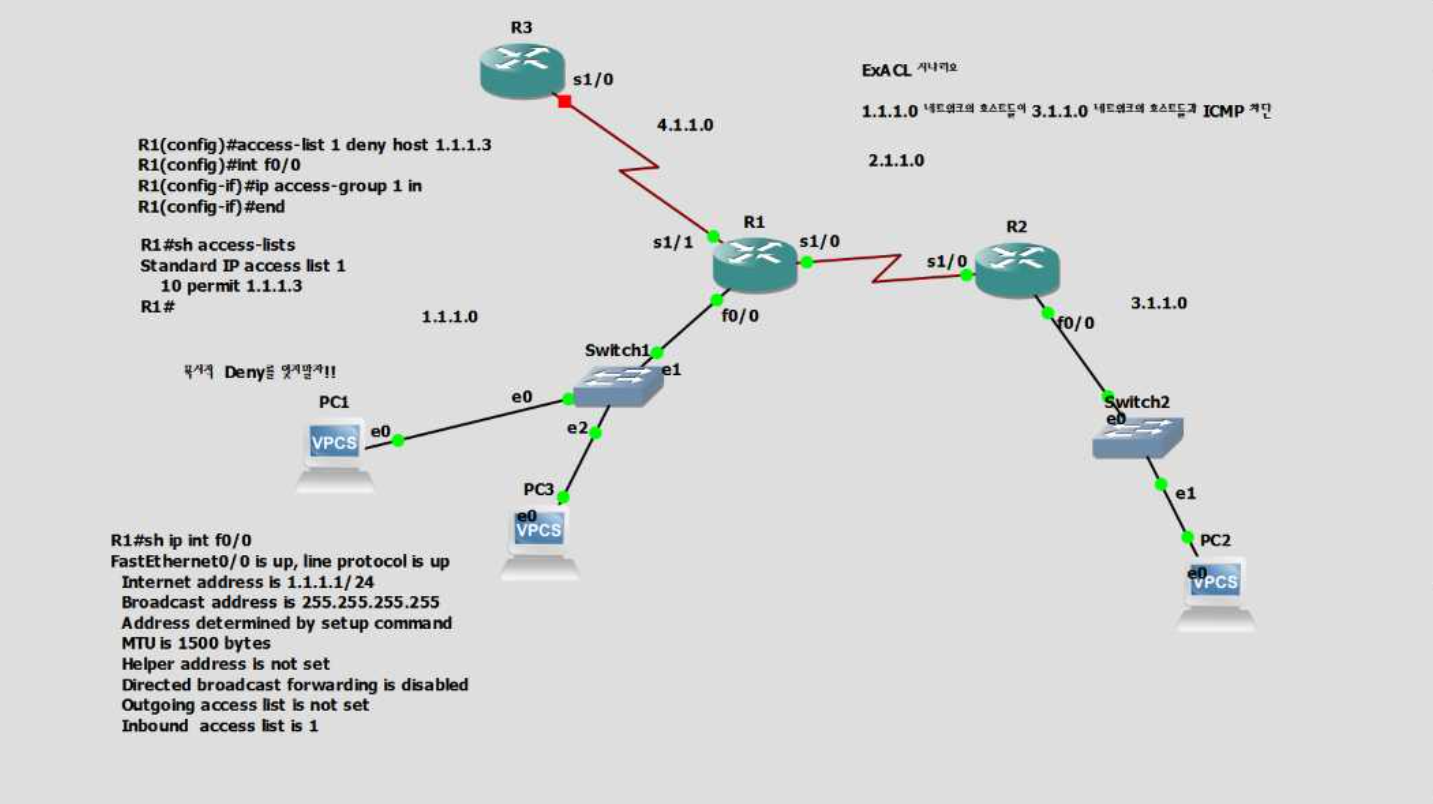
- R1의 LAN 유입 FastEthernet0/0에 표준 1을 적용한 연습이다. 사진의 주소는 가상망 값이며 재구성은 192.0.2.0/24를 쓴다.
- 목표는 특정 호스트만 차단하고 다른 출발지는 허용하는 것이다. 관리 접속을 거치는 운영 인터페이스에 실습 정책을 적용하지 않는다.
규칙의 대상과 적용 방향 읽기
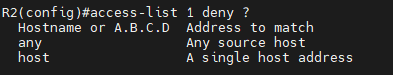
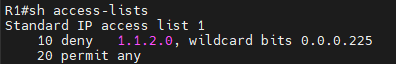
- 사진은 deny host 한 줄을 만들고 F0/0에 ip access-group 1 in을 적용한다. 표준 이 비교하는 값은 출발지 다.
- in은 관리자가 바라보는 안쪽이 아니라 해당 인터페이스로 들어오는 방향이다. 규칙을 만들기만 하고 적용하지 않은 상태와 구분한다.
textshow access-lists 1 show ip interface FastEthernet0/0실습 흐름을 재구성한 명령 예시. 장치·인터페이스 이름은 구성에 맞춰 사용한다.
 원본 크기로 보기 ↗
- ACL 1에 deny host 한 행이 보인다.
- F0/0 조회에 Inbound access list is 1, Outgoing access list is not set이 보인다.
확인 기준show ip interface에서 Inbound access list is 1인지 확인한다.
암묵적 deny와 첫 일치 계산
- 특정 호스트가 첫 deny에 맞으면 즉시 차단된다. 다른 호스트는 그 줄을 통과해도 뒤의 허용이 없으므로 끝의 암묵적 deny에 걸린다.
- 나머지 출발지를 허용할 의도라면 뒤에 permit any가 필요하다. 앞의 광범위 permit이 있으면 뒤 deny가 가려지는 반대 실수도 점검한다.
textip access-list standard LAB-SOURCE deny host 192.0.2.3 permit any exit interface FastEthernet0/0 ip access-group LAB-SOURCE in이름과 주소를 바꿔 의도를 명시한 별도 재구성 예시
확인 기준차단 대상과 허용 대상을 각각 한 개씩 시험한다.
정의·적용·결과를 교차 검증
- show access-lists는 항목 순서와 일치 카운터, show ip interface는 실제 적용 위치를 보여 준다. 원하는 인터페이스를 지나는 트래픽인지도 확인한다.
- 한 대상의 ping 실패만으로 이 원인이라고 단정하지 않는다. 카운터 변화와 허용 대상의 성공, 반환 경로를 함께 비교한다.
textshow access-lists LAB-SOURCE show ip interface FastEthernet0/0 show ip route시험 트래픽 전후 동일 조회를 비교한다.
확인 기준필터 의 deny와 대상 선택 의 deny를 혼동하지 않는다.
실습에서 확인한 동작 원리
- 은 첫 일치와 마지막 암묵적 deny를 함께 계산한다.
- 정의·참조 기능·인터페이스 방향을 묶어야 실제 효과를 설명할 수 있다.
설정·출력 추가로 확인하기 27장
아래 화면을 펼쳐 위 실습의 설정값, 명령과 확인 기준을 비교해 보세요. 각 묶음은 별도 실습 기록입니다.
실습 화면 묶음 01 7장
 원본 크기로 보기 ↗
- 「기본 통제」 문맥에 삽입된 원본 구성·동작 참고 화면이다. ACL의 순서, 방향과 와일드카드 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
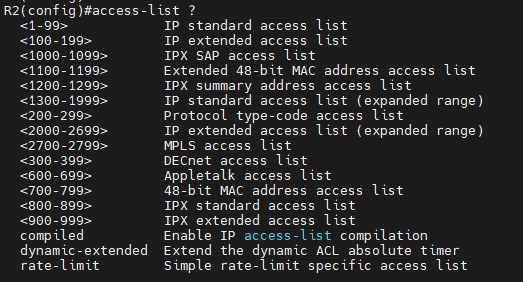
- 「기본 통제」 문맥에 삽입된 원본 실습·개념 참고 화면이다. ACL의 순서, 방향과 와일드카드 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
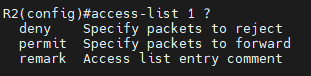
- 「기본 통제」 문맥에 삽입된 원본 실습·개념 참고 화면이다. ACL의 순서, 방향과 와일드카드 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「기본 통제」 문맥에 삽입된 원본 실습·개념 참고 화면이다. ACL의 순서, 방향과 와일드카드 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「팀 실습」 문맥에 삽입된 원본 실습·개념 참고 화면이다. ACL의 순서, 방향과 와일드카드 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「확장 통제」 문맥에 삽입된 원본 실습·개념 참고 화면이다. ACL의 순서, 방향과 와일드카드 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「확장 통제」 문맥에 삽입된 원본 실습·개념 참고 화면이다. ACL의 순서, 방향과 와일드카드 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
실습 화면 묶음 02 1장
 원본 크기로 보기 ↗
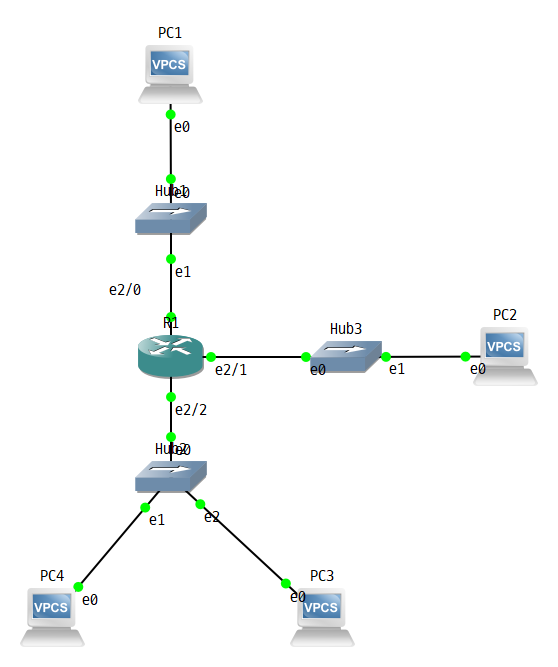
- 학습 원본 · ACL 주소·방향별 접근 통제의 AccessList에 수록된 화면·도식이다.
실습 화면 묶음 03 1장
 원본 크기로 보기 ↗
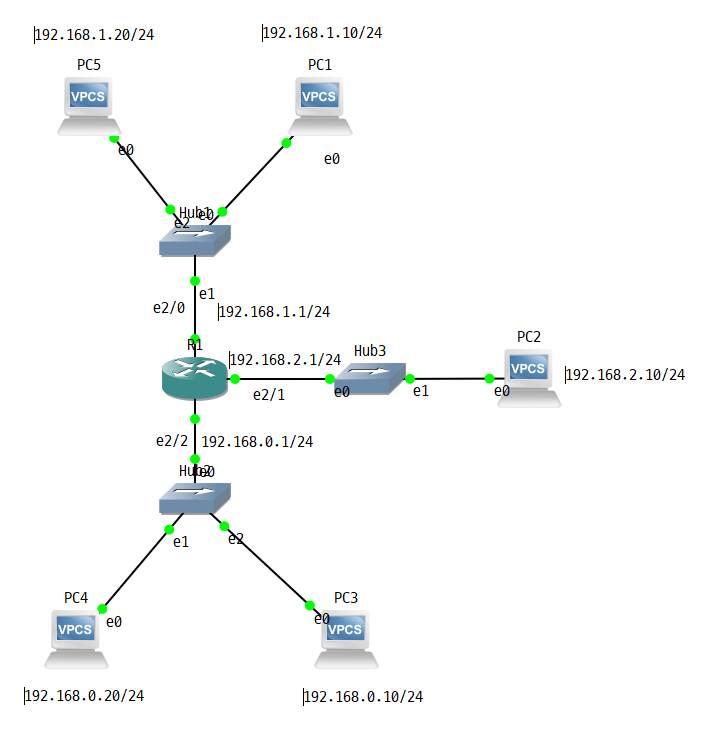
- 학습 원본 · ACL 주소·방향별 접근 통제의 AccessList에 수록된 화면·도식이다.
실습 화면 묶음 04 1장
 원본 크기로 보기 ↗
- 학습 원본 · Cisco CCP 라우터 관리 실습의 CCP에 수록된 화면·도식이다.
실습 화면 묶음 05 1장
 원본 크기로 보기 ↗
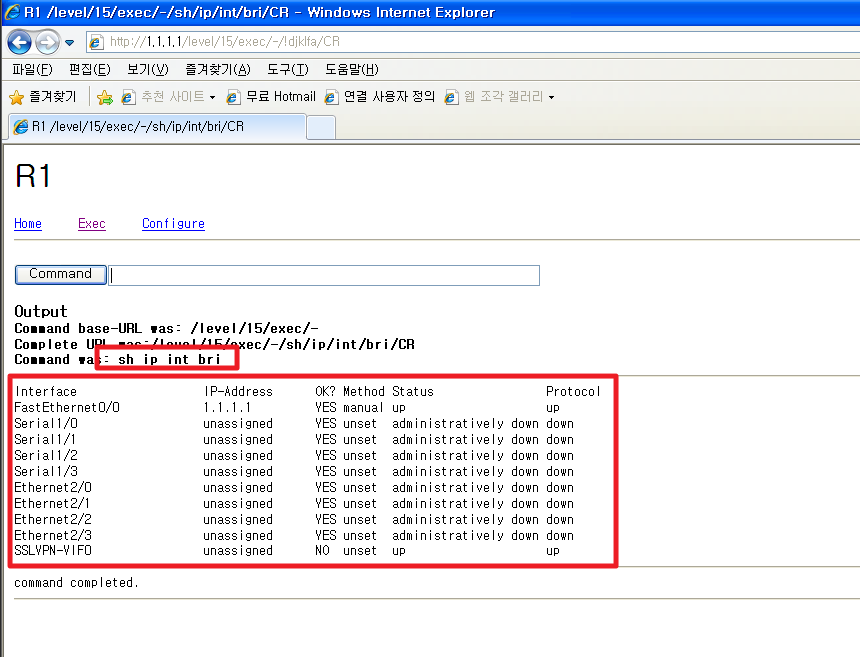
- 학습 원본 · Cisco CCP 라우터 관리 실습의 CCP에 수록된 화면·도식이다.
실습 화면 묶음 06 1장
 원본 크기로 보기 ↗
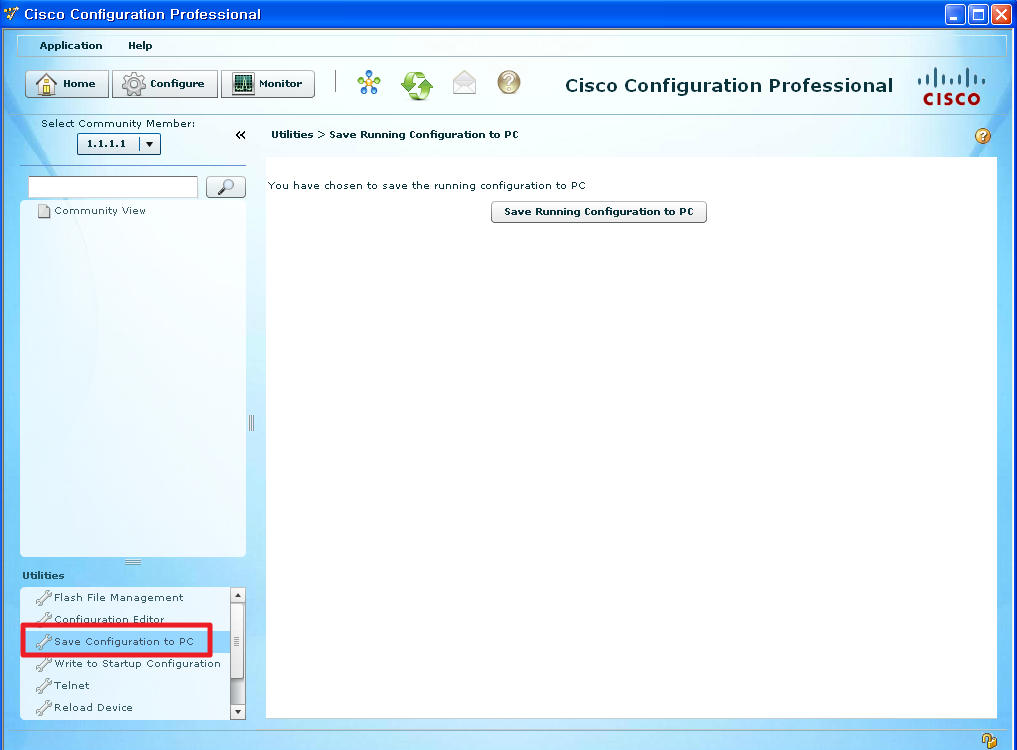
- 학습 원본 · Cisco CCP 라우터 관리 실습의 CCP에 수록된 화면·도식이다.
실습 화면 묶음 07 1장
 원본 크기로 보기 ↗
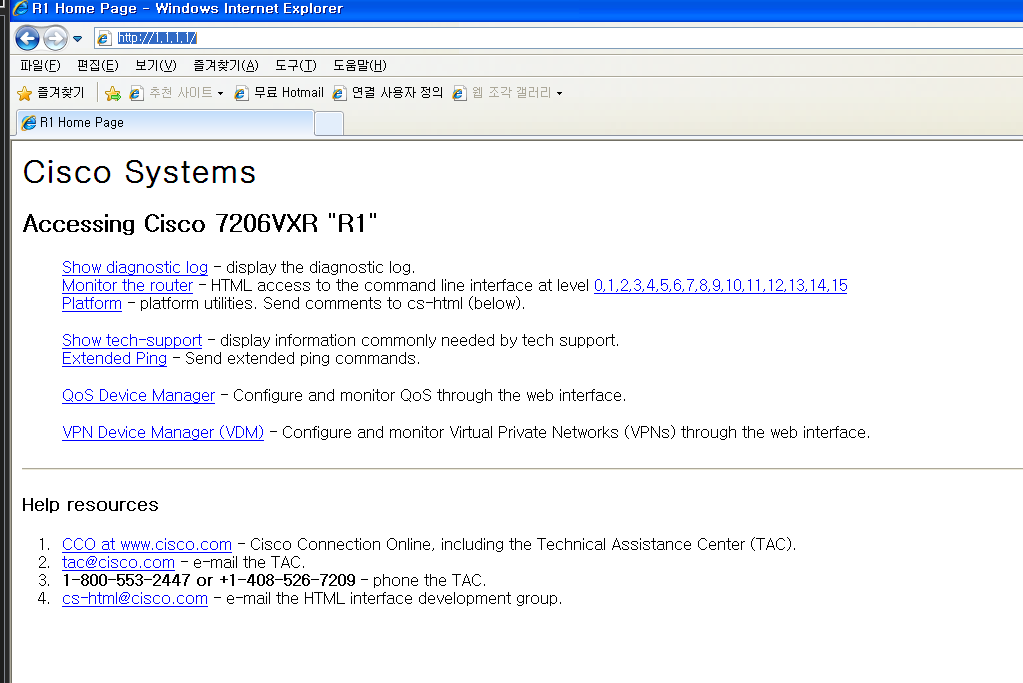
- 학습 원본 · Cisco CCP 라우터 관리 실습의 CCP에 수록된 화면·도식이다.
실습 화면 묶음 08 1장
 원본 크기로 보기 ↗
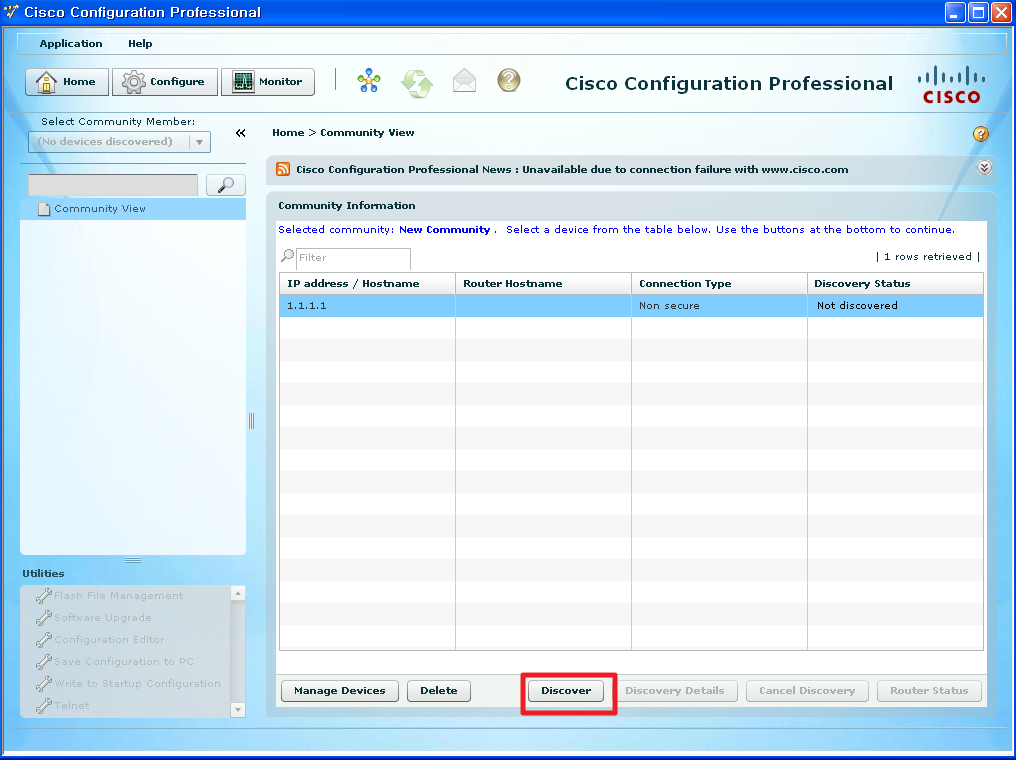
- 학습 원본 · Cisco CCP 라우터 관리 실습의 CCP에 수록된 화면·도식이다.
실습 화면 묶음 09 1장
 원본 크기로 보기 ↗
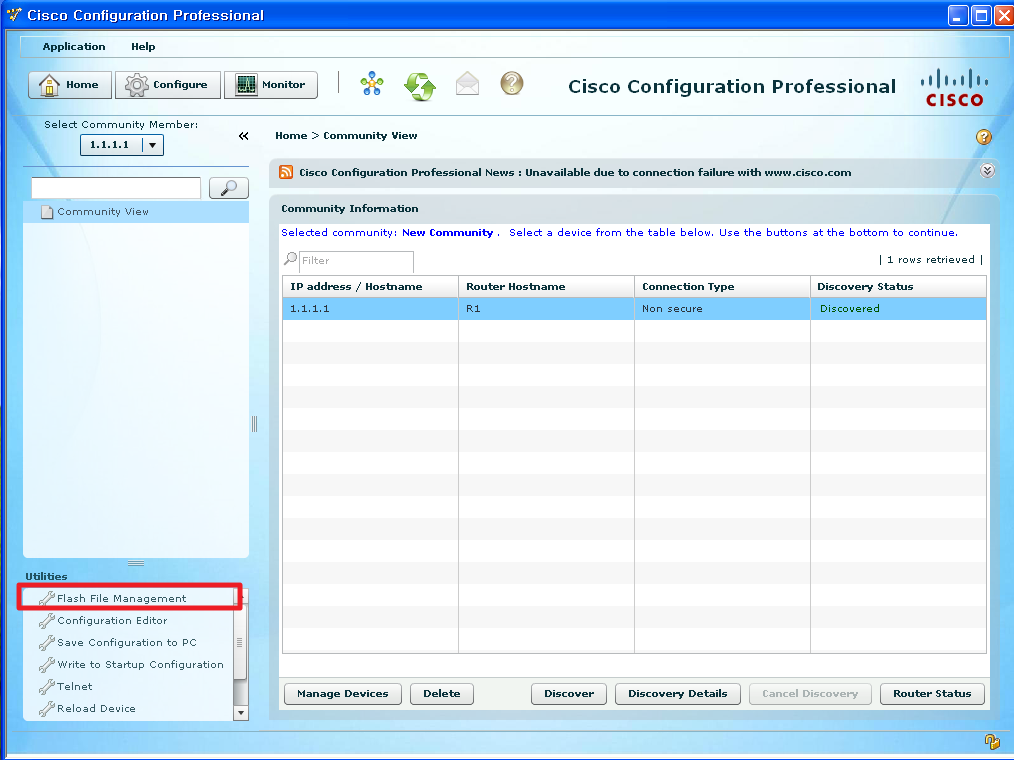
- 학습 원본 · Cisco CCP 라우터 관리 실습의 CCP에 수록된 화면·도식이다.
실습 화면 묶음 10 1장
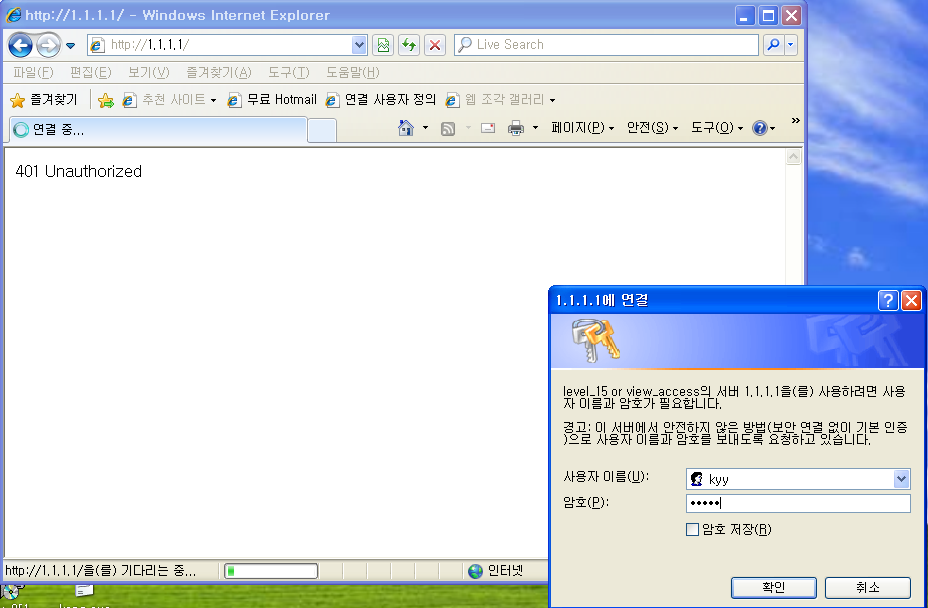 원본 크기로 보기 ↗
- 학습 원본 · Cisco CCP 라우터 관리 실습의 CCP에 수록된 화면·도식이다.
실습 화면 묶음 11 1장
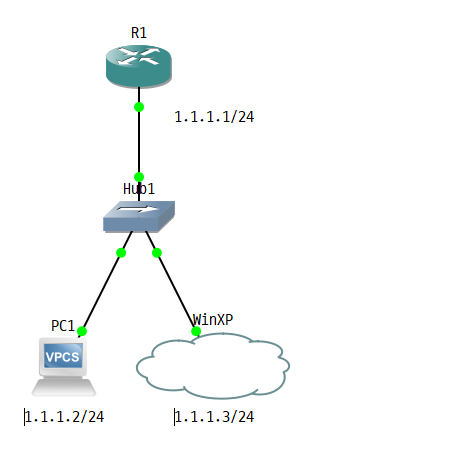 원본 크기로 보기 ↗
- 학습 원본 · Cisco CCP 라우터 관리 실습의 CCP에 수록된 화면·도식이다.
실습 화면 묶음 12 1장
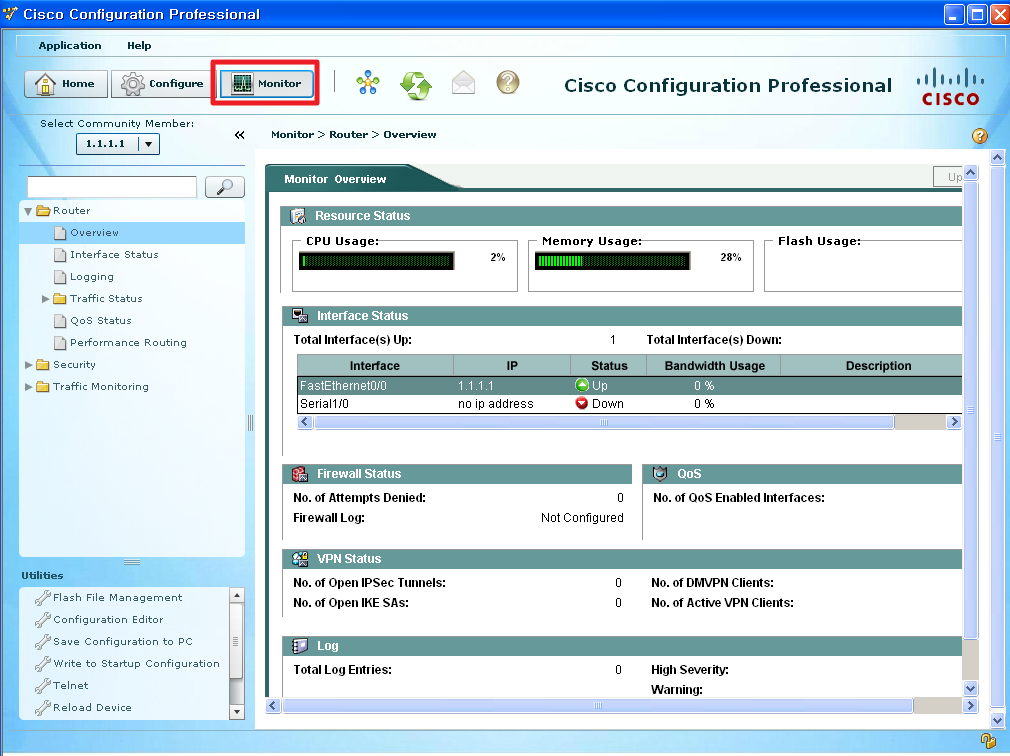 원본 크기로 보기 ↗
- 학습 원본 · Cisco CCP 라우터 관리 실습의 CCP에 수록된 화면·도식이다.
실습 화면 묶음 13 1장
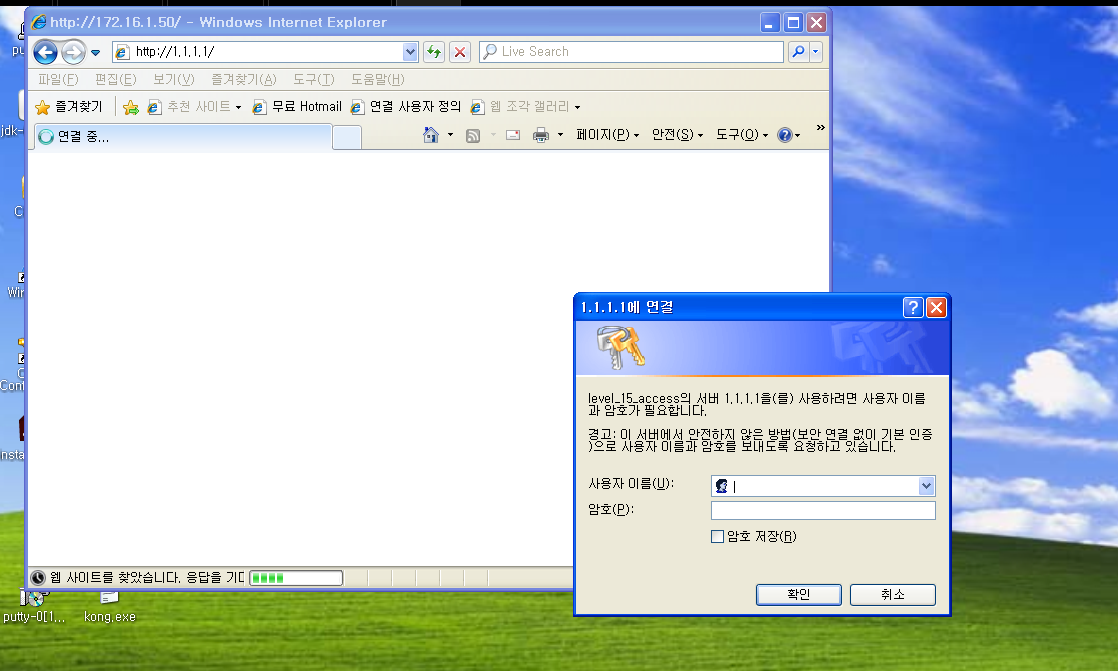 원본 크기로 보기 ↗
- 학습 원본 · Cisco CCP 라우터 관리 실습의 CCP에 수록된 화면·도식이다.
실습 화면 묶음 14 1장
 원본 크기로 보기 ↗
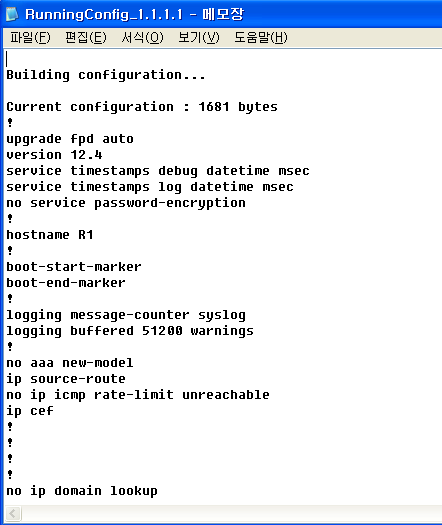
- 학습 원본 · Cisco CCP 라우터 관리 실습의 CCP에 수록된 화면·도식이다.
실습 화면 묶음 15 1장
 원본 크기로 보기 ↗
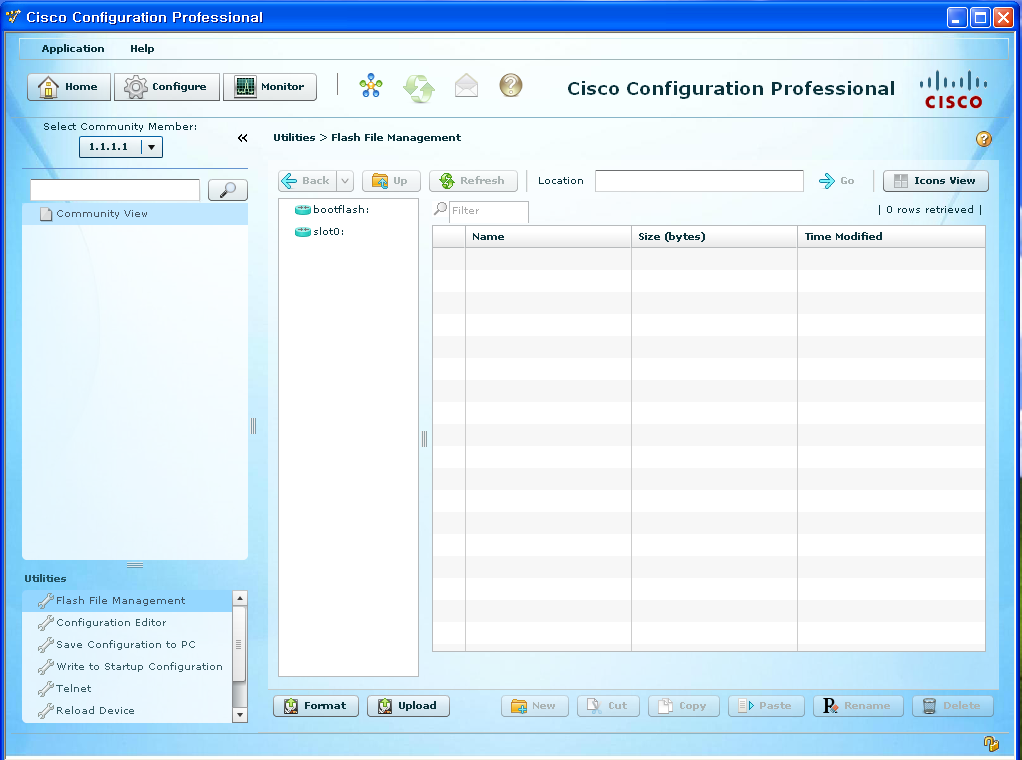
- 학습 원본 · Cisco CCP 라우터 관리 실습의 CCP에 수록된 화면·도식이다.
실습 화면 묶음 16 1장
 원본 크기로 보기 ↗
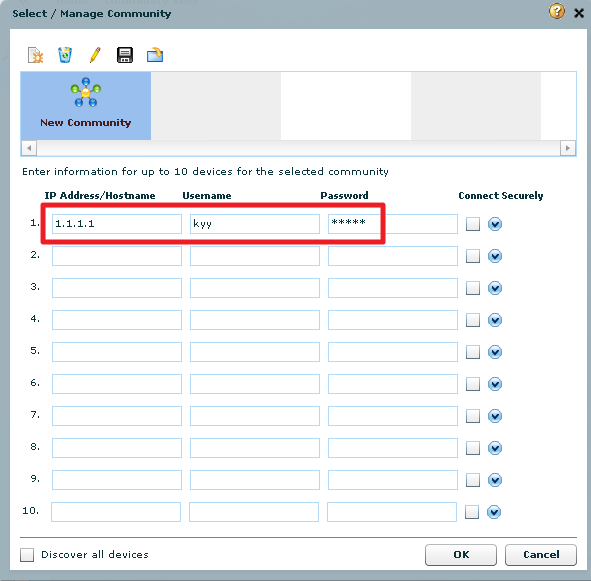
- 학습 원본 · Cisco CCP 라우터 관리 실습의 CCP에 수록된 화면·도식이다.
실습 화면 묶음 17 1장
 원본 크기로 보기 ↗
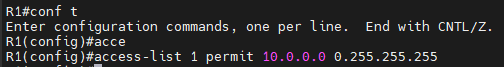
- 문서 문맥에 삽입된 원본 명령·상태 출력이다. ACL의 순서, 방향과 와일드카드 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
실습 화면 묶음 18 1장
 원본 크기로 보기 ↗
- 문서 문맥에 삽입된 원본 명령·상태 출력이다. ACL의 순서, 방향과 와일드카드 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
실습 화면 묶음 19 3장
 원본 크기로 보기 ↗
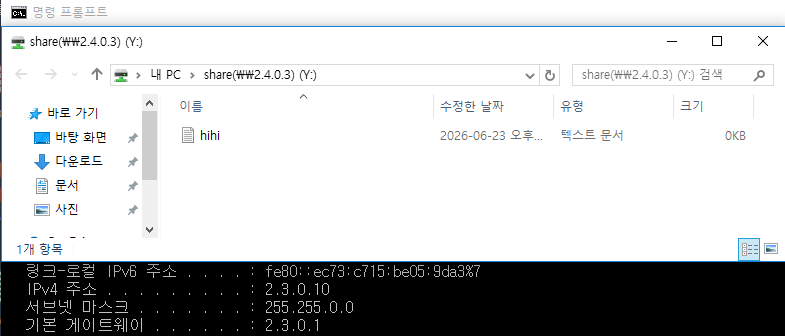
- 「전제 조건 : 포트 확인」 문맥에 삽입된 원본 실습·개념 참고 화면이다. ACL의 순서, 방향과 와일드카드 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
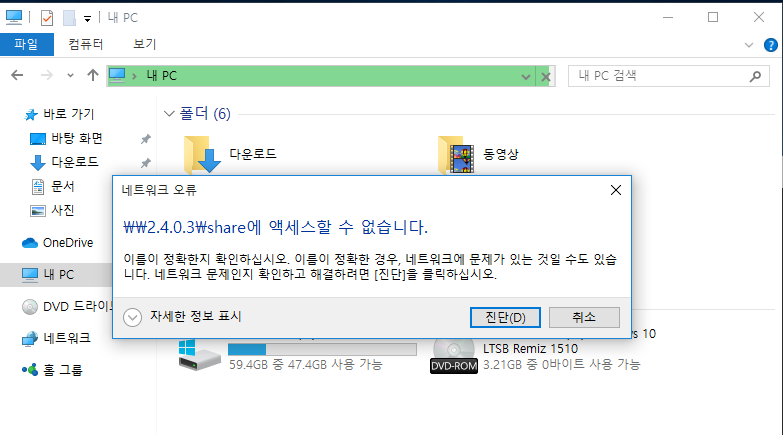
- 「전제 조건 : 포트 확인」 문맥에 삽입된 원본 실습·개념 참고 화면이다. ACL의 순서, 방향과 와일드카드 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「전제 조건 : 포트 확인」 문맥에 삽입된 원본 실습·개념 참고 화면이다. ACL의 순서, 방향과 와일드카드 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
동작·명령 참고 문서
11다른 기능이 ACL을 참조할 때의 의미
- · 참조의 분류 에서 permit은 변환 대상, deny는 그 규칙의 변환 대상에서 제외한다는 뜻이다. 의 distribute-list나 route-map이 참조하면 대상은 사용자 데이터 패킷이 아니라 경로 정보일 수 있다.
- 같은 단어 permit을 사용해도 어떤 기능이 목록을 소비하는지에 따라 결과가 다르다.
- “에서 deny이므로 모든 위치에서 패킷을 폐기한다”는 설명은 성립하지 않는다.
- 스토리지 수업의 은 initiator의 IQN 접근 허용을 다룬다. 라우터의 IP 패킷 과 이름은 같지만 검사하는 대상이 다르다.
- ASA의 장비 자체를 향한 허용 명령과 통과 트래픽의 inspection 역시 별개이다.
- 같은 의 permit도 참조한 기능에 따라 의미가 달라진다.
검증·예외
12반환 트래픽과 단편 때문에 생기는 오판
- 반환 포트 반전클라이언트 51000→서버 443 요청의 응답은 서버 443→클라이언트 51000이다. 반대 방향 에도 목적지 443만 허용하면 정상 응답을 놓칠 수 있다.
- established의 한계전통적 의 established는 ACK 또는 RST 비트를 검사하는 조건이다. 실제 SYN 교환을 추적한 연결표가 아니므로 해당 비트가 있다는 이유만으로 정상 세션을 인증하지 않는다.
- 비최초 단편의 뒤쪽 단편에는 · 헤더가 없을 수 있다. 포트 조건과 fragments 조건이 결합될 때의 처리 규칙은 사용 플랫폼의 문서로 확인해야 한다.
- 카운터의 범위공유 의 카운터는 여러 적용 지점의 영향이 합쳐질 수 있고 로그는 별도로 제한될 수 있다. 로그 한 줄 수와 실제 패킷 수가 항상 같다고 가정하지 않는다.
- 전후 주소필터가 변환 전 주소를 보는지 후 주소를 보는지는 적용 위치·방향·플랫폼 처리 순서에 달려 있다. 양쪽 패킷의 실제 tuple을 비교해 가 어떤 주소를 검사했는지 설명한다.
학습 확인
이해했는지 확인하기
- 앞선 넓은 규칙이 뒤 규칙을 가리지 않는가?
- in/out을 실제 적용 인터페이스 기준으로 판단했는가?
- 정상 허용과 차단 대상 모두에서 카운터를 확인했는가?