패킷 캡처·SPAN·RSPAN: 관측 위치와 실제 해석
스위치 복제 경로, 캡처·표시 필터 문법, 프레임·스트림 해석과 누락의 원인을 연결하고 RSPAN 원본 화면에서 확인 가능한 범위를 구분합니다.
개념부터 찾아보기
정의·역할·동작 원리를 독립 페이지에서 확인하세요. 본문의 밑줄 용어에도 설명이 있습니다.
이 노트에서 설명할 수 있게 되는 것
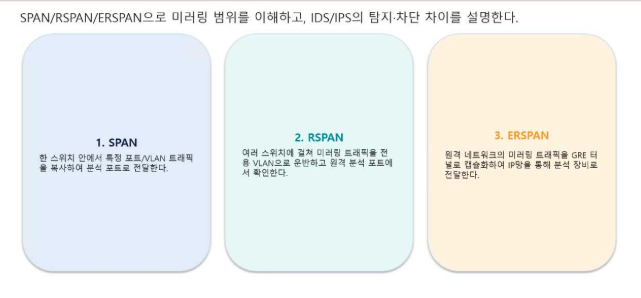
- 관측 위치와 SPAN·RSPAN·ERSPAN의 전달 범위를 구분한다.
- 수집 필터와 표시 필터를 올바르게 작성한다.
- 패킷 해석과 캡처 품질의 한계를 함께 설명한다.
01캡처 위치가 보이는 정보를 결정한다
- 개념패킷 캡처는 특정 관측 지점을 통과한 프레임·패킷과 시각 정보를 수집하는 작업이다. 수집 위치·방향·필터·장비 처리에 따라 보이는 통신이 달라진다.
- 관측 지점스위치는 학습한 목적지 MAC의 포트로 unicast를 전달하므로 같은 의 아무 PC에서 캡처한다고 다른 두 PC 사이의 프레임이 모두 보이지 않는다.
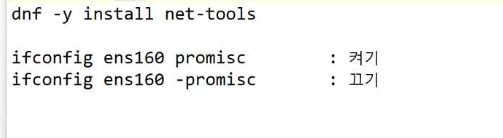
- promiscuous mode는 NIC에 도착한 다른 목적지 프레임도 받아들이는 동작이며 스위치가 보내지 않은 프레임을 가져오는 기능이 아니다.
- 의 한계관측 대상의 호스트에서 직접 수집하거나 스위치 , 네트워크 TAP 등으로 복제 트래픽을 전달받아야 한다. 전후, 방화벽 양쪽, 가상 스위치 내부의 위치에 따라 주소·포트·관측 범위가 달라진다.
- 의 -i any는 여러 인터페이스를 볼 수 있지만 cooked link-layer 형식일 수 있어 원래 헤더 분석에는 개별 인터페이스가 더 적절하다.
- 수집 프로그램원본 노트의 “SSH root 로그인을 허용해야 사용 가능”은 일반 요구 조건이 아니다. 원격 수집 방식과 캡처 권한을 구분하며 적절한 dumpcap 권한 또는 제한된 원격 수집 계정으로 구성할 수 있다.
- GUI 전체를 root로 실행해야만 패킷을 읽을 수 있는 것도 아니다.
02SPAN: source 방향과 destination의 역할
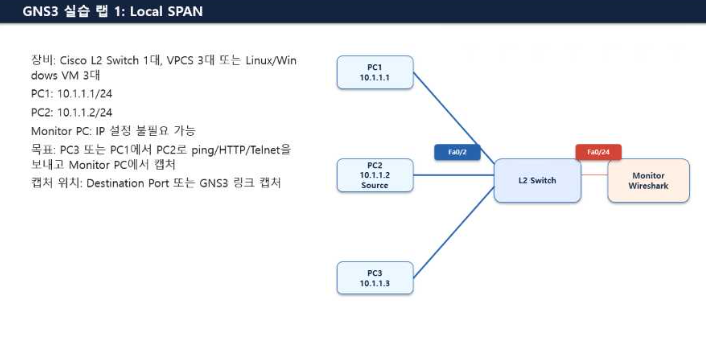
- ·Local 은 같은 스위치에서 포트나 의 트래픽을 포트로 복제한다. rx·tx·both는 포트를 기준으로 들어오고 나가는 방향이다.
- 두 방향을 함께 관찰하면 요청·응답을 볼 수 있지만 여러 를 동시에 복제할 때 같은 프레임이 중복되거나 출력 용량을 초과할 수 있다.
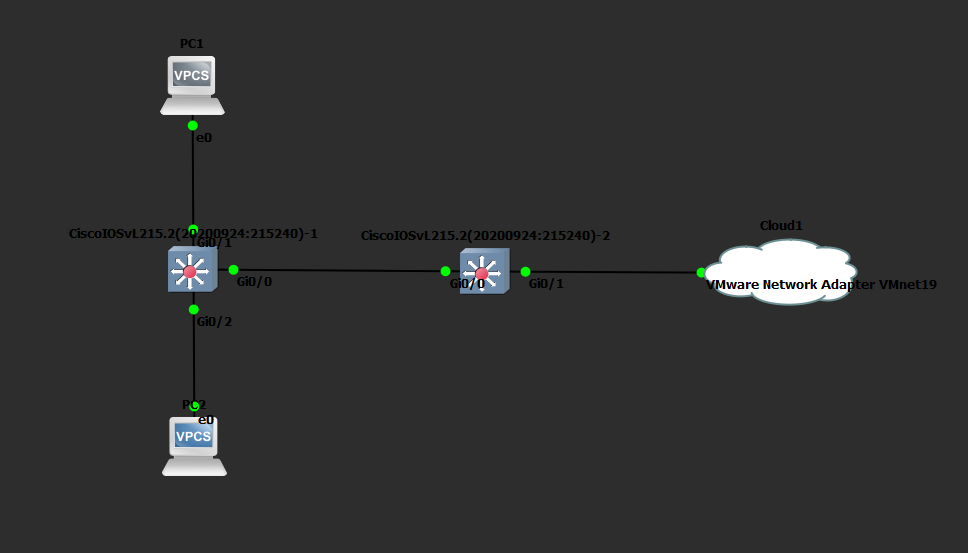
- 수신·송신 방향원본의 Gi0/1→Gi0/2 구성에서 센서는 Gi0/2에 연결한다. 일반적인 은 정상 스위칭 포트와 동작이 다르므로 관리 통신과 수집을 같은 NIC에 의존하지 않는다.
- 복제 프레임을 수신하는 인터페이스 자체에는 IP가 없어도 되지만 센서를 관리하기 위한 별도 인터페이스에는 주소가 필요할 수 있다.
- 센서 포트 센서는 지나가는 원본 트래픽을 복사해서 관찰한다. 복제본을 버렸다고 원본 전달이 중단되지는 않으므로 이 배치만으로 inline 차단이 되지 않는다.
- 의 경보와 별도 방화벽 연계 조치, inline 경로의 를 구분한다.
monitor session 1 source interface GigabitEthernet0/1 both
monitor session 1 destination interface GigabitEthernet0/2
show monitor session 1
수업의 Local 구조를 재구성한 예제. 장비별 지원 포트·세션 수· 제약을 확인한다.
SPAN 목적지에서 다른 두 단말의 ICMP를 관찰하기
스위치 포트의 트래픽을 별도 포트로 복제하고, 보이는 패킷과 관측 한계를 구분한다.
실습 구성과 전제
- IOSvL2 실습의 PC1은 Gi0/1, PC2는 Gi0/2, PC3는 Gi0/3에 연결되어 있다. PC2 쪽 링크를 캡처 지점으로 사용한다.
- 미러링 목적지는 일반 사용자 통신용 포트와 역할이 다르다. 이 실습은 다른 두 단말의 트래픽을 관찰하는 전용 지점을 만든다.
source와 destination을 명시한다
- Gi0/1을 , Gi0/2를 으로 설정하면 PC1이 주고받는 프레임 복사본이 PC2 쪽으로 전달된다. both는 포트의 수신과 송신 방향을 모두 대상으로 한다.
- 은 IP 목적지를 바꾸는 설정이 아니다. 원래 프레임을 관찰용 링크로 복제하므로 캡처에 PC1·PC3 주소가 그대로 보일 수 있다.
textmonitor session 1 source interface GigabitEthernet0/1 both monitor session 1 destination interface GigabitEthernet0/2 end show monitor session 1Gi0/1→Gi0/2 원 실습을 방향까지 명시하여 재구성했다. 장비가 해당 명령을 지원한다는 조건이다.
확인 기준와 을 뒤집지 않는다. 세션 번호는 구성 식별자이고 서로 다른 명령이 같은 세션을 가리켜야 한다.
PC1과 PC3 사이 테스트를 캡처한다
- PC1에서 PC3로 ping하며 PC2 링크의 캡처를 읽는다. 화면에 Echo request와 reply가 보이는 것은 복제 지점이 그 통신을 관측했다는 증거다.
- 함께 보이는 와 는 각각 주소 해석과 스위치 제어 프레임이다. 만 찾으려면 표시 필터를 써서 화면을 좁히되 원 캡처를 지우지 않는다.
texticmp || arp표시 필터 예시. 캡처 필터 문법으로 그대로 사용하지 않는다.
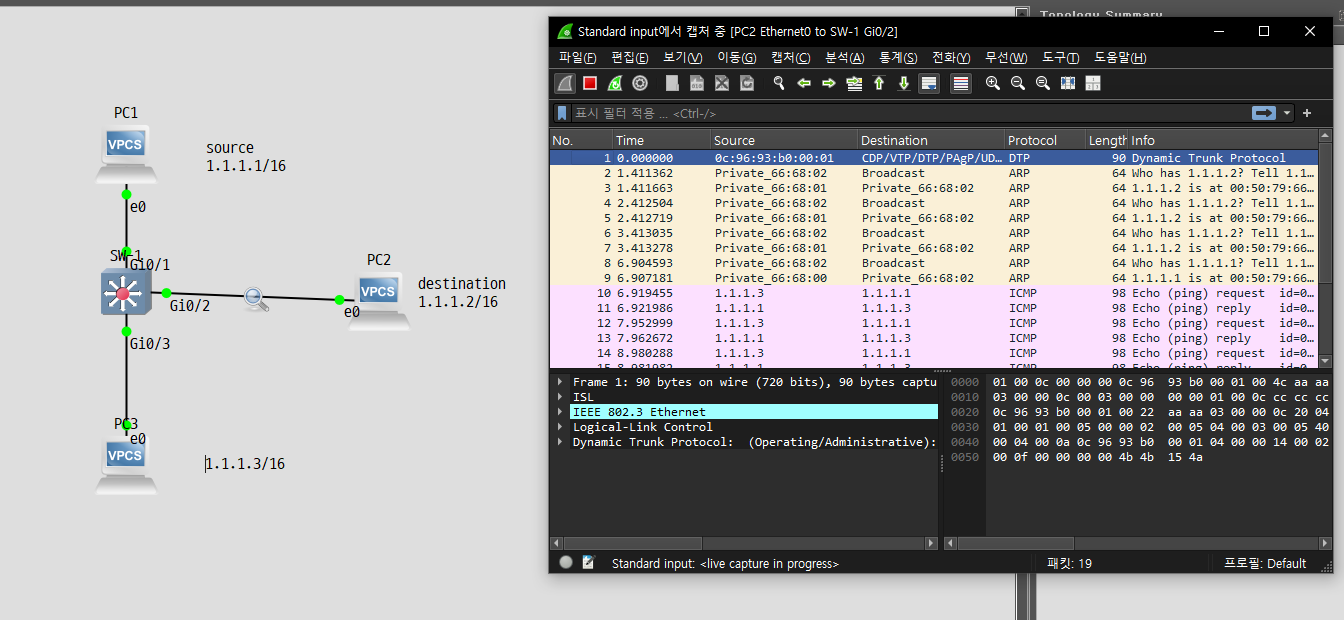 원본 크기로 보기 ↗
- 왼쪽 구성에는 PC1 source, PC2 destination 표기와 세 개의 스위치 연결이 있다.
- 오른쪽 목록에 ARP와 1.1.1.1↔1.1.1.3 ICMP Echo request/reply가 보인다.
확인 기준PC2 자신의 목적지 주소만 찾으면 미러링 트래픽을 놓친다. 출발지·목적지가 PC1·PC3인 흐름을 선택한다.
다른 장비의 show 출력도 같은 관점으로 판독한다
- 아래 ESW1 화면은 앞 IOSvL2와 다른 실습의 검증 예시다. Both Fa1/0, Fa1/15로 같은 ·direction· 구조를 보여 준다.
- 패킷이 없을 때는 방향, 필터, 센서 링크 및 캡처 인터페이스를 먼저 확인한다. 미러링 대역폭 초과나 관측 손실 가능성 때문에 보이지 않는 패킷을 원래 회선의 손실로 바로 단정하지 않는다.
textshow monitor session 1 show interfaces GigabitEthernet0/2실습 흐름을 재구성한 명령 예시. 장치·인터페이스 이름은 구성에 맞춰 사용한다.
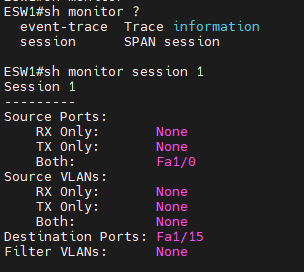 원본 크기로 보기 ↗
- Session 1의 Source Ports Both는 Fa1/0이다.
- Destination Ports는 Fa1/15이고 Filter VLANs는 None이다.
확인 기준서로 다른 인터페이스 이름을 한 구성의 변경 전후로 연결하지 않는다. show monitor 이 의도한 관찰 지점을 가리키는지 확인한다.
실습에서 확인한 동작 원리
- 은 복제 관찰 기능이므로 미러링 센서 자체가 트래픽을 차단하는 inline 가 되는 것은 아니다.
- 패킷 해석 전에 어느 포트의 어느 방향을 보고 있는지 확정해야 한다.
설정·출력 추가로 확인하기 18장
아래 화면을 펼쳐 위 실습의 설정값, 명령과 확인 기준을 비교해 보세요. 각 묶음은 별도 실습 기록입니다.
실습 화면 묶음 01 1장
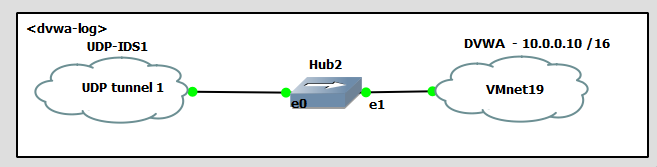 원본 크기로 보기 ↗
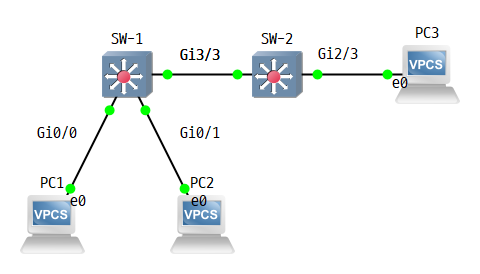
- 「Topology」 문맥에 삽입된 원본 구성도이다. 패킷 캡처·SPAN·RSPAN 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
실습 화면 묶음 02 1장
 원본 크기로 보기 ↗
- 학습 원본 · SPAN·RSPAN 관측과 패킷의 Rspan에 수록된 화면·도식이다.
실습 화면 묶음 03 1장
 원본 크기로 보기 ↗
- 학습 원본 · SPAN·RSPAN 관측과 패킷의 Rspan에 수록된 화면·도식이다.
실습 화면 묶음 04 1장
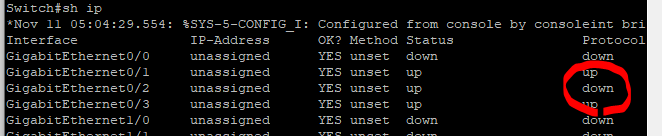 원본 크기로 보기 ↗
- 학습 원본 · SPAN·RSPAN 관측과 패킷의 GNS3와 VMware 연동 후 gns 작업에 수록된 화면·도식이다.
실습 화면 묶음 05 8장
 원본 크기로 보기 ↗
- 문서 문맥에 삽입된 원본 실습·개념 참고 화면이다. 패킷 캡처·SPAN·RSPAN 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「실습 (span)」 문맥에 삽입된 원본 실습·개념 참고 화면이다. 패킷 캡처·SPAN·RSPAN 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「실습 (RSPAN)」 문맥에 삽입된 원본 실습·개념 참고 화면이다. 패킷 캡처·SPAN·RSPAN 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「실습 (RSPAN)」 문맥에 삽입된 원본 실습·개념 참고 화면이다. 패킷 캡처·SPAN·RSPAN 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 문서 문맥에 삽입된 원본 실습·개념 참고 화면이다. 패킷 캡처·SPAN·RSPAN 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「GNS3 VM (+ RSPAN 스위치)」 문맥에 삽입된 원본 실습·개념 참고 화면이다. 패킷 캡처·SPAN·RSPAN 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 「GNS3 VM (+ RSPAN 스위치)」 문맥에 삽입된 원본 실습·개념 참고 화면이다. 패킷 캡처·SPAN·RSPAN 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
- 문서 문맥에 삽입된 원본 패킷 캡처이다. 패킷 캡처·SPAN·RSPAN 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
실습 화면 묶음 06 5장
 원본 크기로 보기 ↗
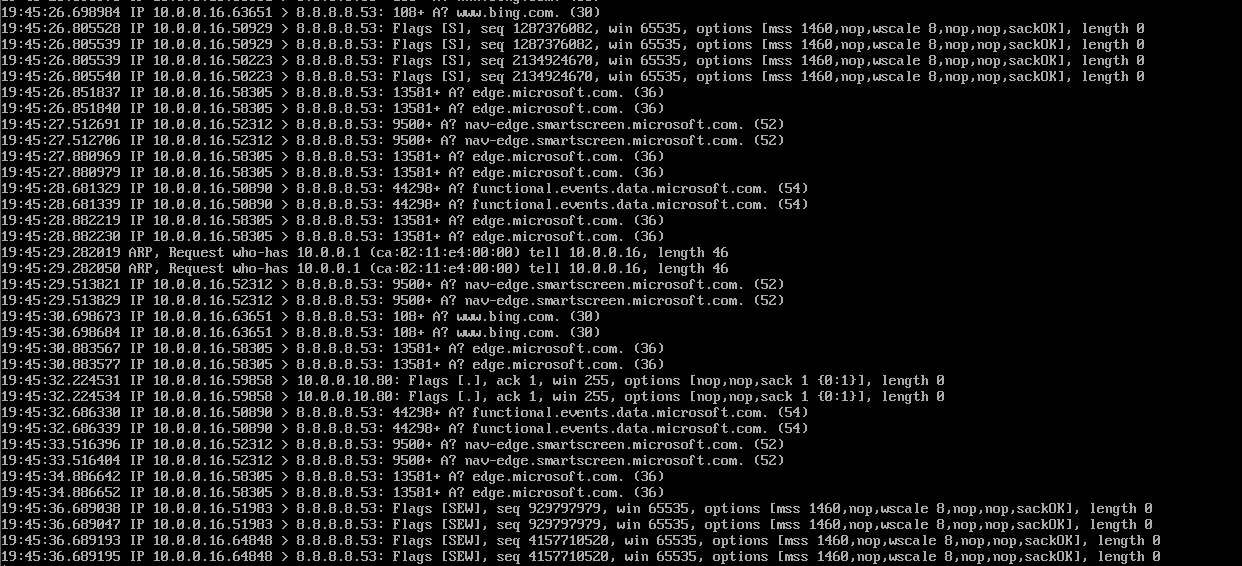
- 「port 미러링」 문맥에 삽입된 원본 설정·관리 화면이다. 패킷 캡처·SPAN·RSPAN 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
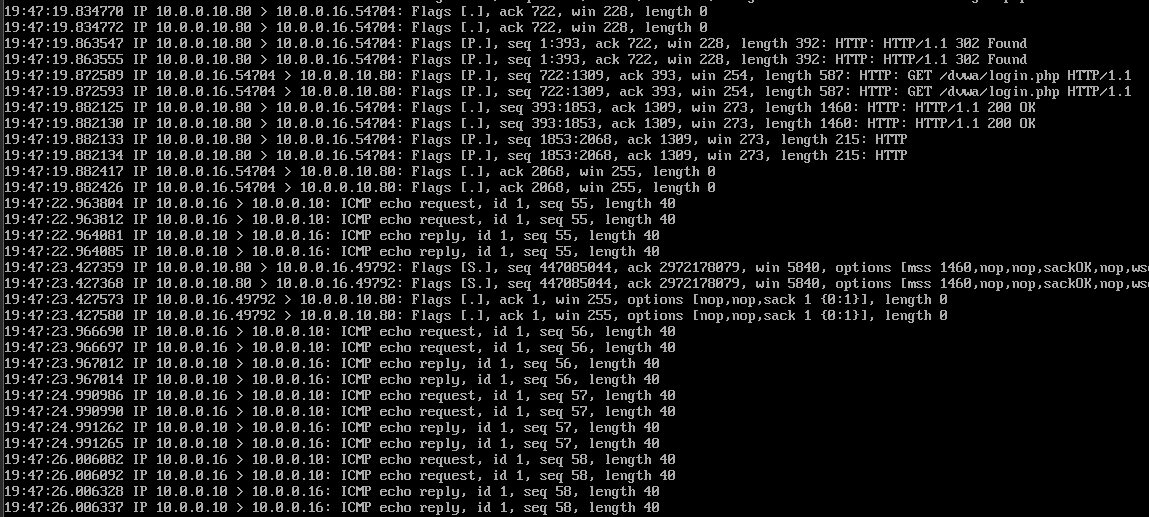
- 「port 미러링」 문맥에 삽입된 원본 설정·관리 화면이다. 패킷 캡처·SPAN·RSPAN 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
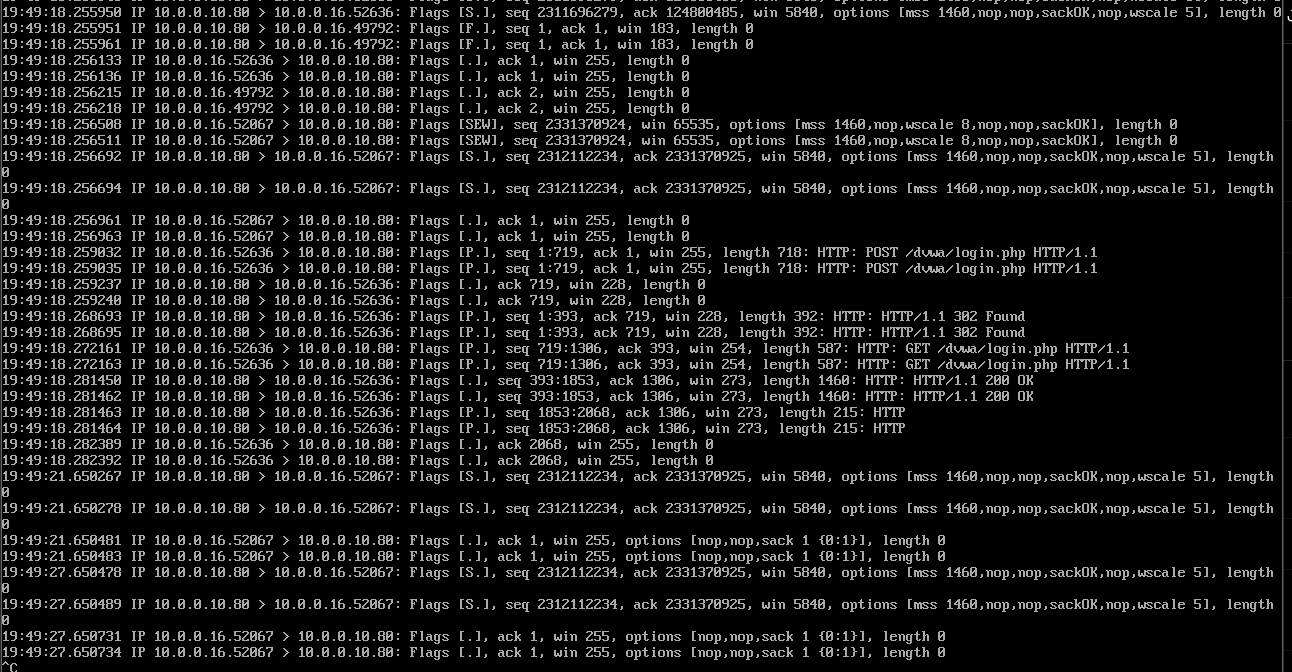
- 「port 미러링」 문맥에 삽입된 원본 설정·관리 화면이다. 패킷 캡처·SPAN·RSPAN 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
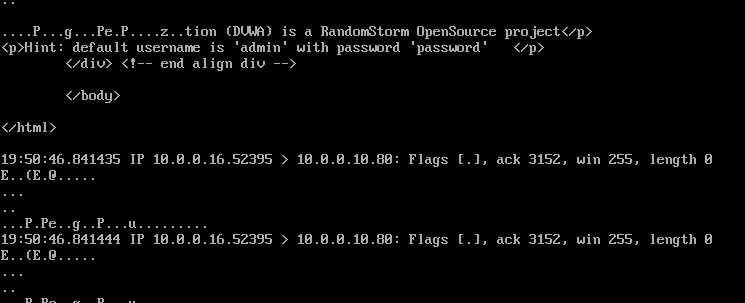
- 「port 미러링」 문맥에 삽입된 원본 실습·개념 참고 화면이다. 패킷 캡처·SPAN·RSPAN 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
 원본 크기로 보기 ↗
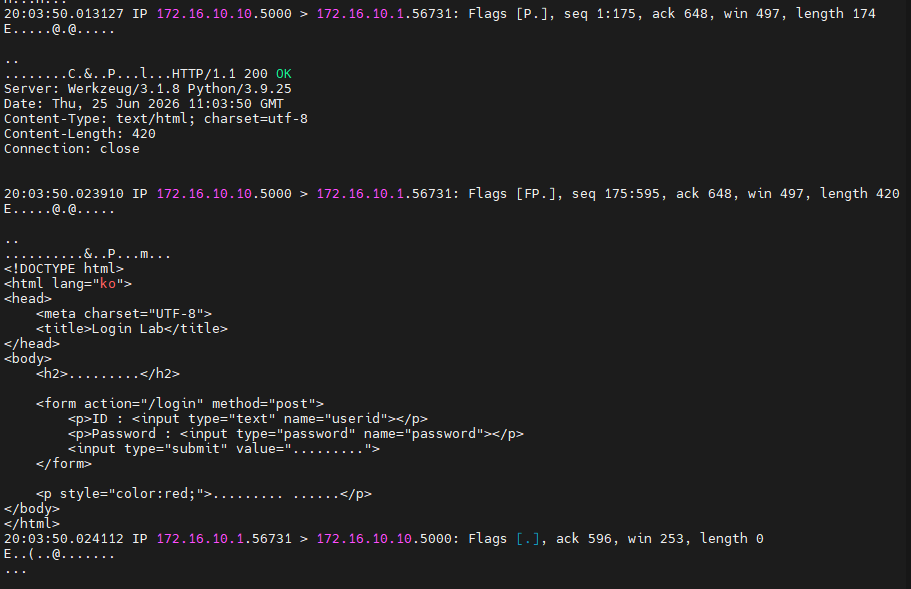
- 「port 미러링」 문맥에 삽입된 원본 실습·개념 참고 화면이다. 패킷 캡처·SPAN·RSPAN 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
실습 화면 묶음 07 1장
 원본 크기로 보기 ↗
- 수업 원본 자료 · tcpdump와 패킷 구성 도구의 실습 화면.
동작·명령 참고 문서
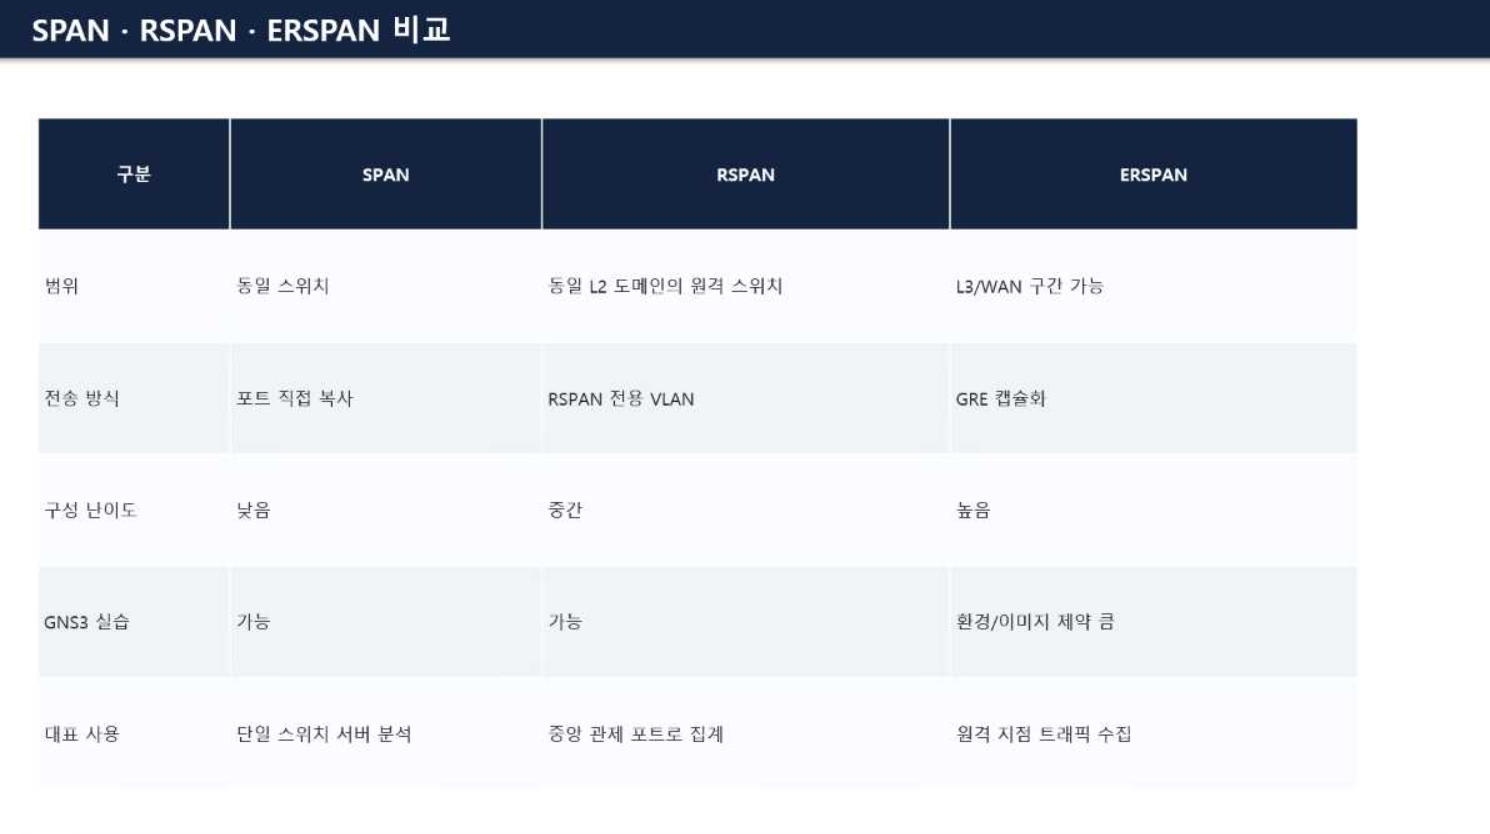
03RSPAN과 ERSPAN: 원격 센서로 복제 트래픽 운반
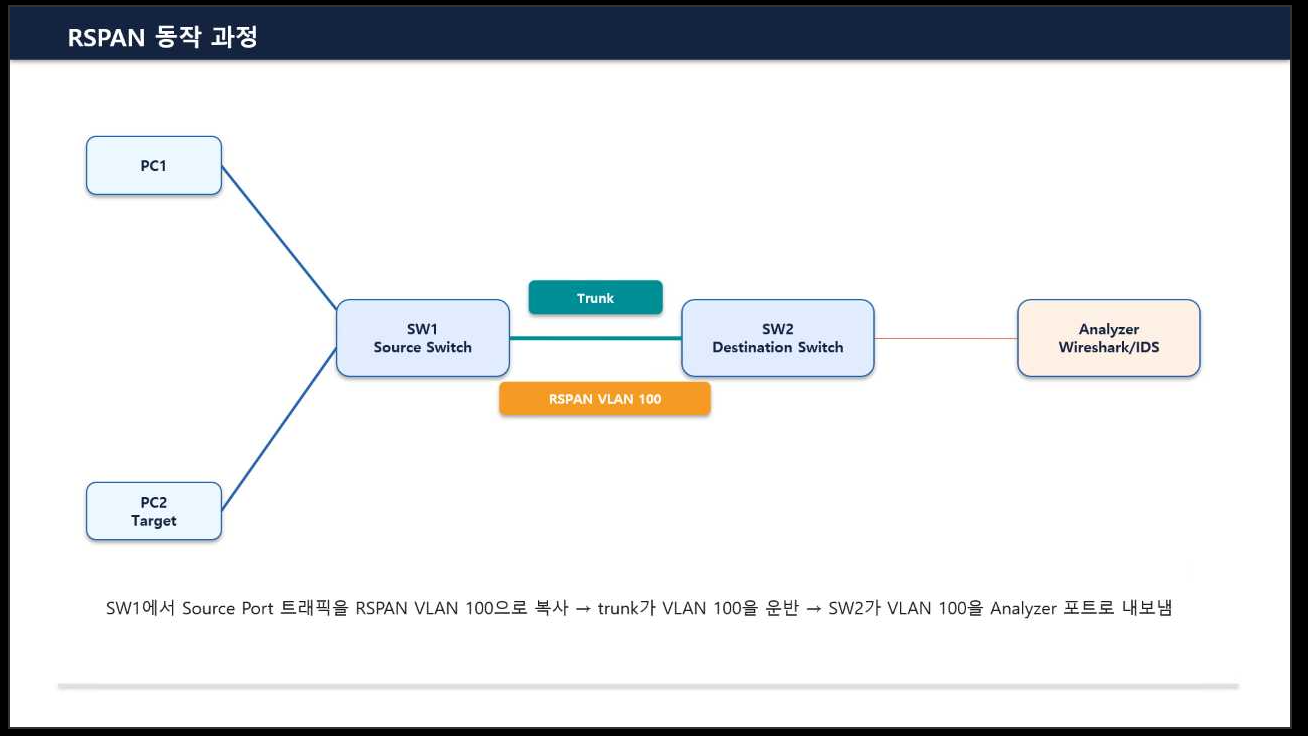
- 은 전용 remote- 을 통해 L2 스위치 구간을 건너 복제본을 운반한다. 송신 스위치는 를 복제해 으로 내보내고 수신 스위치는 그 remote 을 로 받아 센서 포트로 전달한다.
- 중간 trunk가 해당 을 허용하고 관련 스위치가 을 지원해야 한다.
- 수신 설정 100은 일반 의 이며 수신 예제의 remote 과 구분한다. 아래는 기능을 지원하는 IOS 계열의 구성 예다.
- trunk에서 모든 을 허용하는 설정은 모든 허용을 뜻하지만 수집 목적 과 필요한 운영 을 의도적으로 결정해야 한다.
- 은 와 IP로 복제 프레임을 캡슐화하여 L3 경로로 운반한다. 수신 측은 이를 디캡슐화한다.
- 캡슐화 자체에는 암호화가 없다.
- 지원 여부와 캡슐화·수신 조건은 플랫폼에 따라 확인한다.
! 송신 스위치: VLAN 100을 remote-span VLAN으로 구성
vlan 100
 remote-span
monitor session 1 source interface GigabitEthernet0/0 both
monitor session 1 destination remote vlan 100
! 수신 스위치: VLAN 및 trunk 전달 경로도 준비
vlan 100
 remote-span
monitor session 1 source remote vlan 100
monitor session 1 destination interface GigabitEthernet2/3
수업 설정의 역할을 명확히 한 조각이다. trunk 설정과 장비 지원 조건은 생략했으며 만 쓰는 일반 과 구분한다.
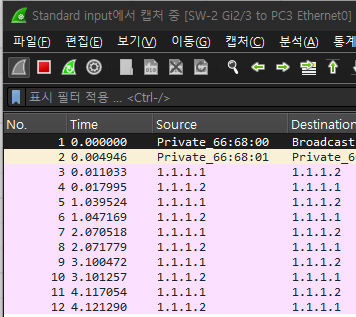
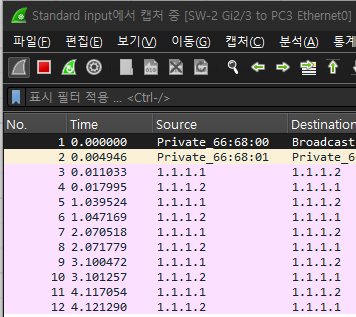
원격 미러링 목적지에서 관찰한 두 단말의 트래픽
 원본 크기로 보기 ↗
이 자료에서 읽어낼 것
- 창 제목은 SW-2의 Gi2/3에서 PC3로 가는 링크를 캡처했음을 나타낸다. 원래 PC1-PC2 통신을 별도 관측 포트로 복제한 결과를 보는 위치이다.
- Source와 Destination에 1.1.1.1, 1.1.1.2가 교대로 나타난다. 미러링된 프레임의 주소가 센서 PC3 주소로 바뀌는 것은 아니다.
- 맨 위에는 Broadcast와 MAC 표기가 보인다. 그러나 잘린 Protocol 열이 없으므로 이 이미지 하나만으로 해당 행의 ARP 세부 필드나 뒤 행의 ICMP Type을 확정하지 않는다.
- 이 화면은 일부 트래픽 관찰의 증거다. 모든 패킷의 무손실 수집이나 센서의 차단 기능을 입증하지 않는다.
04캡처 필터와 표시 필터를 바꾸어 쓰지 않기
- 와 표시 필터캡처 필터는 libpcap/ 문법으로 수집 시점의 대상을 줄인다. 제외된 패킷은 파일에 없으므로 이후 표시 필터를 바꾸어도 복구되지 않는다.
- 표시 필터는 저장되었거나 현재 수집된 패킷을 프로토콜 필드로 선별해 화면에 보여 준다.
- 플래그 문법.flags.syn == 1은 표시 필터 문법이며 -r의 필터로 그대로 사용할 수 없다. 플래그를 에서 검사할 때는 [tcpflags]와 마스크를 사용한다.
- 복합 조건은 괄호로 묶고 셸이 기호를 해석하지 않도록 따옴표를 사용한다.
- 암호화와 표시 조건HTTP 표시 필터는 가 해당 데이터를 HTTP로 해석할 때 의미가 있다. 암호화된 HTTPS에서 키와 복호화 조건이 없으면 요청 경로나 본문이 자동으로 보이지 않는다.
- 443이라는 포트만으로 모든 패킷을 같은 응용 프로토콜로 확정하지 않는다.
| 목적 | 캡처/ 문법 | 표시 문법 |
|---|---|---|
| 특정 호스트 | host 192.0.2.10 | ip.addr == 192.0.2.10 |
| 443 | port 443 | .port == 443 |
| SYN=1, ACK=0 | [tcpflags] & (-syn|-ack) == -syn | .flags.syn == 1 && .flags.ack == 0 |
| 질문 이름 | 상세 이름 필터 대신 전달 대상을 수집 | .qry.name == "example.com" |
05tcpdump 옵션과 PCAP의 실제 의미
- 출력·저장-nn은 주소와 서비스 이름 변환을 줄여 숫자 그대로 보게 하고, -e는 링크 계층 정보를 표시하며 -X는 hex·ASCII 데이터를 보여 준다. -w는 텍스트 화면 출력을 리다이렉션하는 대신 캡처 레코드를 파일에 저장하고 -r은 그 파일을 읽는다.
- 확장자 이름을 .pcapng로 바꾼다고 저장 형식이 바뀌지는 않는다.
- 은 패킷당 저장할 최대 바이트 수이다. 작은 값이면 헤더만 남기고 본문이 잘릴 수 있으므로 캡처 길이와 원래 길이를 비교한다.
- -s 0은 도구의 최대 을 선택하는 관례이며 링크에서 무엇이든 무제한으로 보존한다는 의미는 아니다.
- NIC·드라이버에서 제거한 FCS나 태그는 애초에 전달되지 않을 수 있다.
- 회전 저장-C와 -W로 파일 크기와 순환 파일 수를 제한하면 디스크 사용을 관리할 수 있지만 오래된 파일을 덮어쓴다. %02d를 단순 -C/-W 파일명에 넣어 printf처럼 자동 치환될 것으로 기대하지 않는다.
- 는 회전 방식에 따라 자체 번호를 붙이며 -G를 쓰는 시간 형식과 구분한다.
tcpdump -D
# 허가된 실습 인터페이스의 제한된 캡처 예
sudo tcpdump -nni eth0 -s 0 -C 50 -W 4 -w capture.pcap 'host 192.0.2.10'
# 저장한 파일을 읽는 예
tcpdump -nnr capture.pcap 'tcp[tcpflags] & (tcp-syn|tcp-ack) == tcp-syn'
eth0·파일명·문서용 IP는 설명용이다. 위 저장 명령은 실제 실행하면 패킷 파일을 생성하고 순환 시 이전 파일을 덮어쓴다.
06캡처 레코드의 길이·시각·링크 타입을 먼저 해석하기
- 원래 길이와 저장 길이패킷 레코드에는 원래 패킷 길이와 실제 저장한 길이가 구분될 수 있다. 으로 일부만 저장하면 프레임이 짧았던 것이 아니라 파일에 남긴 증거가 짧아진 것이다.
- 프로토콜 헤더의 길이IP Total Length나 Data Offset은 패킷 안의 값이다. 캡처 저장 길이보다 길어도 원래 전송이 잘못됐다는 뜻은 아니며 수집 시 잘림 여부를 먼저 확인한다.
- 링크 타입의 차이 캡처와 cooked capture는 첫 헤더 구조가 다르다. 파일의 링크 계층 타입을 무시하고 모든 패킷의 첫 14바이트를 헤더로 읽으면 필드가 어긋난다.
- 시각의 기준타임스탬프 정밀도가 높다고 여러 수집 장비의 시계가 동기화된 것은 아니다. 서로 다른 지점의 지연을 계산하려면 기준 시계·오프셋·타임스탬프가 찍히는 위치를 알아야 한다.
- 여러 인터페이스 문맥여러 인터페이스를 하나의 파일에 담으면 같은 IP 패킷이 입구와 출구에서 중복 관측될 수 있다. 인터페이스 정보·방향·MAC 변화·TTL을 사용해 재전송과 단순 이중 관측을 구분한다.
07한 흐름의 패킷과 지연을 읽는 순서
- 순서 번호 표시 relative sequence number와 실제 32비트 초기 번호는 별개다. SYN·FIN은 각각 순서 공간 1, 순수 ACK는 0을 소비한다.
- 재조립 결과Follow Stream은 여러 세그먼트의 재조립 결과다. 원래 패킷 한 개나 응용의 write 한 번과 같지 않다.
- 관측의 한계HTTP/2·HTTP/3는 여러 요청의 혼합이나 기반 전달을 고려한다. 복호화 자료가 없으면 관찰할 수 있는 메타데이터 범위를 명시한다.
- 동일 흐름 고정시각·관측 위치·출발지/목적지·프로토콜·포트로 분석할 통신을 모은다.
- 링크·IP 주소 분리 주소는 현재 링크 관계, IP 주소는 종단 또는 이후 관계로 읽는다.
- 다른 지점과 대응TTL·IP 식별자· Seq/ACK·payload 길이를 함께 비교해 관측 지점 사이의 패킷을 연결한다.
- 지연 구간 분리 대기→ 연결→ 교환→요청 전송→첫 응답 데이터의 시각을 나눈다. 한 연결을 항상 사용자 요청 하나로 간주하지 않는다.
08보이지 않은 세그먼트와 누적 ACK의 모순 풀기
- 가상 캡처 범위이미 확립된 연결에서 수신자가 다음으로 기대하던 번호가 1000이라고 하자. 캡처에는 seq=1000,len=500과 seq=2000,len=500만 보이며 SYN·FIN 소비와 래핑은 없는 예다.
- 관측 범위 계산보이는 데이터는 [1000,1500)과 [2000,2500)이다. 파일에는 [1500,2000)의 500바이트가 비어 있으므로 패킷 분석기는 이전 세그먼트 누락을 표시할 수 있다.
- 수신 ACK 확인같은 연결의 수신자 ACK=2500이 뒤따르고 그 시점이 정확하다면 수신자는 2500 이전을 연속 수신했다고 보고한 것이다. 파일에 없는 범위도 수신자에게는 도착했음을 시사한다.
- 가능한 경로 설명해당 범위가 다른 경로·다른 인터페이스·수집 시작 전 재전송으로 전달됐거나 수집기에서 누락됐을 수 있다. 파일 한 곳의 공백을 곧바로 종단 간 손실로 동일시하지 않는다.
- 추가 증거 선택송신·수신 양 끝의 캡처와 수집 드롭 통계, 인터페이스 식별을 맞춘다. 정상 동작·동일 연결이라는 전제가 깨지는 위조 ACK나 흐름 혼합도 배제한 뒤 결론 범위를 정한다.
09재전송 표시·체크섬 오류·손실을 검증하기
- 분석기의 추론 Retransmission 같은 표시는 분석기가 캡처에서 관찰한 시퀀스 관계를 바탕으로 추론한 것이다. 한 방향만 수집하거나 센서가 패킷을 놓치면 상대가 ACK하지 않았다고 잘못 보일 수 있다.
- 송신·수신 양끝 캡처와 인터페이스· 드롭 카운터를 비교해야 선로 손실과 관측 손실을 구분할 수 있다.
- 송신 호스트의 캡처에서 checksum incorrect가 보이더라도 NIC checksum 가 아직 값을 채우기 전의 패킷일 수 있다. TSO/GSO/GRO로 인해 호스트가 보는 세그먼트 크기와 실제 선로 프레임이 다를 수도 있다.
- 큰 패킷이나 잘못된 체크섬 표시 하나로 프로토콜 공격을 결론 내리지 않는다.
- 수집 손실 종료 때 packets dropped by kernel을 확인하고 수집 인터페이스 통계, 저장 장치 처리량, 필터와 을 함께 기록한다. 이 숫자가 0이어도 상위 스위치에서 복제본을 버렸을 수 있다.
- 원본 PCAP 해시, 시간대, 인터페이스, 필터, 수집 시작·종료 시각을 남겨야 분석 결과를 재현할 수 있다.
10캡처 잘림과 관측 손실을 수치로 판별하기
- 잘린 헤더 계산가상 14· 20· 32바이트 패킷을 =60으로 저장했다면 헤더까지 필요한 66바이트보다 6바이트 부족하다. 옵션 해석 실패는 실제 잘못된 패킷이 아니라 수집 잘림일 수 있다.
- 체크섬 비교 지점송신 호스트에서만 체크섬이 불완전하고 외부 또는 수신 캡처에서 정상이라면 NIC 와 일치한다. 반대로 링크 이후에도 검증 실패가 남으면 송신 전 표시만의 문제로 설명할 수 없다.
- 수신 병합 관측수신 경로의 병합 기능도 여러 패킷을 큰 단위로 보이게 할 수 있다. 어느 방향에서 어느 가 적용됐는지를 구분해야 길이·간격 분석이 맞는다.
- 용량 계산두 입력에서 각각 900 Mbit/s를 복제해 1 Gbit/s 모니터 출구에 보내면 합계 1.8 Gbit/s다. 같은 측정 기준으로 지속된다면 최소 0.8 Gbit/s를 수용하지 못하므로 원래 망 손실 없이도 캡처가 누락될 수 있다.
- 필터가 만든 공백캡처 필터로 이미 제외한 패킷은 표시 필터를 지워도 돌아오지 않는다. 저장 파일을 분석할 때 원래 수집 필터··드롭 수를 함께 남겨야 부재의 의미를 해석할 수 있다.
이해했는지 확인하기
- 수집 위치·방향·시간과 예상 요청·응답을 기록했는가?
- 캡처 필터로 제외한 패킷을 표시 필터에서 찾고 있지 않은가?
- 손실 통계와 offload의 영향을 확인한 뒤 결론을 내렸는가?