PRACTICE MATERIAL
로그 분석 실습 · Linux 관리 (2)
수업 원본 자료 · Linux와 웹 서비스 로그를 통한 상태·행위 관찰. 원문에서 「Linux 관리」에 배치된 그림 또는 화면이다.
CONCEPT → PRACTICE → VERIFICATION
SSH 인증 로그와 서비스 로그를 사건 단위로 묶기
시간·프로세스·세션 필드를 따라 로그 줄의 의미를 구분하고 원인을 과장하지 않는다.
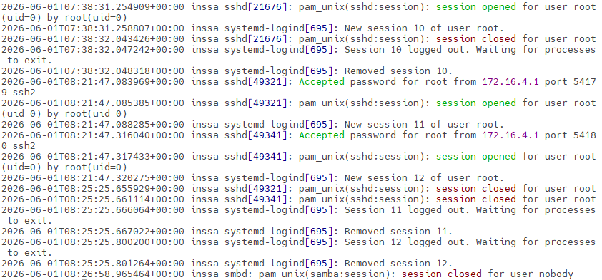
- 인증과 세션의 서로 다른 메시지를 나눈다Accepted password는 인증 수락, session opened는 세션 시작, session closed는 세션 종료의 단서다. systemd-logind의 세션 번호와 sshd PID를 연결해 순서를 좁힌다.
- 서비스 메시지의 주체를 먼저 확인한다DNS 질의·systemd 세션·PHP 정리 작업이 섞인 syslog에서는 프로그램 태그를 먼저 읽는다. grep 문자열 하나로 추출한 출력도 다른 프로그램의 줄을 포함할 수 있다.
- 관찰 사실과 가설을 분리한다보고서에는 '인증 수락 기록이 있다'와 '계정 탈취가 의심된다'를 구분해 쓴다. 후자는 계정 소유자 확인·접근 대상·후속 프로세스 증거를 더 요구한다.