PRACTICE MATERIAL
로그 분석 실습 · Linux 관리 (3)
수업 원본 자료 · Linux와 웹 서비스 로그를 통한 상태·행위 관찰. 원문에서 「Linux 관리」에 배치된 그림 또는 화면이다.
CONCEPT → PRACTICE → VERIFICATION
로그 묶음에서 인증·정책 로드·패키지 변경을 분리해 타임라인 만들기
일상 관리 이벤트를 침해 흔적으로 오인하지 않으면서 조사 우선순위와 증거 연결을 정한다.
- 인증 기록에서 조사할 세션을 고른다계정·인증 방식·출발지·PID·세션 시각을 표로 옮긴다. 운영자의 승인된 작업 시간과 비교해 확인할 대상을 정한다.
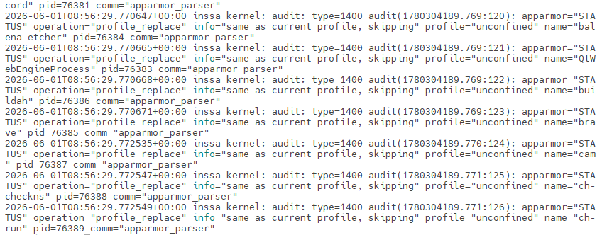
- 정책 로드와 차단 이벤트를 구분한다AppArmor 로그의 profile_load는 보안 프로파일이 로드됐다는 상태 이벤트다. 보안 정책이 등장했다는 이유만으로 악성 행위 차단이라고 판단하지 않는다.
- 패키지 작업과 영향 시점을 대조한다Unpacking·Setting up·Processing triggers는 패키지 관리 과정의 기록이다. 서비스 장애 시각과 겹치면 변경 작업의 영향 가능성을 조사하되 곧바로 악성 설치라고 쓰지 않는다.