PRACTICE MATERIAL
9/4 - bonding / vpn · 실습·개념 참고 화면 1
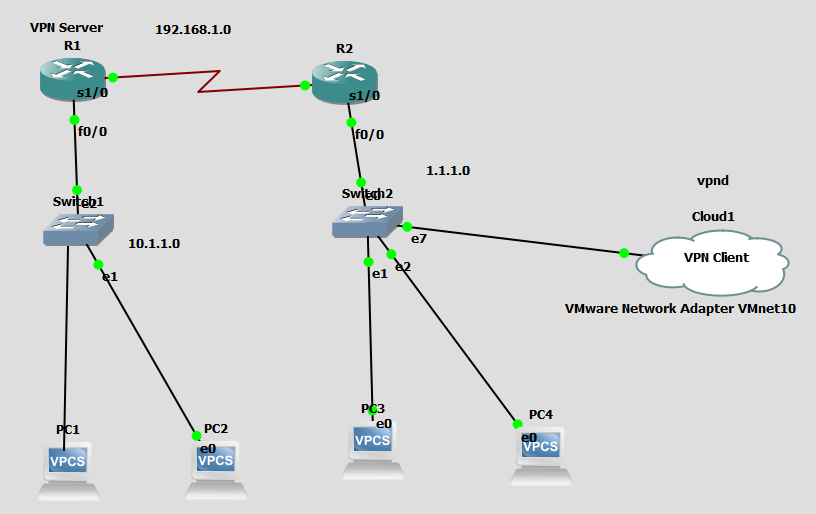
「이론 및 기본 vpn 설정」 문맥에 삽입된 원본 실습·개념 참고 화면이다. IPsec·AH/ESP·IKE 협상과 수업 VPN 설정 해석 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
CONCEPT → PRACTICE → VERIFICATION
IKE 협상·ESP 패킷·암복호화 카운터를 세 단계로 검증하기
GRE 트래픽을 IPsec으로 보호한 실습에서 협상 성공과 실제 암호화 데이터 처리를 서로 다른 증거로 판독한다.
- 보호 대상이 어느 패킷인지 먼저 정한다GRE를 먼저 만들고 그 외부 끝점 사이의 GRE 트래픽을 crypto ACL로 선택한 구성이다. 보호 대상 선택자가 내부 LAN 주소인지 외부 GRE 끝점인지 확인해야 한다.
- IKEv1의 Main Mode와 Quick Mode를 식별한다캡처에는 Identity Protection (Main Mode) 여섯 메시지 뒤 Quick Mode 세 메시지가 나타난다. 앞 교환은 IKE SA와 인증을, 뒤 교환은 실제 데이터 보호용 IPsec SA 협상을 위한 것이다.
- 운반 링크에 ESP가 나타나는지 본다보호 후 캡처의 외부 IPv4 Protocol은 50이며 그 아래 ESP의 SPI와 Sequence가 보인다. GRE 헤더와 내부 IP·ICMP를 평문처럼 펼쳐 보던 보호 전 화면과 구별된다.
- 데이터 처리량은 카운터 증가로 검증한다장비 출력은 IPsec 3DES+SHA 두 행과 IKE MD5+3DES 행을 구분한다. 첫 IPsec 행의 Decrypt는 4이고 Encrypt는 0이다.