PRACTICE MATERIAL
XSS 입력과 브라우저·패킷 관찰
학습 원본 · XSS 입력과 브라우저·패킷 관찰의 해당 절에 수록된 화면·도식이다.
CONCEPT → PRACTICE → VERIFICATION
반사 입력과 저장된 DOM을 서로 다른 경로로 읽기
브라우저 화면·DOM·저장 시점을 구분해 XSS의 source와 sink를 설명한다.
- 입력이 어디서 화면으로 돌아오는지 찾는다Reflected 과제에서는 폼 입력이 현재 응답에 반영되는 경로를 본다. 먼저 lab-marker 같은 무해한 문자열로 화면에 나타나는 위치를 기록한다.
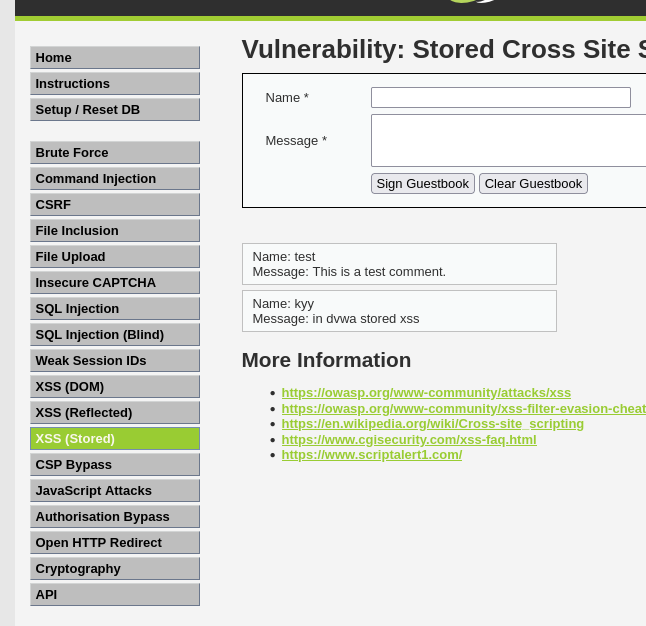
- 저장 폼과 DOM의 실행 문맥을 확인한다Stored 과제에서는 입력이 저장된 뒤 다른 조회에서도 다시 렌더링되는지 본다. 재방문에 나타나는 것과 스크립트로 실행되는 것은 별도로 기록한다.
- 텍스트 출력으로 같은 입력을 비교한다허용된 HTML이 필요하지 않은 영역은 textContent나 문맥에 맞는 출력 인코딩을 사용한다. HTML을 허용해야 한다면 정화 정책을 별도로 설계한다.