PRACTICE MATERIAL
XSS · 패킷 캡처 3
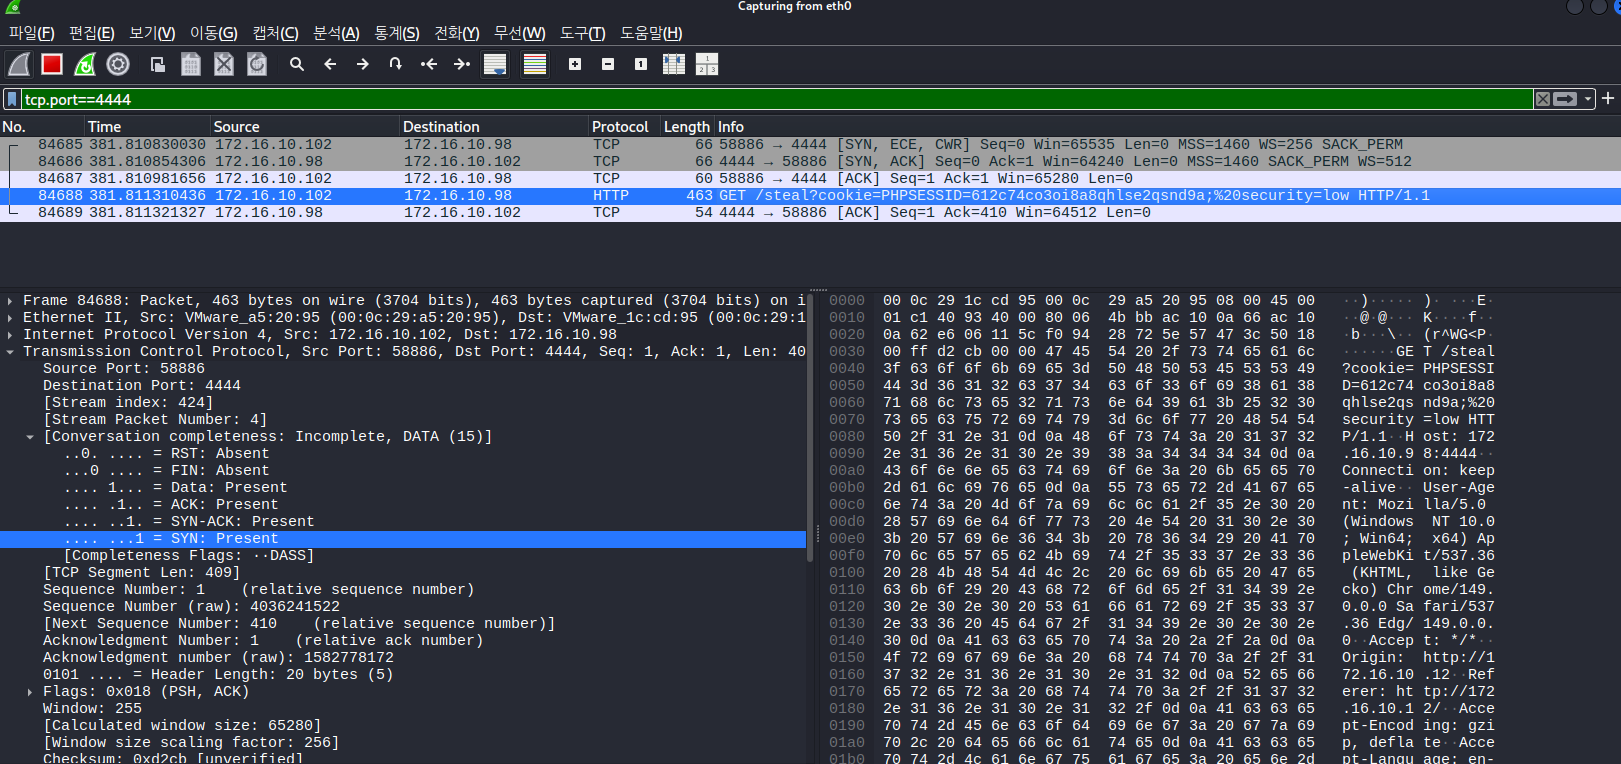
「reclected」 문맥에 삽입된 원본 패킷 캡처이다. 인증·인가·세션의 생애주기 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
CONCEPT → PRACTICE → VERIFICATION
쿠키와 폼 토큰이 서로 다른 상태를 나타내는지 확인하기
세션 식별자와 요청 검증 토큰을 구분하고, 쿠키가 있다는 사실과 인증 성공을 분리한다.
- 서버가 상태를 찾는 단서를 분리한다브라우저 개발자 도구에서 로그인 응답의 Set-Cookie와 다음 요청의 Cookie를 구분한다. 응답이 저장 지시를 보내고 요청이 저장된 값을 되돌려 보낸다.
- 본문 토큰과 사용자 입력의 역할을 비교한다교육용 JavaScript 실습 요청에는 token·phrase·send가 본문 필드로 전달된다. token이라는 이름만으로 서버 세션 토큰인지 CSRF 토큰인지 결정할 수 없다.
- 로그아웃과 세션 만료를 재시험한다정상 로그인→허가된 조회→로그아웃→같은 보호 자원 조회 순서로 결과를 기록한다. 로그아웃 뒤 서버가 세션을 더 이상 인정하지 않는지가 핵심이다.