PRACTICE MATERIAL
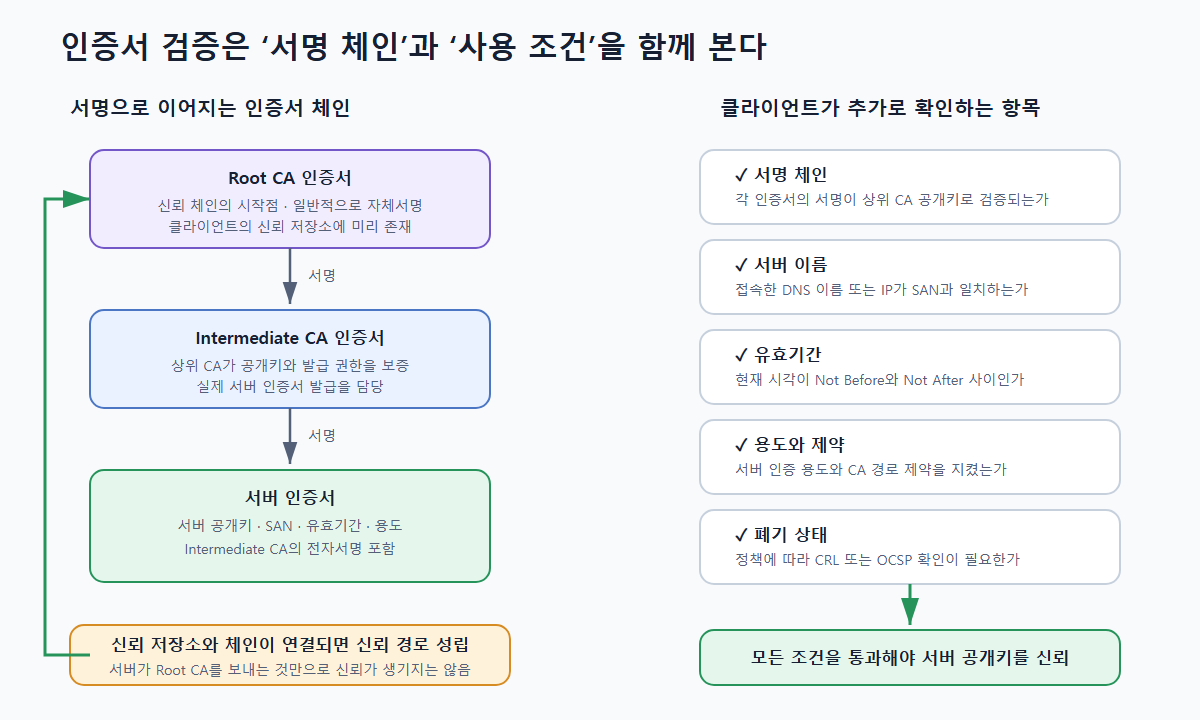
인증서 체인 · 인증서 체인은 왜 필요한가
수업 원본 도해 · 서버 인증서에서 중간 CA와 신뢰 앵커로 이어지는 인증서 체인을 설명한다.
CONCEPT → PRACTICE → VERIFICATION
RSA 과제의 modulus와 서명 입력 바이트 읽기
modulus를 공개키 전체와 혼동하지 않고, 공개키 추출·서명·검증을 서로 다른 작업으로 구분한다.
- 과제가 요구하는 값을 구분한다RSA 공개키에는 modulus n과 공개 지수 e가 필요하다. modulus의 16진수 문자열만 저장한 파일은 일반적인 PEM 공개키 파일이 아니다.
- 서명할 메시지의 바이트를 고정한다과제가 정한 16진수 대소문자·접두사·개행 포함 여부를 먼저 확인한다. 보이는 글자가 같아도 마지막 LF가 있으면 해시 입력이 달라진다.
- 키 소유 증명과 신원 신뢰를 나눈다서명이 맞다는 것은 해당 공개키에 대응하는 개인키가 사용됐다는 증거다. 그 키가 누구의 것인지는 별도의 신뢰 관계가 필요하다.