PRACTICE MATERIAL
8/24 - ospf , 해킹 툴 · 코드와 실행 결과 21
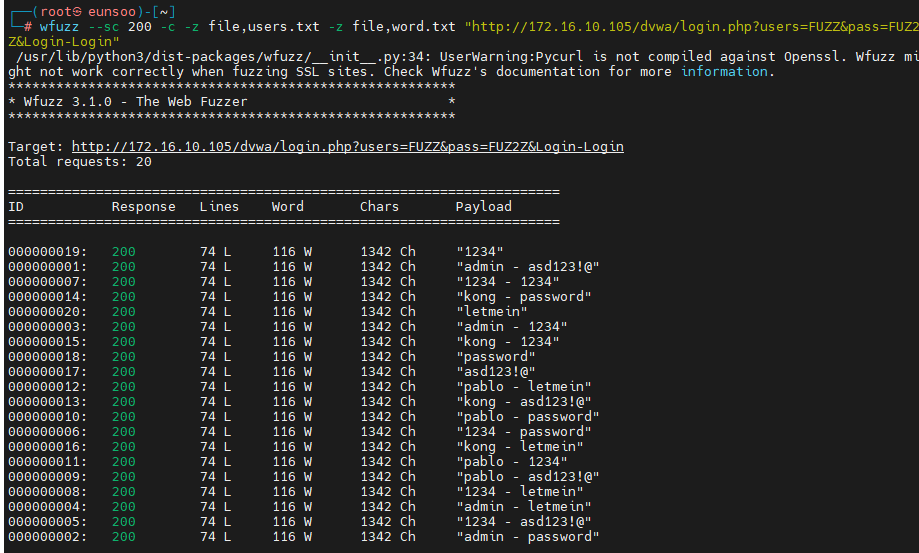
에 삽입된 원본 학습 화면이다. Wfuzz로 DVWA 로그인 요청의 입력 조합을 바꾸고 HTTP 응답 코드·줄 수·단어 수·문자 수를 나란히 비교한 격리 실습 화면이다. 표시된 응답은 모두 200과 같은 크기이므로 이 결과만으로 로그인 성공을 판정할 수 없다.
CONCEPT → PRACTICE → VERIFICATION
FTP 배너와 HTTP 응답에서 서비스 식별 근거 만들기
포트 열림·서비스 식별·취약점 확인을 다른 증거 단계로 나눈다.
- 연결 확인과 서비스 대화를 구분한다사진에서는 초기 SYN·SYN/ACK 뒤 RST가 있는 연결과, 별도 출발지 포트로 3-way handshake를 완료한 연결이 이어진다.
- 응답 헤더를 제품 정보의 후보로 읽는다HTTP의 Server와 X-Powered-By는 노출된 문자열이지 패키지 패치 상태 전체가 아니다. 관리자가 감추거나 변경할 수 있으며 배포판은 보안 패치를 백포트할 수 있다.
- 발견 사항을 재시험 가능한 형태로 적는다증거에는 대상 역할·허가 범위·도구 버전·시각·포트·응답 필드·판단 한계를 남긴다. 서비스 노출과 실제 취약 기능을 분리한다.