PRACTICE MATERIAL
snmp · 명령·상태 출력 6
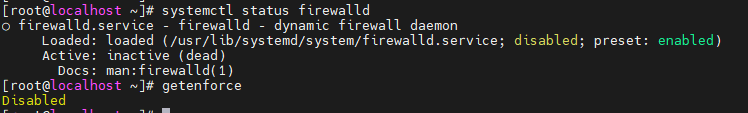
문서 문맥에 삽입된 원본 명령·상태 출력이다. 프로세스·서비스와 systemd 학습 내용과 함께 당시 구성·설정·관찰 결과를 비교할 수 있다.
CONCEPT → PRACTICE → VERIFICATION
Disabled 화면에서 알 수 있는 것과 정책 검증에 필요한 것
방화벽 서비스 상태와 SELinux 상태를 분리하고, 정책의 허용·거부를 검증할 수 있는 실행 조건을 정한다.
- 서로 다른 제어 장치의 상태를 나눈다systemctl status firewalld는 방화벽 관리 서비스의 상태다. getenforce는 SELinux 실행 상태를 보고하므로 두 출력은 독립된 제어 경계다.
- Disabled와 Permissive의 증거 차이를 설명한다Disabled에서는 SELinux 정책이 접근을 판정하는 상태가 아니다. Permissive에서는 정책을 로드한 채 거부될 요청을 기록하지만 강제 차단하지 않는다.
- 활성화된 VM에서는 주체·객체·동작을 묶어 검증한다웹 서버 프로세스의 도메인, 요청 파일의 타입, 요구한 read·open 같은 동작을 연결한다. 실패 시 AVC의 scontext·tcontext·tclass·denied 항목을 읽는다.