PRACTICE MATERIAL
Fail2ban 탐지·차단 설정과 상태
학습 원본 · Fail2ban 탐지·차단 설정과 상태의 fail2ban에 수록된 화면·도식이다.
CONCEPT → PRACTICE → VERIFICATION
SSH 실패 로그에서 Jail 집계와 실제 차단까지
주석 처리된 설정, 실행 중인 Jail 통계, 방화벽 action을 구분하여 차단 동작의 증거를 읽는다.
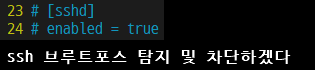
- 설정 설명과 활성 Jail을 구분하기설정 행 앞의 #은 주석이다. 예제에 enabled=true라는 글자가 있더라도 주석이면 그 행 자체가 Jail을 활성화하지 않는다.
- 로그 일치 건수와 차단 건수를 나누어 읽기Filter가 로그에서 뽑아낸 주소별 실패 이벤트를 findtime 범위에서 집계한다. 한 번의 로그인 시도에서 여러 줄이 발생할 수 있으므로 Total failed를 사람이 입력한 비밀번호 횟수와 동일시하지 않는다.
- action에서 실제 패킷 경로로 내려가기action_은 banaction 이름을 참조하고, action_mw는 여기에 메일 보고 동작 등을 묶는다. 템플릿에 적힌 이름만으로 실제 방화벽 백엔드를 iptables라고 고정하면 안 된다.